
Один из крупнейших мировых производителей полупроводников, тайваньская компания Taiwan Semiconductor Manufacturing Company (TSMC), подтвердила утечку персональных данных действующих и бывших сотрудников. Информация оказалась доступна на внешнем интернет-ресурсе без разрешения компании. При этом TSMC заявляет, что не обнаружила признаков компрометации собственной инфраструктуры: опубликованные сведения совпадают с данными, которые хранились в системах стороннего облачного поставщика услуг.
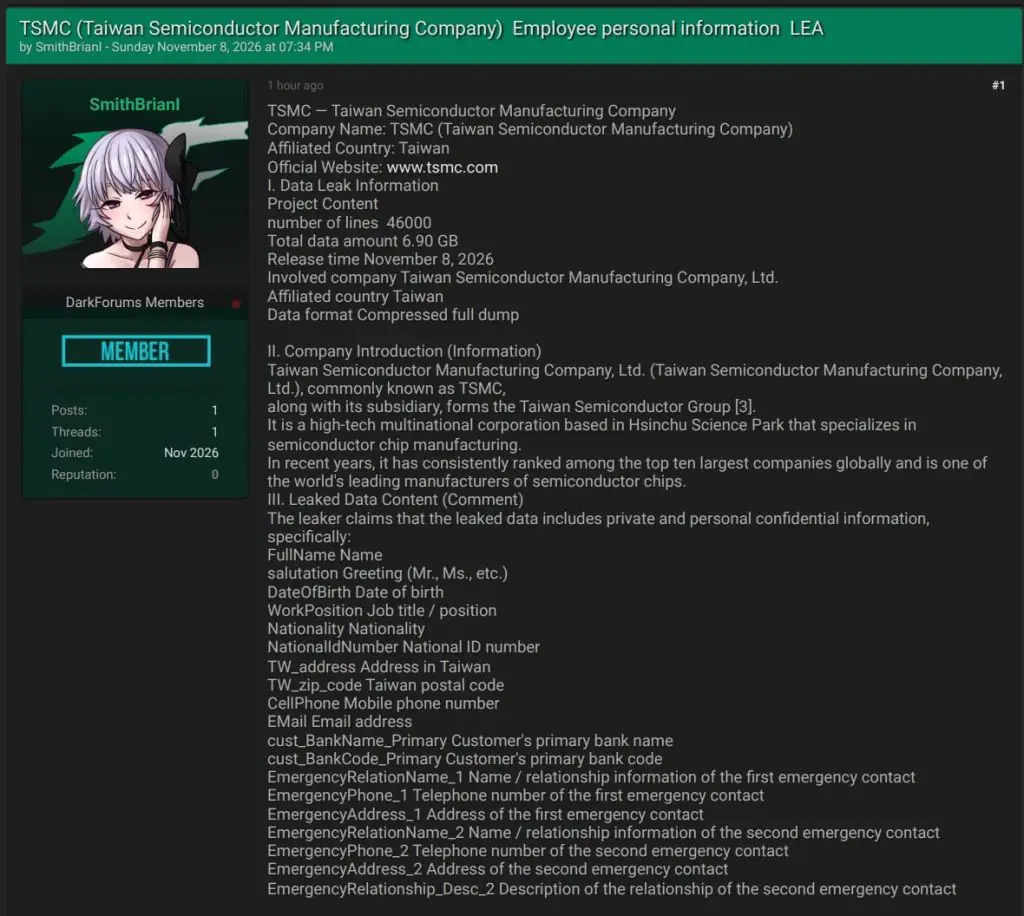
Инцидент получил огласку после того, как злоумышленник разместил на хакерском форуме объявление о продаже массива данных объёмом 6,9 ГБ. По утверждению автора публикации, архив содержит около 46 тысяч записей о сотрудниках TSMC, включая персональные и финансовые сведения. Начальная цена аукциона составляла три биткоина.
12 ноября 2026 года TSMC раскрыла информацию об инциденте в документе Form 6-K, направленном в Комиссию по ценным бумагам и биржам США (SEC). Компания подтвердила факт несанкционированного размещения данных и сообщила о расследовании совместно с облачным провайдером, профильными органами и независимой организацией по кибербезопасности.
При этом важно не смешивать подтверждённые компанией обстоятельства с заявлениями самого злоумышленника. TSMC подтвердила утечку и совпадение опубликованной информации с данными у поставщика облачных услуг, но не подтвердила публично точное количество пострадавших, полный перечень скомпрометированных сведений или все детали предполагаемой атаки.
Что произошло: злоумышленник выставил на продажу 6,9 ГБ данных
Согласно публикации BleepingComputer, 8 ноября 2026 года пользователь хакерского форума под псевдонимом SmithBianl разместил текстовый файл, содержащий 499 строк с информацией, предположительно относящейся к сотрудникам TSMC. Автор объявления утверждал, что это лишь небольшой образец более крупного массива объёмом 6,9 ГБ.
Полный архив, по заявлениям злоумышленника, содержит около 46 тысяч записей. В качестве приманки для потенциальных покупателей была предложена часть информации, а сам массив выставлен на аукцион с начальной ставкой в три биткоина. По оценке BleepingComputer на момент публикации, это соответствовало приблизительно 65 тысячам долларов.
В объявлении также содержалось предупреждение: если покупатель не найдётся в течение недели, данные будут опубликованы бесплатно. Первоначальный срок, указанный злоумышленником, приходился на 15 ноября 2026 года.
Согласно описанию опубликованного образца, данные могли включать:
- Имена и фамилии сотрудников.
- Национальные идентификационные номера.
- Адреса проживания и контактные сведения.
- Номера телефонов и адреса электронной почты.
- Банковскую информацию.
- Другие сведения, связанные с кадровыми записями.
Эти категории перечислены в контексте заявления продавца данных и публикации BleepingComputer. Они не являются полным официально подтверждённым перечнем информации, оказавшейся в открытом доступе. В частности, TSMC в своём сообщении для SEC не раскрыла состав утечки и не подтвердила цифру в 46 тысяч записей.
Компания также не стала публично комментировать детали объявления на хакерском форуме. По информации BleepingComputer, издание обратилось к TSMC с вопросами о контактах с предполагаемым злоумышленником и возможной выплате выкупа, однако представитель компании отказался от комментариев на этом этапе.
Что подтвердила TSMC в официальном документе SEC
Ключевое заявление компании опубликовано 12 ноября 2026 года в документе Form 6-K. Это официальное раскрытие информации иностранным эмитентом, зарегистрированным в США. В нём TSMC сообщила, что обнаружила несанкционированное размещение некоторых данных действующих и бывших сотрудников на внешнем сайте.
Компания отдельно подчеркнула, что на момент публикации не обнаружила доказательств компрометации собственных систем. Одновременно проведённая проверка показала, что информация совпадает с данными, хранившимися в системных сервисах одного из поставщиков облачных услуг.
В заявлении также содержатся три важных уточнения:
- Инцидент затрагивает персональные данные некоторых действующих и бывших сотрудников.
- По данным компании, сведения не относятся к производственным операциям TSMC или информации о её клиентах.
- Пострадавших сотрудников уведомляют об инциденте и предоставляют им необходимую поддержку.
TSMC сообщила, что взаимодействует с поставщиком облачных услуг, соответствующими расследующими органами и независимой организацией по кибербезопасности. Цель — установить обстоятельства произошедшего и определить необходимые меры реагирования.
Полный текст заявления доступен в официальном документе TSMC на сайте SEC. Это наиболее важный первоисточник для понимания того, что компания действительно подтвердила.
Формулировка TSMC требует внимательного прочтения. Отсутствие обнаруженных признаков взлома собственных систем не означает, что данные сотрудников не были скомпрометированы. Информация могла находиться у внешнего подрядчика или облачного поставщика, поэтому безопасность основной инфраструктуры компании не исключает утечки через стороннюю организацию.
Почему утечка через облачного провайдера опасна даже для крупной технологической компании
Современные корпорации редко хранят все данные исключительно в собственной инфраструктуре. Кадровые системы, расчёт заработной платы, управление командировками, медицинское страхование, корпоративные порталы и другие сервисы могут использовать внешние платформы. Часть информации обрабатывается в облаке, часть передаётся подрядчикам, а некоторые процессы полностью зависят от сторонних поставщиков.
Такой подход позволяет сократить расходы на оборудование, быстрее внедрять новые сервисы и масштабировать инфраструктуру. Однако одновременно появляется дополнительная поверхность атаки. Если злоумышленник получает доступ к системе подрядчика, последствия могут затронуть клиентов и сотрудников организаций, которые сами не подвергались прямому взлому.
В случае TSMC компания связала обнаруженные данные с системными сервисами облачного поставщика. При этом название провайдера публично не раскрыто. Не сообщается и точный механизм получения информации злоумышленником: из доступных материалов нельзя достоверно установить, использовалась ли уязвимость, украденные учётные данные, ошибочная конфигурация хранилища или иной способ доступа.
Возможные причины подобных инцидентов в целом включают:
- Ошибки конфигурации. Облачное хранилище или сервис может оказаться доступным из интернета без достаточных ограничений.
- Компрометацию учётных записей. Злоумышленник получает логин и пароль сотрудника подрядчика или клиента, после чего использует легитимный доступ.
- Уязвимости программного обеспечения. Ошибки в веб-приложении, API или системе управления облачной инфраструктурой могут позволить извлечь данные.
- Недостаточное разграничение доступа. Сервисный аккаунт или пользователь может иметь больше полномочий, чем необходимо для выполнения его задач.
- Нарушение безопасности у субподрядчика. Основной поставщик может привлекать другие компании, которые также получают доступ к информации.
Это возможные сценарии для утечек через внешнюю инфраструктуру, а не установленный перечень причин инцидента TSMC. Компания пока не опубликовала технический отчёт, позволяющий определить конкретный способ атаки.
Ситуация показывает, что граница корпоративной сети больше не совпадает с границей ответственности за данные. Даже если собственные серверы защищены, информация может оказаться уязвимой в сторонней системе, используемой для выполнения вспомогательных бизнес-процессов.
Почему персональные данные сотрудников представляют особую ценность
Утечки кадровой информации часто недооценивают по сравнению с кражей паролей или исходного кода. Между тем сочетание имени, адреса, телефона, идентификационного номера и банковских реквизитов может быть чрезвычайно полезным для мошенников.
Такие сведения позволяют создавать убедительные целевые фишинговые сообщения. Злоумышленник может обращаться к человеку по имени, упоминать его должность, подразделение или рабочие процессы. В результате письмо или телефонный звонок выглядят гораздо правдоподобнее обычной массовой рассылки.
Особенно опасен целевой фишинг (spear phishing), когда сообщение готовится для конкретного человека или небольшой группы. Например, сотруднику могут направить письмо якобы от отдела кадров с просьбой подтвердить банковские реквизиты, обновить сведения о страховании или пройти повторную проверку корпоративной учётной записи.
Возможные последствия утечки включают:
- Попытки кражи денег с использованием банковских реквизитов или социальной инженерии.
- Мошенничество с использованием идентификационных данных.
- Поддельные письма от имени работодателя, руководства или кадровой службы.
- Атаки на корпоративные аккаунты через подбор паролей и восстановление доступа.
- Телефонное мошенничество с использованием реальных сведений о сотруднике.
- Долгосрочное использование украденной информации в новых мошеннических кампаниях.
Даже если пароль сотрудника не попал в опубликованный массив, сочетание других персональных сведений может помочь злоумышленнику провести атаку. Например, информация о месте работы и должности позволяет сделать поддельное сообщение более убедительным, а сведения о банковском счёте могут использоваться в попытках финансового мошенничества.
TSMC уже сталкивалась с инцидентами в цепочке поставок
Нынешняя история не первая ситуация, когда кибербезопасность TSMC оказывается связана с действиями сторонней организации. В 2023 году компания столкнулась с инцидентом у поставщика оборудования Kinmax Technology. После атаки группировка LockBit заявила о похищении данных и попыталась потребовать у TSMC выкуп в размере 70 миллионов долларов.
TSMC тогда сообщила, что инцидент произошёл у поставщика, а не в собственной корпоративной сети. В опубликованной информации говорилось об утечке сведений, связанных с первоначальной настройкой и конфигурацией серверов. Kinmax Technology также подтвердила факт киберинцидента.
Эти два случая не следует считать одинаковыми: в 2023 году речь шла о данных, связанных с настройкой серверного оборудования поставщика, а в 2026 году — о персональной информации действующих и бывших сотрудников, совпадающей с записями в системе облачного провайдера. Однако оба события подчёркивают значение безопасности цепочки поставок.
Для крупных технологических компаний проблема особенно актуальна. Производство полупроводников зависит от сложной сети поставщиков оборудования, программного обеспечения, логистических операторов и сервисных организаций. Каждый участник этой цепочки может иметь доступ к определённой категории корпоративной информации.
Поэтому защита только собственных дата-центров и рабочих станций не обеспечивает полной безопасности. Необходимы регулярные проверки подрядчиков, аудит их полномочий, контроль передачи данных и готовность оперативно ограничивать доступ при обнаружении подозрительной активности.
Какие меры должны принимать компании для защиты данных в облаке
Инцидент TSMC — пример того, почему управление рисками сторонних поставщиков должно быть частью общей стратегии информационной безопасности. Договор с облачным провайдером и наличие сертификатов соответствия сами по себе не гарантируют, что данные останутся защищёнными.
Организациям, использующим внешние облачные сервисы для хранения кадровой и финансовой информации, стоит обратить внимание на несколько направлений.
Минимизация передаваемых данных. Подрядчик должен получать только те сведения, которые действительно необходимы для предоставления услуги. Если для работы сервиса не нужны банковские реквизиты или государственные идентификаторы, их не следует передавать.
Разграничение доступа. Принцип минимальных привилегий предполагает, что каждый пользователь и сервисный аккаунт получают только необходимые разрешения. Доступ к кадровым базам должен быть ограничен по ролям, времени и конкретным операциям.
Многофакторная аутентификация. MFA затрудняет использование украденных паролей. Для привилегированных аккаунтов и административного доступа особенно полезны аппаратные ключи безопасности и устойчивые к фишингу методы аутентификации.
Шифрование. Данные необходимо защищать при передаче и хранении. При этом важно контролировать управление ключами шифрования: если все ключи доступны той же учётной записи, которая управляет хранилищем, компрометация аккаунта может свести часть преимуществ шифрования к минимуму.
Контроль активности. Журналы доступа, оповещения о массовой выгрузке информации и обнаружение необычных действий позволяют быстрее выявлять подозрительное поведение. Особое внимание следует уделять обращениям к большим объёмам кадровых данных и операциям вне обычного рабочего графика.
Аудит поставщиков. Необходимо выяснять, где именно хранятся сведения, кто имеет к ним доступ, как организовано резервное копирование и как быстро провайдер обязан уведомить клиента об инциденте. Также важно учитывать субподрядчиков и их полномочия.
План реагирования. Компания должна заранее определить, кто отвечает за расследование, уведомление пострадавших, блокировку доступа и взаимодействие с регуляторами. Без подготовленного плана даже небольшая утечка может превратиться в затяжной кризис.
Что делать сотрудникам, если их данные могли попасть в утечку
TSMC сообщила, что уведомляет затронутых сотрудников и предоставляет им поддержку. Однако людям, чьи сведения могли оказаться в опубликованном массиве, стоит внимательно относиться к любым неожиданным обращениям, связанным с работодателем, банковскими услугами и кадровыми вопросами.
Практические меры предосторожности:
- Не переходить по ссылкам из неожиданных писем и сообщений, даже если в них указаны реальные сведения о работе.
- Проверять запросы на изменение банковских реквизитов через независимый официальный канал связи.
- Использовать уникальные пароли для личных и корпоративных учётных записей.
- Включить многофакторную аутентификацию там, где она доступна.
- Следить за банковскими операциями и уведомлениями финансовых организаций.
- Не сообщать коды подтверждения, пароли и данные документов по телефону или в переписке.
- При подозрении на мошенничество обращаться в банк и соответствующие органы по официальным контактам.
Особенно важно помнить, что мошенники могут использовать утёкшие сведения не сразу. Персональные данные способны оставаться ценным инструментом для атак в течение длительного времени, поэтому осторожность не должна ограничиваться несколькими днями после публикации новости.
Выводы
Утечка данных сотрудников TSMC демонстрирует одну из ключевых проблем современной корпоративной кибербезопасности: организация может не обнаружить взлома собственной инфраструктуры, но всё равно столкнуться с раскрытием конфиденциальной информации через стороннего поставщика услуг.
TSMC официально подтвердила, что данные некоторых действующих и бывших сотрудников оказались на внешнем сайте без разрешения. Компания установила их соответствие информации, хранившейся в системе облачного провайдера, и заявила об отсутствии обнаруженных признаков компрометации собственных систем. Также подчёркнуто, что утечка не связана с производственными операциями и данными клиентов.
Заявленные злоумышленником 46 тысяч записей и архив объёмом 6,9 ГБ пока следует рассматривать именно как сведения из объявления на хакерском форуме, а не как полностью подтверждённые компанией показатели. Тем не менее сам факт утечки уже достаточен, чтобы рассматривать инцидент как серьёзный случай нарушения конфиденциальности персональных данных.
Для бизнеса главный урок заключается в необходимости контролировать не только собственные серверы, но и всю цепочку поставщиков. Облачные платформы, кадровые сервисы и подрядчики становятся частью корпоративной инфраструктуры с точки зрения риска. Их безопасность должна проверяться так же внимательно, как безопасность внутренних систем.
Для сотрудников подобные инциденты означают долгосрочный риск целевого фишинга, социальной инженерии и мошенничества с персональными сведениями. Даже если производственные процессы компании не пострадали, последствия раскрытия личных данных могут проявляться ещё долго после завершения технического расследования.
Часто задаваемые вопросы
TSMC подтвердила, что персональные данные некоторых действующих и бывших сотрудников были размещены на внешнем сайте без разрешения. Компания установила, что информация совпадает с данными, хранившимися у стороннего облачного поставщика услуг.
Злоумышленник утверждал, что его архив содержит около 46 тысяч записей. Однако TSMC не подтвердила это число в официальном документе SEC. Поэтому точный масштаб утечки пока нельзя считать установленным.
В опубликованном образце, по описанию BleepingComputer, могли присутствовать идентификационные номера, адреса, контактные сведения и банковская информация. Полный состав утечки официально не раскрыт.
Компания заявила, что на момент публикации не обнаружила доказательств компрометации собственных систем. При этом сведения совпали с информацией, хранившейся в системе облачного провайдера. Это указывает на проблему с внешней инфраструктурой, но точный механизм получения данных ещё расследуется.
TSMC заявила, что опубликованные сведения не относятся к её производственным операциям или данным клиентов. В официальном сообщении компания не сообщала о нарушении производственной деятельности в связи с этим инцидентом.
По данным BleepingComputer, архив был выставлен на аукцион с начальной ставкой в три биткоина. На момент публикации издания эта сумма оценивалась приблизительно в 65 тысяч долларов. Сам факт выплаты выкупа компанией не подтверждён.
Организации передают часть информации внешним сервисам для обработки и хранения. Если злоумышленник получает доступ к системе такого поставщика, он может похитить данные клиентов или сотрудников, даже не проникая во внутреннюю сеть основной компании.
Следует внимательно изучать официальные уведомления работодателя, проверять подозрительные запросы через независимые каналы связи, использовать уникальные пароли и многофакторную аутентификацию, а также следить за банковскими операциями. Нельзя сообщать коды подтверждения и другие секретные данные людям, которые связываются неожиданно.
