Публикация контейнерного образа в открытом репозитории может обернуться серьезной проблемой безопасности уже через несколько секунд. Исследование специалистов Университета Стоуни-Брук (Stony Brook University) показало, что злоумышленники практически мгновенно обнаруживают учетные данные, случайно попавшие в публичные Docker-образы. В отдельных случаях от момента публикации образа до первого использования украденного ключа проходит менее восьми секунд.
Результаты исследования, опубликованные в ноябре 2026 года, демонстрируют, насколько быстро автоматизированные системы поиска секретов реагируют на появление новых контейнеров. В зоне риска оказываются не только облачные учетные данные AWS, но и API-ключи популярных сервисов искусственного интеллекта, включая OpenAI и Anthropic.
Подробнее об эксперименте можно прочитать в оригинальном материале BleepingComputer, а технические подробности и результаты исследования опубликованы на специальном сайте ContainerBots.
Эксперимент с 300 контейнерными образами
Исследование провели два специалиста — Билли Цоувас (Billy Tsouvalas) и Ник Никифоракис (Nick Nikiforakis). Чтобы выяснить, насколько быстро злоумышленники обнаруживают опубликованные секреты, исследователи создали специальную инфраструктуру-приманку, основанную на технологии honeypot.
В течение четырех месяцев они разместили 300 специально подготовленных контейнерных образов в восьми публичных реестрах контейнеров. Внутри образов находились тестовые учетные данные, имитирующие реальные секреты разработчиков и организаций.
В частности, исследователи использовали:
- Тестовые ключи доступа AWS, позволяющие проверять обращения к облачной инфраструктуре.
- API-ключи OpenAI и Anthropic, предназначенные для доступа к моделям искусственного интеллекта.
- Ложные учетные данные SSH для обнаружения попыток подключения к серверам.
- Тестовые логины и пароли баз данных.
Все секреты были специально созданы для эксперимента и не предоставляли доступа к реальным корпоративным системам. Исследователи отслеживали обращения к этим учетным данным, анализировали IP-адреса источников и фиксировали действия автоматизированных сканеров.
Для контроля также применялись дополнительные механизмы мониторинга, позволявшие определить, запускал ли кто-нибудь контейнеры, открывал ли оболочку или пытался взаимодействовать с ними непосредственно.
Масштаб эксперимента оказался значительным: опубликованные образы скачивали более 75 000 раз, а тестовые ключи AWS получили свыше 140 000 API-запросов с более чем 5 000 уникальных IP-адресов.
Подробности методики и результаты представлены на официальной странице проекта ContainerBots.
Первый украденный ключ использовали через 7,86 секунды
Самым показательным результатом эксперимента стала скорость реакции автоматизированных сканеров. Исследователи зафиксировали случай, когда тестовый ключ AWS использовали всего через 7,86 секунды после публикации контейнерного образа в Docker Hub.
Медианное время до первого API-запроса составило 51,19 секунды. При этом все 100 размещенных тестовых ключей AWS были использованы в течение первых 15 минут после публикации соответствующих образов.
Это означает, что рассчитывать на незаметное удаление случайно опубликованного секрета практически бессмысленно. Даже если разработчик обнаружит ошибку через несколько минут и удалит образ, учетные данные к этому моменту уже могут оказаться в распоряжении посторонних лиц.
Отдельно исследователи проверили API-ключи OpenAI и Anthropic. В этих случаях злоумышленники использовали тестовые учетные данные для быстрого расходования доступных средств на счетах. Таким образом, утечка ключа способна привести не только к компрометации инфраструктуры, но и к прямым финансовым потерям из-за несанкционированного потребления API-ресурсов.
Как работают ContainerBots и почему им не нужен запуск контейнера
Исследователи назвали обнаруженные автоматизированные сканеры ContainerBots. При этом речь не обязательно идет об одной централизованной бот-сети: анализ показал, что сканирование выполнялось множеством независимых источников, и доказательств координации всех обнаруженных систем между собой получено не было.
Особенно важно другое наблюдение. Мониторинг практически не фиксировал реальных запусков тестовых контейнеров. Это позволило исследователям предположить, что большинство сканеров получают секреты непосредственно из файловой структуры образов, не запуская контейнеры.
Механизм атаки объясняется особенностями устройства контейнерных образов. Docker-образ состоит из нескольких слоев, в которых находятся файловая система, приложения, библиотеки и другие компоненты. При публикации образа его слои становятся доступными для загрузки через интерфейсы реестра.
Если разработчик случайно добавил в один из слоев файл с учетными данными, злоумышленнику необязательно запускать контейнер или получать доступ к работающему приложению. Достаточно скачать соответствующие слои и проанализировать их содержимое.
Например, секреты могут оказаться в следующих файлах:
- .env — переменные окружения с токенами, паролями и ключами API.
- config.json — конфигурации приложений с учетными данными внешних сервисов.
- .npmrc и другие файлы конфигурации пакетных менеджеров, содержащие токены доступа.
- Скрипты сборки, Dockerfile и вспомогательные файлы развертывания.
- Файлы SSH с приватными ключами и конфигурацией подключения к серверам.
Даже если разработчик удалит секрет на следующем этапе сборки, он может сохраниться в одном из предыдущих слоев образа. Поэтому обычное удаление файла из итоговой файловой системы не всегда означает, что его содержимое действительно исчезло из опубликованного образа.
Именно эта особенность делает анализ слоев контейнеров эффективным способом поиска случайно опубликованных учетных данных. Подробнее о механизме утечек можно узнать из официальной документации Docker по безопасной передаче секретов при сборке.
Docker Hub оказался основным источником утечек
По результатам эксперимента Docker Hub обеспечил практически всю активность, связанную с использованием тестовых ключей AWS. При этом отдельные случаи злоупотребления учетными данными наблюдались и в другом исследованном реестре — Harbor.
Это показывает, что проблема не ограничивается конкретной платформой. Любой публичный реестр контейнеров, предоставляющий возможность обнаруживать и скачивать новые образы, потенциально может стать источником информации для автоматизированных сканеров.
Публичные репозитории особенно удобны для подобных операций благодаря возможности автоматически отслеживать новые публикации. Злоумышленникам не требуется предварительно знать название организации, репозитория или конкретного приложения. Они могут массово анализировать вновь появляющиеся образы и проверять найденные учетные данные.
При этом обнаружение секрета еще не гарантирует получение доступа к облачной инфраструктуре: результат зависит от срока действия ключа, его разрешений, дополнительных ограничений и настроек безопасности. Однако даже ограниченные учетные данные могут оказаться полезными для дальнейшего развития атаки.
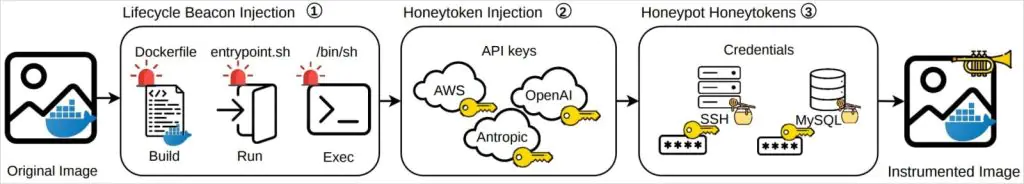
Обзор эксперимента с использованием приманки
Источник: containerbots.github.io
Чем опасна утечка облачных ключей
Последствия публикации действующих секретов могут существенно различаться в зависимости от типа учетной записи и предоставленных разрешений.
В случае AWS украденные ключи могут использоваться для обращения к облачным API. Если учетная запись имеет избыточные права, злоумышленник потенциально получает возможность изучать доступные ресурсы, получать сведения об инфраструктуре, обращаться к хранилищам и выполнять другие разрешенные операции.
В зависимости от конфигурации IAM и конкретных разрешений последствия могут включать:
- Несанкционированный доступ к объектам в Amazon S3 и другим облачным ресурсам.
- Получение информации об инфраструктуре и конфигурации облачных сервисов.
- Создание дополнительных ресурсов и увеличение расходов на облачные вычисления.
- Доступ к данным и сервисам, если скомпрометированному ключу предоставлены соответствующие полномочия.
- Использование учетной записи для дальнейшего продвижения внутри облачной инфраструктуры.
Для API OpenAI и Anthropic ситуация может выглядеть иначе. Получив действующий токен, посторонний пользователь способен выполнять запросы от имени владельца учетной записи. Если отсутствуют ограничения по расходам и объему использования, это может привести к быстрому исчерпанию баланса или появлению значительных счетов за API.
Таким образом, даже ключ, который не предоставляет доступа к серверам или базам данных, может представлять непосредственную финансовую угрозу.
Ранее BleepingComputer уже сообщал о масштабных утечках учетных данных из Docker Hub. В частности, в публикациях о тысячах образов с секретами и приватными ключами и об обнаружении более 10 000 образов с учетными данными рассматривались аналогичные проблемы.
Почему удаления Docker-образа недостаточно
Одна из наиболее распространенных ошибок при обнаружении утечки — ограничиться удалением опубликованного контейнера или репозитория. Такой подход не решает проблему, поскольку секрет уже мог быть скопирован автоматизированными сканерами.
Кроме того, образ мог быть загружен другими пользователями, сохранен в сторонних зеркалах или включен в производные образы. Удаление исходной публикации не гарантирует удаления всех существующих копий и не делает ранее раскрытые учетные данные недействительными.
Поэтому при обнаружении опубликованного ключа его следует считать скомпрометированным независимо от того, удалось ли установить факт несанкционированного использования.
В первую очередь необходимо:
- Немедленно отозвать или деактивировать скомпрометированные ключи.
- Создать новые учетные данные и обновить их во всех зависимых сервисах.
- Проверить журналы обращений к облачным API и выявить подозрительную активность.
- Проанализировать расходы на облачные вычисления и использование сторонних API.
- Проверить связанные учетные записи, сервисные роли и дополнительные токены.
- Удалить секреты из исходного кода, конфигураций и истории сборки, где это возможно.
При компрометации AWS следует проверить CloudTrail и другие доступные журналы аудита, а также оценить, какие действия выполнялись с использованием подозрительных учетных данных. Для API-сервисов искусственного интеллекта необходимо проверить историю запросов, лимиты и финансовые показатели.
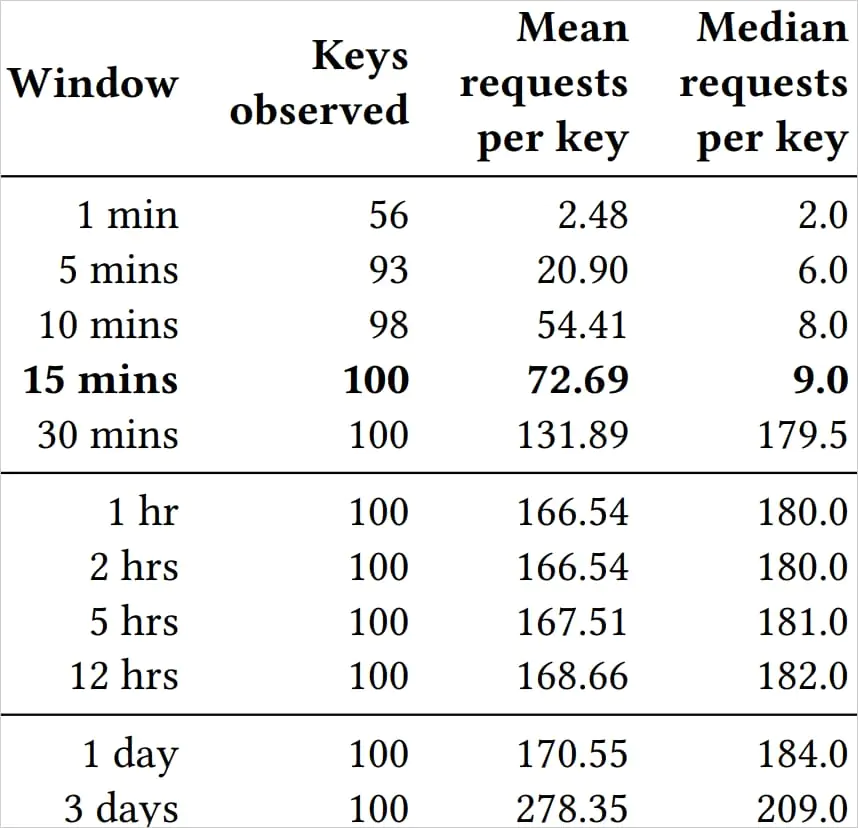
Время вызова API после публикации изображения
Источник: containerbots.github.io
Как защитить Docker-образы от утечки секретов
Главный вывод исследования заключается в том, что публичный контейнерный реестр следует рассматривать как полностью недоверенную среду. Любые данные, попавшие в опубликованный образ, потенциально могут быть извлечены практически мгновенно.
Для предотвращения подобных ситуаций разработчикам и администраторам инфраструктуры стоит внедрить несколько уровней защиты.
1. Не хранить секреты внутри Docker-образов.
API-ключи, пароли, приватные SSH-ключи и другие учетные данные не должны попадать в файловую систему контейнера. Для передачи секретов во время сборки Docker предоставляет специальные механизмы BuildKit Secrets. Они позволяют использовать конфиденциальные данные без необходимости сохранять их в слоях образа.
2. Использовать переменные окружения и системы управления секретами.
В рабочей среде следует применять специализированные инструменты управления секретами, например HashiCorp Vault, AWS Secrets Manager или другие аналогичные решения. Доступ к учетным данным должен предоставляться приложению в необходимый момент, а не встраиваться непосредственно в контейнер.
3. Проверять образы перед публикацией.
Автоматизированное сканирование должно выполняться еще на этапе CI/CD. Инструменты обнаружения секретов способны выявлять токены, пароли и приватные ключи в исходном коде, конфигурационных файлах и других компонентах проекта. Проверку желательно выполнять не только для текущего содержимого, но и для всех слоев итогового образа.
4. Ограничивать права учетных данных.
Принцип минимальных привилегий особенно важен для облачных сервисов. Ключ AWS, используемый одним приложением, не должен автоматически получать административные разрешения на всю инфраструктуру. Для каждого сервиса необходимо создавать отдельные учетные данные с минимально необходимым набором полномочий.
5. Настраивать лимиты и мониторинг расходов.
Для API OpenAI, Anthropic и облачных платформ необходимо устанавливать доступные ограничения потребления, отслеживать резкие изменения активности и настраивать уведомления о необычных расходах. Это не предотвращает кражу ключа, но позволяет уменьшить возможный ущерб.
6. Регулярно ротировать учетные данные.
Плановая смена ключей, контроль срока их действия и своевременное отключение неиспользуемых учетных записей уменьшают вероятность успешного использования старых секретов. При подозрении на утечку ротацию необходимо проводить немедленно, не дожидаясь очередного планового обслуживания.
7. Использовать приватные реестры там, где это необходимо.
Закрытые репозитории позволяют ограничить круг пользователей, имеющих доступ к контейнерным образам. Однако приватность реестра не должна заменять безопасную сборку: при компрометации учетной записи или ошибочной настройке доступа секреты также могут оказаться раскрыты.
Исследователи предложили изменить подход к защите Docker Hub
Авторы исследования считают, что ответственность за предотвращение утечек не должна полностью перекладываться на разработчиков. По их мнению, Docker Hub мог бы дополнительно проверять загружаемые образы на наличие секретов до того, как они становятся общедоступными.
Еще одно предложение касается ограничения или регулирования доступа к публичной ленте недавно опубликованных и обновленных образов. Именно возможность массово отслеживать новые публикации облегчает работу автоматизированных сканеров.
По словам Билли Цоуваса, исследователи сообщили Docker о результатах еще в мае 2026 года и передали полную научную работу. Однако после подтверждения получения информации дальнейших ответов они не получили. Небольшая повторная проверка, проведенная в августе, также не выявила изменений в защитных механизмах платформы.
Это не означает, что Docker Hub сам по себе является небезопасным сервисом. Проблема заключается в том, что открытые контейнерные реестры предоставляют автоматизированным системам удобный источник новых данных для анализа, а обнаружение секретов внутри опубликованных образов остается задачей, которую разработчики должны решать до публикации.
Выводы
Эксперимент ContainerBots наглядно показал, что случайная публикация облачного ключа в Docker Hub может привести к его компрометации практически мгновенно. Самый быстрый зафиксированный случай занял всего 7,86 секунды, а медианное время до первого обращения составило около 51 секунды.
Особую опасность представляет автоматизация процесса: злоумышленникам больше не требуется вручную искать интересующие проекты, анализировать исходный код или запускать контейнеры. Сканеры способны самостоятельно обнаруживать новые образы, извлекать файловые слои и проверять найденные учетные данные.
Для разработчиков и системных администраторов это означает необходимость пересмотреть подход к работе с контейнерными образами. Секреты не должны попадать в Dockerfile, исходный код или слои образа. Их следует передавать через специализированные механизмы управления конфиденциальными данными, а публикацию контейнеров необходимо сопровождать автоматизированными проверками.
Самое важное правило: если действующий ключ оказался в публичном Docker-образе, его нужно немедленно отозвать. Простое удаление образа уже не гарантирует безопасности, поскольку учетные данные могли быть скопированы и использованы задолго до обнаружения ошибки.
Часто задаваемые вопросы
В исследовании ContainerBots самый быстрый случай использования тестового ключа AWS произошел через 7,86 секунды после публикации образа. Медианное время до первого API-запроса составило 51,19 секунды.
ContainerBots — название, которым исследователи обозначили автоматизированные сканеры, обнаруживающие и извлекающие учетные данные из публичных контейнерных образов. Это обобщающее название обнаруженной активности, а не подтверждение существования одной централизованной бот-сети.
Да. Контейнерные образы состоят из отдельных слоев, доступных для загрузки через API реестра. Анализируя содержимое этих слоев, сканеры могут обнаруживать пароли, токены и приватные ключи без запуска самого контейнера.
В эксперименте использовались тестовые ключи AWS, API-токены OpenAI и Anthropic, а также ложные SSH- и database-учетные данные. В реальных проектах опасность представляют любые секреты, случайно включенные в публичный образ.
Нет. Копии образа могли быть скачаны другими пользователями или автоматизированными сканерами. Даже после удаления публикации найденный ключ остается действительным до момента его отзыва или деактивации.
Рекомендуется использовать BuildKit Secrets и специализированные системы управления конфиденциальными данными. Это позволяет предоставлять сборке необходимые учетные данные, не сохраняя их непосредственно в слоях итогового образа.
Да. Злоумышленники могут использовать украденные токены для выполнения запросов к платным API. В исследовании тестовые ключи OpenAI и Anthropic использовались для быстрого исчерпания балансов экспериментальных учетных записей.
Немедленно отозвать скомпрометированный ключ, выпустить новый, проверить журналы доступа и финансовую активность, а затем удалить секреты из исходников и конфигураций. Рассматривать опубликованный ключ как безопасный после удаления образа нельзя.