Проект Rocky Linux объявил о выходе Rocky Linux 10.3 — очередного обновления корпоративного дистрибутива, совместимого с Red Hat Enterprise Linux. Релиз Red Quartz стал доступен 16 ноября 2026 года и включает обновлённое ядро Linux 6.12, новые версии компиляторов и инструментов разработки, улучшения управления памятью, поддержку современных аппаратных платформ и расширенные механизмы информационной безопасности.
Особое внимание в этой версии уделено постквантовой криптографии. Обновления затронули SSH, IPsec, аудит событий, инфраструктуру доверия и инструменты управления сертификатами. Разработчики также обновили GCC, LLVM, Rust, Go и GDB, что делает систему более актуальной для создания и сопровождения современного программного обеспечения.
Rocky Linux развивается как независимый проект Rocky Enterprise Software Foundation (RESF), предоставляющий свободную корпоративную операционную систему с совместимостью на уровне бинарных пакетов с RHEL. Поэтому выпуск 10.3 представляет интерес не только для домашних пользователей Linux, но и для системных администраторов, разработчиков, облачных платформ и организаций, которым необходима стабильная серверная среда.
Официальное объявление опубликовано на сайте проекта: Rocky Linux 10.3 Available Now. Полный перечень изменений доступен в официальной документации Rocky Linux 10.3.
Ядро Linux 6.12 и обновление системных компонентов
Основой Rocky Linux 10.3 стало ядро Linux версии 6.12.0-264.16.1. Это продолжение выбранной для всей ветки Rocky Linux 10 линии ядра 6.12, которая используется в корпоративной системе на протяжении нескольких минорных выпусков. Такой подход позволяет сохранять предсказуемость платформы, одновременно получая исправления, улучшения и дополнительные возможности.
Важно учитывать, что версия базового ядра не означает, что все его подсистемы остаются на уровне соответствующего upstream-релиза. В Rocky Linux 10.3 разработчики обновили eBPF и инструменты perf до компонентов, основанных на более поздней версии Linux 6.19. Это позволяет использовать новые возможности наблюдения за системой и анализа производительности, не меняя основную версию ядра дистрибутива.
Среди других изменений системной части выделяются:
- Расширение возможностей eBPF и perf для анализа работы ядра и приложений.
- Включение мониторов Runtime Verification, в том числе для сценариев sched и rtapp.
- Улучшение инструмента rtla, включая пользовательские действия eBPF при превышении пороговых значений.
- Более подробный анализ стека timerlat для путей выполнения, связанных с EFI.
- Ужесточение проверки Integrity Measurement Architecture (IMA) для файловых систем, которые ранее не проходили соответствующую оценку.
- Обновление tboot для сценариев, использующих технологию Trusted Execution Technology.
- Расширение поддержки Intel Resource Director Technology и обновление связанных пользовательских компонентов QAT и IAA.
Эти изменения важны прежде всего для корпоративных серверов, систем мониторинга, виртуализации и инфраструктуры, где необходимо контролировать загрузку процессора, задержки, работу памяти и поведение приложений. Улучшения eBPF и perf дают администраторам дополнительные возможности для диагностики проблем без необходимости переходить на экспериментальное ядро.
Отдельно стоит отметить продолжение работы над поддержкой CXL и конфигураций с памятью специального назначения, а также обновление инструментов для IBM Z. В частности, в соответствующем программном стеке появилась поддержка второй версии библиотеки libzpc.
Поддержка AMD NPU и других аппаратных платформ
В Rocky Linux 10.3 появились дополнительные возможности для современных процессоров и специализированных ускорителей. Одно из наиболее заметных изменений касается AMD XDNA — архитектуры нейронных процессоров, используемых в некоторых моделях AMD Ryzen.
Драйвер amdxdna теперь доступен в качестве Technology Preview. Это означает, что разработчики предоставляют предварительную возможность использования соответствующего оборудования, но не позиционируют её как полностью зрелую и универсально готовую к эксплуатации функцию. Перед внедрением в рабочую инфраструктуру необходимо учитывать ограничения предварительного статуса и проверять совместимость с конкретным оборудованием и программным обеспечением.
Поддержка таких устройств становится всё актуальнее из-за распространения локальных ИИ-задач. Нейронные процессоры могут использоваться для выполнения специализированных вычислений, обработки данных и ускорения отдельных операций без постоянного обращения к облачным сервисам. Однако само наличие драйвера в дистрибутиве не означает, что любые приложения для искусственного интеллекта автоматически начнут использовать NPU.
Rocky Linux 10.3 доступна для следующих архитектур:
- x86-64-v3 — современные 64-разрядные процессоры AMD и Intel.
- aarch64 — 64-разрядные ARM-системы.
- riscv64 — платформы на архитектуре RISC-V.
- ppc64le — IBM POWER10 и более новые поколения.
- s390x — системы IBM Z поколения z15 и новее.
Важное ограничение касается x86-64. Rocky Linux 10 требует уровня микроархитектуры x86-64-v3. Процессоры, соответствующие только x86-64-v2 или более ранним уровням, официально не поддерживаются. Это требование существовало с самого начала жизненного цикла Rocky Linux 10 и не является нововведением исключительно версии 10.3.
Поэтому перед установкой или обновлением старого оборудования следует проверить совместимость процессора. Инструкции доступны в руководстве Rocky Linux по проверке совместимости CPU. Особенно важно учитывать это ограничение при обновлении старых серверов и рабочих станций, которые ранее успешно работали с Rocky Linux 8 или 9.
GCC Toolset 16 и новые инструменты разработки
Одним из главных изменений для разработчиков стал GCC Toolset 16. В состав набора входят GCC 16.2 и Binutils 2.46. Они поставляются как Application Stream, то есть дополнительный поток программного обеспечения, который позволяет использовать более новые инструменты разработки наряду с системным компилятором.
GCC 16 расширяет поддержку возможностей стандарта C++26, включая Reflection и Contracts. Reflection предназначена для работы с информацией о типах и структуре программ во время компиляции, а Contracts позволяют описывать предусловия, постусловия и другие условия корректной работы программных интерфейсов.
Ещё одно изменение касается значения стандарта C++ по умолчанию. Для GCC Toolset 16 используется -std=gnu++20. Это необходимо учитывать при сборке проектов: наличие компилятора GCC 16 само по себе не означает, что все возможности C++26 включены автоматически. Для использования конкретных новых функций могут потребоваться соответствующие параметры компилятора и проверка степени реализации стандарта.
Вместе с GCC обновлён и LLVM Toolset — до версии 22.1.8. Это приносит новые возможности компиляции, исправления ошибок и улучшения производительности. LLVM востребован не только разработчиками приложений, но и специалистами, работающими с инструментами анализа кода, компиляторами и инфраструктурным программным обеспечением.
Другие заметные обновления включают:
- Rust 1.97. В пакет включены изменения из версий Rust 1.93–1.97, а также переход на формат v0 для манглинга символов, улучшающий деманглинг обобщённых типов.
- Go 1.27.3. Добавлены обобщённые методы, пакет encoding/json/v2 для работы с JSON и crypto/mldsa для постквантовых цифровых подписей ML-DSA.
- GDB 17.2. Расширена поддержка отладки механизмов защиты потока управления, включая CET shadow stacks на x86-64 и Guarded Control Stacks на AArch64.
- Binutils 2.46. Обновлён набор инструментов для работы с объектными файлами, библиотеками и исполняемыми программами.
Обновлённый инструментарий будет полезен при разработке системного ПО, серверных приложений, библиотек и программ для современных аппаратных платформ. При этом использование Application Streams позволяет не заменять системный компилятор без необходимости, что особенно важно для корпоративных сред с большим количеством зависимостей.
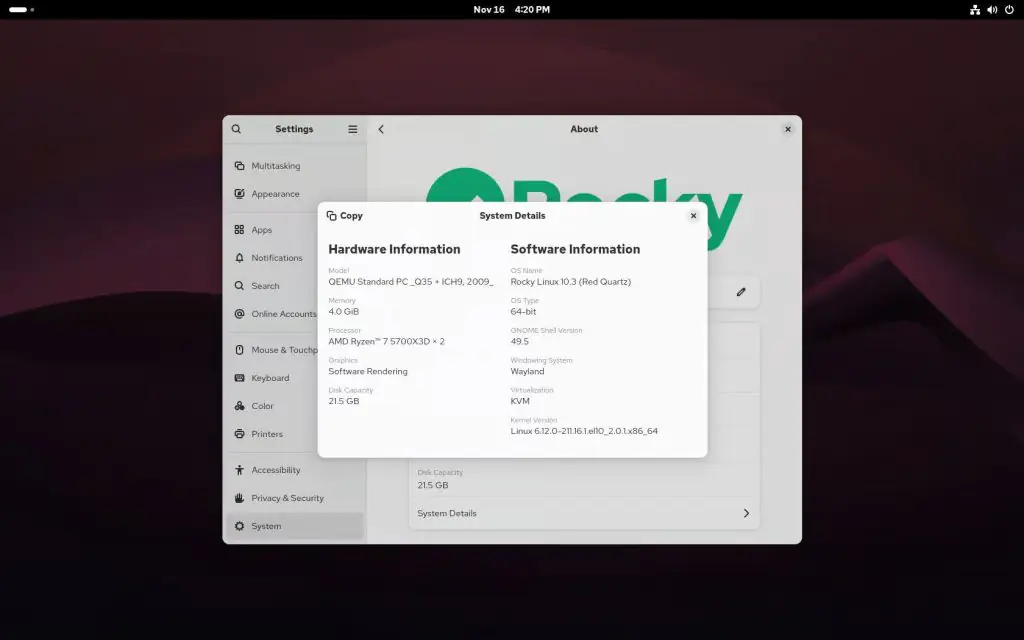
Rocky Linux 10.3
Постквантовая криптография и новые возможности SSH
Безопасность стала одним из ключевых направлений Rocky Linux 10.3. В нескольких компонентах появились или были расширены механизмы постквантовой криптографии (PQC). Их задача — подготовить инфраструктуру к потенциальной угрозе со стороны будущих квантовых компьютеров, способных сделать некоторые широко используемые криптографические алгоритмы уязвимыми.
Одно из наиболее важных обновлений касается Libreswan 5.4. Этот пакет используется для организации VPN-соединений на основе IPsec. В новой версии добавлена поддержка алгоритмов обмена ключами ML-KEM-768 и ML-KEM-1024 для IKEv2. Также реализована возможность нескольких обменов ключами в соответствии с RFC 9370.
ML-KEM — стандартизованный механизм инкапсуляции ключей, основанный на криптографии с решётками. Его применение позволяет создавать защищённые сеансы связи с расчётом на устойчивость к будущим квантовым атакам. При этом поддержка алгоритма в программном обеспечении ещё не означает, что он автоматически используется во всех VPN-соединениях: для этого необходимо учитывать настройки и совместимость обеих сторон соединения.
Изменения затронули и SSH. В режиме FIPS система теперь поддерживает и отдаёт предпочтение гибридным алгоритмам обмена ключами:
mlkem768nistp256-sha256— сочетание ML-KEM-768 и классического механизма на эллиптических кривых.mlkem1024nistp384-sha384— гибридный вариант с ML-KEM-1024 и соответствующими параметрами классической криптографии.
Гибридная схема объединяет постквантовый и традиционный криптографические механизмы. Это позволяет повысить устойчивость к новым типам атак, одновременно сохраняя защитные свойства классических алгоритмов. Важная особенность состоит в том, что поддержка этих вариантов в Rocky Linux 10.3 относится к SSH-соединениям, работающим в режиме FIPS, и не должна трактоваться как автоматическое изменение всех SSH-подключений в любой конфигурации.
Дополнительно обновлён пакет rust-sequoia-sqv до версии 1.5.0. Он получил полноценную поддержку постквантовой криптографии на основе окончательной версии стандарта OpenPGP RFC 9980. Это расширяет возможности проверки подписей и работы с криптографическими механизмами нового поколения.
Keylime, fapolicyd и аудит безопасности
Важная часть обновления касается контроля целостности систем и управления доверием к программному обеспечению. В Rocky Linux 10.3 обновлён Keylime до версии 7.14.3, а keylime-agent-rust — до 0.2.10.
Keylime используется для удалённой аттестации платформ. Такой механизм позволяет проверять состояние устройств и серверов, подтверждать соответствие заданным требованиям безопасности и выявлять изменения, которые могут указывать на компрометацию системы.
Новая версия расширяет возможности push-аттестации со стороны агента. Это особенно полезно для устройств, работающих за NAT, а также для периферийных систем, которым сложно поддерживать традиционную схему постоянного входящего соединения. Дополнительно реализована проверка свидетельств для конфиденциальных виртуальных машин AMD SEV-SNP.
Обновлён и fapolicyd — до версии 2.0.1. Этот механизм позволяет контролировать запуск исполняемых файлов на основе политик доверия. Новая версия получила несколько существенных улучшений:
- Многопоточную обработку решений, позволяющую выполнять проверку политик параллельно.
- Транзакционное обновление политик и базы доверенных объектов.
- Динамическое изменение размера базы данных.
- Интеграцию с watchdog-механизмом systemd для контроля состояния службы.
Такие изменения особенно полезны для серверов, на которых работает большое количество приложений и служб. Параллельная обработка может снизить задержки при проверке операций, а транзакционное обновление уменьшает риск некорректного состояния базы политик во время изменений.
Пакет audit обновлён до версии 4.2.1. В нём появилась поддержка TLS 1.3 с постквантовой криптографией и PSK-аутентификацией для удалённого журналирования. Кроме того, auditctl получил возможности фильтрации по файловым системам cgroup и cgroup2.
Это расширяет инструментарий администраторов, отвечающих за аудит действий приложений и контейнеризированных служб. Фильтрация по cgroup позволяет точнее связывать события с определёнными группами процессов и соответствующими нагрузками.
Дополнительные обновления криптографической инфраструктуры
Изменения в области безопасности не ограничиваются SSH и IPsec. В Rocky Linux 10.3 обновлён ряд компонентов, которые используются для управления сертификатами, криптографическими политиками и проверки целостности файлов.
Пакет crypto-policies получил новую подполитику NO-HMAC-SHA1. Она позволяет отключать использование SHA-1 в операциях HMAC, что может быть важно для организаций, проходящих проверки соответствия требованиям безопасности. При этом речь идёт именно об операциях HMAC, а не о полном удалении SHA-1 из всех возможных сценариев системы.
OpenSC обновлён до версии 0.27.1. Новая версия расширяет поддержку спецификации PKCS #11 версии 3.2 и добавляет возможности, связанные с постквантовой криптографией. OpenSC применяется для работы со смарт-картами, аппаратными криптографическими токенами и соответствующей инфраструктурой.
В AIDE появилась предварительно настроенная служба systemd timer aide-check.timer, предназначенная для автоматического запуска проверок целостности файлов. Кроме того, теперь поддерживаются дополнительные конфигурационные файлы в каталоге /etc/aide.d/. Это упрощает разделение настроек по отдельным компонентам и сценариям контроля.
Ещё одно обновление касается libcap-ng 0.9.3. В пакет добавлена утилита cap-audit, позволяющая анализировать требования приложений к системным возможностям Linux. Инструмент netcap также получил расширенный режим анализа поверхности атаки.
Grafana 12.4.3 и обновление мониторинга
Rocky Linux 10.3 включает Grafana 12.4.3 с переработанной архитектурой панелей мониторинга на основе библиотеки Scenes. Это изменение направлено на развитие внутренней структуры интерфейсов и упрощение создания сложных дашбордов.
В Unified Alerting появились дополнительные возможности, включая состояние Recovering для уведомлений, которые часто переключаются между нормальным и аварийным режимами. Это помогает точнее отображать ситуацию, когда проблема уже начинает исчезать, но система ещё не вернулась к устойчивому нормальному состоянию.
Однако обновление содержит и потенциально несовместимые изменения: поддержка устаревшей системы оповещений Grafana Legacy Alerting и плагинов на основе AngularJS удалена. Организациям, использующим старые панели и расширения, необходимо заранее проверить их совместимость и подготовить переход на актуальные механизмы.
Performance Co-Pilot обновлён до версии 7.1.5. Среди изменений — автоматическое исправление архивов с помощью pmlogcheck, новые показатели для Linux delay accounting и Device Mapper Multipath, а также улучшенная обработка повреждённых архивных данных.
Дополнительно обновлён Grafana PCP Plugin до версии 6.1.0. Он поддерживает Grafana 12 и включает готовые панели мониторинга для NVIDIA GPU и серверов вывода больших языковых моделей vLLM. Это может быть полезно администраторам инфраструктуры, где одновременно используются GPU-ускорение, локальные ИИ-модели и традиционные серверные службы.
Image Builder, Kickstart и управление системными образами
В Rocky Linux 10.3 улучшены инструменты создания и настройки системных образов. Интерфейс командной строки Image Builder получил статус General Availability, то есть перешёл в категорию общедоступных возможностей.
Веб-версия инструмента позволяет создавать образы, совместимые с bootc, используя локально доступные базовые образы. В качестве основы могут применяться не только стандартные образы Rocky Linux, но и другие совместимые варианты, включая Fedora, CentOS Stream и пользовательские контейнерные образы.
Для организаций, которые разворачивают большое количество одинаковых серверов, это упрощает подготовку стандартизированных системных окружений. Вместо ручной настройки каждой машины можно заранее сформировать образ с необходимыми пакетами, конфигурациями и параметрами.
Также расширены возможности Blueprint, включая сценарии, выполняемые при первой загрузке. Kickstart получил дополнительные функции работы с сертификатами, в том числе возможность добавлять доверенные корневые сертификаты для HTTPS-загрузок во время установки.
Улучшения затронули и идентификацию пользователей. В ansible-freeipa модули ipauser и ipagroup получили состояние query, позволяющее получать информацию о пользователях и группах IdM без внесения изменений. Файл access.conf теперь может использовать числовые UID и GID, что позволяет в некоторых случаях обходиться без разрешения имён пользователей и групп.
Что изменилось и что необходимо проверить перед обновлением
Rocky Linux 10.3 содержит не только новые функции, но и несколько изменений, которые могут нарушить работу существующей инфраструктуры. Поэтому администраторам рекомендуется ознакомиться с примечаниями к выпуску до установки обновлений на рабочие серверы.
В первую очередь стоит обратить внимание на следующие моменты:
- Удаление WEP. Поддержка устаревшего стандарта беспроводной защиты WEP удалена, в том числе из пакета wpa_supplicant. Сети, использующие WEP, необходимо перевести на WPA2 или WPA3.
- Удаление ZBUD. Сжатый аллокатор страниц ZBUD больше не поддерживается. В качестве стандартного zpool allocator для сжатой подкачки теперь используется ZSMALLOC.
- Изменения Grafana. Удалены Legacy Alerting и поддержка плагинов AngularJS. Старые панели мониторинга и расширения требуют проверки.
- Ограничение xxhash64 в FIPS. Алгоритм xxhash64 не считается одобренным для режима FIPS. Тома, созданные с его использованием через dmsetup или integritysetup, становятся недоступными в FIPS-режиме. По умолчанию этот алгоритм не используется.
- Проблема с DNS при установке. Возможны ошибки разрешения имён при использовании зашифрованного DNS и пользовательского центра сертификации, переданного через параметры загрузки. В документации предлагается задавать источник установки в Kickstart, а не через параметры inst.repo или inst.stage2 в командной строке ядра.
Отдельно стоит учитывать, что некоторые Application Streams, входящие в репозитории Rocky Linux 10.3, больше не будут получать обновления. Это обычная практика для минорных выпусков корпоративных дистрибутивов. Перед обновлением необходимо убедиться, что используемые версии приложений продолжают поддерживаться.
Также команда Rocky Linux сообщает о проблемах с образами для Raspberry Pi, обнаруженных в ходе тестирования. Разработчики рассчитывают подготовить исправленные образы позднее. Если планируется установка на Raspberry Pi, лучше предварительно проверить актуальное состояние загрузочных образов и соответствующие объявления проекта.
Пользователям FreeIPA необходимо учесть отдельную процедуру обновления: перед обновлением рекомендуется выполнить замену tomcat9 на tomcat с помощью команды:
dnf swap tomcat9 tomcat --allowerasing
dnf update
Эту последовательность следует применять именно в соответствующем сценарии обновления FreeIPA, предварительно изучив официальные инструкции и подготовив резервную копию.
Как обновиться до Rocky Linux 10.3
Для пользователей предыдущих минорных версий Rocky Linux 10 переход на 10.3 выполняется стандартным механизмом DNF. Перед обновлением желательно проверить состояние репозиториев, наличие свободного места, совместимость сторонних пакетов и работоспособность резервного копирования.
Основная команда обновления:
sudo dnf -y upgradeПосле завершения установки следует перезагрузить систему, если обновлялись ядро или другие компоненты, требующие перезапуска. Затем можно проверить установленную версию системы и активное ядро:
cat /etc/rocky-release
uname -r
Переход с Rocky Linux 8 или 9 непосредственно на Rocky Linux 10 не поддерживается как обычное обновление на месте. Для такого перехода проект рекомендует выполнить чистую установку Rocky Linux 10 и восстановить данные из резервной копии. Это более трудоёмкий вариант, но он позволяет избежать проблем, связанных с несовместимостью пакетов, изменениями системных библиотек и конфигураций.
Установочные ISO, контейнерные образы, облачные образы и Live-образы Rocky Linux 10.3 доступны на официальной странице загрузок.
Тестирование и сроки поддержки Rocky Linux 10
Команда проекта сообщила, что Rocky Linux 10.3 стала одним из первых выпусков, проверенных с использованием новой платформы Testrarc. Она предназначена для управления процессом тестирования и документирования результатов проверки дистрибутива на разных архитектурах и конфигурациях.
Перед публикацией команда проводила проверку релиза в течение недели. Результаты тестирования RockyLinux-10.3 RC2 доступны в специальном отчёте, где можно просматривать статус отдельных проверок и архитектур. Это повышает прозрачность процесса выпуска и позволяет сообществу оценить, какие сценарии были проверены до появления стабильной версии.
Для пользователей важны и сроки поддержки всей ветки Rocky Linux 10. Согласно официальной таблице жизненного цикла, основная поддержка Rocky Linux 10 запланирована до 31 мая 2030 года, а период получения обновлений безопасности — до 31 мая 2035 года.
При этом для каждой основной версии поддерживается только последний минорный выпуск. Поэтому использование устаревших минорных версий не гарантирует сохранения актуального статуса поддержки. Администраторам следует регулярно устанавливать обновления и переходить на новые минорные выпуски по мере их появления.
Подробная информация о жизненном цикле и поддерживаемых версиях опубликована в разделе Rocky Linux Releases.
Выводы
Rocky Linux 10.3 — заметное обновление корпоративного Linux-дистрибутива, в котором сочетаются развитие аппаратной поддержки, обновление инструментов разработки и усиление механизмов безопасности. Ядро 6.12.0-264.16.1 сохраняет стабильную основу ветки Rocky Linux 10, тогда как отдельные подсистемы, включая eBPF и perf, получили более свежие компоненты на базе Linux 6.19.
Для разработчиков наиболее интересны GCC Toolset 16 с GCC 16.2, LLVM 22.1.8, Rust 1.97 и Go 1.27.3. Администраторы корпоративной инфраструктуры оценят обновления Keylime, fapolicyd, audit и средств мониторинга. Отдельным направлением стала постквантовая криптография, поддержка которой расширена в SSH, Libreswan и инструментах OpenPGP.
Однако обновление требует предварительной проверки совместимости. Удаление WEP и ZBUD, отказ от старых механизмов Grafana и ограничение xxhash64 в FIPS могут затронуть существующие конфигурации. Кроме того, Rocky Linux 10 предъявляет более высокие требования к процессорам x86-64, чем предыдущие поколения дистрибутива.
В целом Rocky Linux 10.3 продолжает развивать платформу для серверов, облачной инфраструктуры и корпоративных рабочих нагрузок. Для действующих пользователей Rocky Linux 10 переход выполняется стандартной командой DNF, а владельцам систем на Rocky Linux 8 и 9 следует планировать чистую установку с предварительным резервным копированием.
FAQ: часто задаваемые вопросы
Когда вышла Rocky Linux 10.3?
Rocky Linux 10.3 стала общедоступной 16 ноября 2026 года. Релиз получил кодовое название Red Quartz.
Какое ядро используется в Rocky Linux 10.3?
Основой системы является Linux 6.12.0-264.16.1. При этом отдельные компоненты, включая eBPF и инструменты perf, обновлены до уровня upstream Linux 6.19.
Какие версии GCC и LLVM включены в новый выпуск?
В Rocky Linux 10.3 доступны GCC Toolset 16 с GCC 16.2 и Binutils 2.46, а также LLVM Toolset 22.1.8. GCC Toolset поставляется как дополнительный Application Stream.
Поддерживает ли Rocky Linux 10.3 постквантовую криптографию?
Да. В частности, Libreswan 5.4 получил поддержку ML-KEM-768 и ML-KEM-1024 для IKEv2, а SSH в режиме FIPS поддерживает и предпочитает определённые гибридные алгоритмы обмена ключами. Постквантовые возможности также расширены в других криптографических компонентах.
Можно ли обновиться с Rocky Linux 10.2 до 10.3 без переустановки?
Да. Для перехода между минорными версиями Rocky Linux 10 достаточно выполнить sudo dnf -y upgrade после проверки репозиториев и подготовки резервной копии.
Можно ли обновить Rocky Linux 9 до Rocky Linux 10 без переустановки?
Официальный переход с Rocky Linux 8 или 9 на Rocky Linux 10 на месте не поддерживается. Проект рекомендует выполнить чистую установку и восстановить данные из резервной копии.
Какие процессоры поддерживает Rocky Linux 10.3?
Для систем AMD и Intel требуется уровень микроархитектуры x86-64-v3. Более старые процессоры, соответствующие только x86-64-v2 или ранним уровням, не поддерживаются. Также доступны архитектуры ARM64, RISC-V, POWER10 и новее, а также IBM z15 и новее.
До какого года будет поддерживаться Rocky Linux 10?
Основная поддержка Rocky Linux 10 запланирована до 31 мая 2030 года, а обновления безопасности — до 31 мая 2035 года. Для сохранения поддерживаемого статуса необходимо использовать последний минорный выпуск.
Где скачать Rocky Linux 10.3?
Установочные ISO, контейнерные образы, Live-образы и варианты для облачных платформ доступны на официальном сайте проекта: rockylinux.org/download.