Хакеры активно используют уязвимость SSHole (CVE-2026-123158) в OpenSSH для выполнения команд, кражи учетных данных и получения постоянного доступа.
Несколько компаний, занимающихся кибербезопасностью, подтвердили факт атак, сообщив, что попытки взлома начались 5 ноября, в день, когда стал доступен эксплойт для проверки концепции, а успешная эксплуатация была зафиксирована на следующий день.
SSHole, обнаруженный исследователем в области безопасности Озгюном Култекином на прошлой неделе, позволяет обойти аутентификацию в OpenSSH, работающем на некоторых системах Linux на основе musl, включая облегченный дистрибутив Alpine, используемый в облачных и виртуальных средах.
Уязвимость позволяет злоумышленникам входить в учетные записи, для которых в качестве хэша пароля используется звездочка (*), чтобы предотвратить вход по паролю.
Из-за слишком длинного пароля функция хэширования musl возвращает * при ошибке, что OpenSSH ошибочно воспринимает как совпадение с сохраненным значением учетной записи.
Култекин объяснил, что для эксплуатации уязвимости требуются определенные настройки аутентификации, что она не затрагивает учетные записи с действительными хэшами паролей и может привести к получению root-доступа, когда скомпрометированная учетная запись имеет административные привилегии без пароля.
Разработчики OpenSSH устранили уязвимость в версии 10.6p2, выпущенной 5 ноября, а код эксплойта стал доступен примерно через четыре часа.
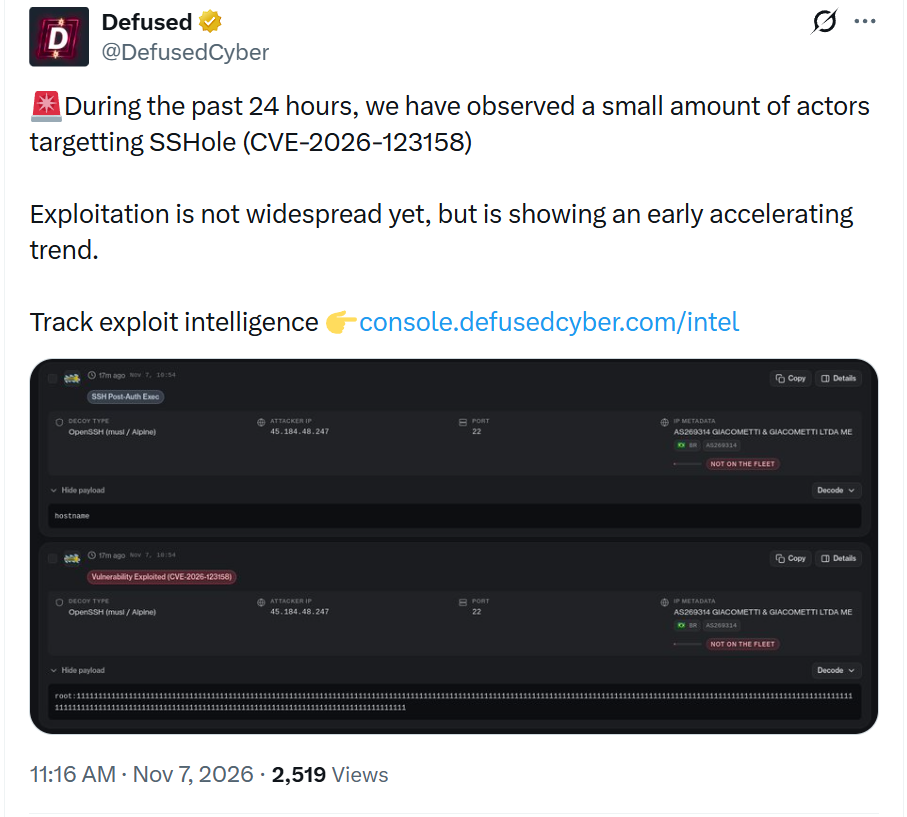
Финская компания по обеспечению безопасности Defused сообщила в выходные, что зафиксировала «небольшое количество попыток» использования уязвимости SSHole, хотя эта активность не была широко распространена.
Компания, занимающаяся анализом киберугроз, GreyNoise зафиксировала первую успешную эксплуатацию уязвимости SSHole в реальных условиях 7 ноября в 00:46 по Гринвичу, примерно через 40 часов после исправления.
Исследователи зафиксировали 16 успешных цепочек эксплуатации, нацеленных на сети, защищенные GreyNoise, с шести исходных IP-адресов, связанных с действиями после эксплуатации. Компания утверждает, что эти атаки не являются репрезентативными для более масштабной активности, связанной с SSHole.
В атаках, которые зафиксировала GreyNoise, злоумышленник проводил разведку системы и контейнеров, отправлял запросы в облачные сервисы метаданных, пытался считать хэши паролей и корневые SSH-ключи, а также модифицировать файлы SSH «authorized_keys» для получения постоянного доступа.
Один злоумышленник получил права суперпользователя и установил TAC Agent — командно-управляющий агент на Python. Однако имплант не смог связаться с командно-управляющим сервером (C2) по адресу tac.vpnla[.]org и так и не получил задание.
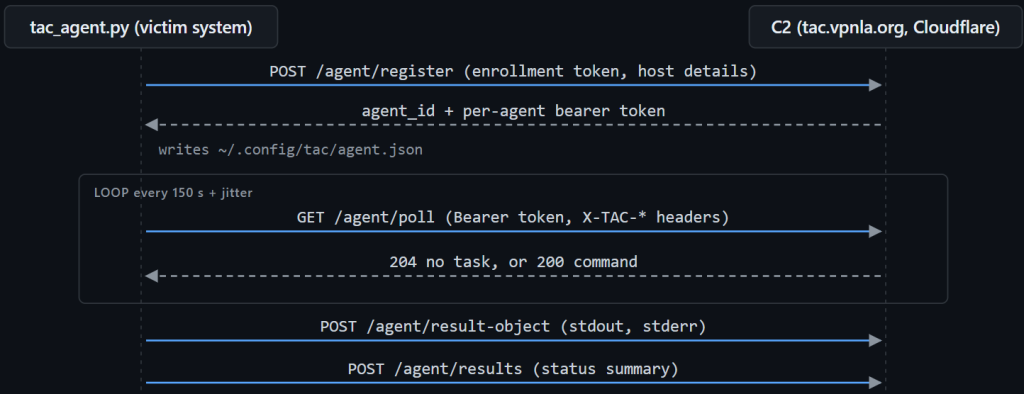
TAC Agent и C2-обмен
Источник: GreyNoise
Анализ полезной нагрузки TAC Agent показывает, что имплант поддерживает выполнение команд оболочки, обширную системную разведку, загрузку и выгрузку файлов, а также может обновляться.
У агента нет встроенной функции сохранения, поэтому злоумышленники пытаются защитить его, настроив службу автозапуска.
GreyNoise отмечает, что комментарии, логи и ошибки, связанные с имплантом, были на китайском языке, что может быть использовано в совокупности с другими доказательствами для определения происхождения злоумышленника.
Одним из признаков возможной автоматизированной работы является отсутствие проверки инструмента, которая возвращает обратную связь, что может помочь автоматизированному планировщику корректировать команды по мере необходимости для продолжения атаки.
В целом GreyNoise зафиксировал 27,5 миллионов сканирований порта 22 и 20,1 миллиона попыток подключения по протоколу SSH, хотя это не подтвержденные атаки SSHole.
Датчики компании, занимающейся сетевой безопасностью Previdian, также подтвердили успешную эксплуатацию уязвимости SSHole: данные телеметрии показали 20 попыток с 13 IP-адресов злоумышленников в девяти странах.
6 ноября компания, специализирующаяся на атаках с использованием уязвимостей, watchTower сообщила, что наблюдала использование уязвимости SSHole в атаках, связанных с ботнетами и криптомайнингом.
Системным администраторам следует как можно скорее обновить OpenSSH или отключить аутентификацию по паролю SSH в системах, подверженных уязвимости SSHole.
Также рекомендуется проверить, не было ли неожиданных успешных входов в систему с использованием пароля для учетных записей, в поле пароля /etc/shadow которых указано *, несанкционированных SSH-ключей, файлов TAC Agent или служб автозапуска.