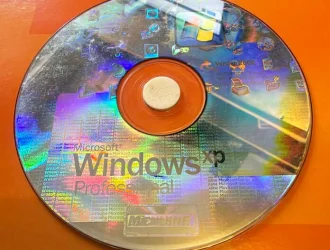
Этот код запускал тысячи сомнительных установок Windows XP, часто написанных маркером на лицевой стороне пиратских CD-R. Если в начале нулевых вы не купили лицензионную версию знаменитой операционной системы Microsoft, вы всегда могли нелегально скопировать ее у друга и ввести известный код, который знали все в отрасли, иногда даже наизусть.
Этот код был FCKGW-RHQQ2-YXRKT-8TG6W-2B7Q8, и теперь мы знаем кое-что о его происхождении. Бывший главный автор системы активации продуктов Windows в Microsoft Дэйв Пламмер только что опубликовал эпичный пост с подробностями в социальной сети X*. Оказывается, этот легендарный ключ вполне мог быть слит кем-то из Dell или Intel, а технология проверки ключей операционной системы связана с Microsoft Bob.
Увеличьте громкость
По словам Пламмера, Microsoft разработала два типа ключей: один для розничных компакт-дисков, а другой — для массовой установки на крупных предприятиях. «Эти клиенты не хотели активировать каждый автономный ПК, — объясняет Пламмер. — Поэтому им выдавали специальные «массовые носители», которые можно было разблокировать с помощью ключа для массовой установки».
Проблема в том, что произошла утечка одного из таких ключей, а это значит, что любой, у кого есть ОС и ключ, мог установить и активировать свою копию Windows. «Сам ключ все равно должен был пройти проверку на валидность ключа продукта, — говорит Пламмер. — После этого WPA просто пропускала оставшуюся часть процесса». Эта комбинация – действительный VLK + соответствующий носитель тома – это то, что сделало установку полностью законной, включая ранние проверки Центра обновления Windows ”.
Так что же произошло? Пламмер вспоминает, что ОС была отправлена партнерам-производителям 24 августа 2001 года, задолго до запланированного на 25 октября того же года выхода в розничную продажу. В этот период группа распространителей нелегального ПО DevilsOwn слила целый ISO-образ Windows XP Pro Corporate, который можно было записать на CD, а также знаменитый ключ FCKGW.
Это произошло через пять недель после того, как ОС была отправлена корпоративным партнерам Microsoft, и задолго до выхода в розничную продажу. Это наводит Пламмера на мысль, что «наиболее вероятным источником является производитель оригинального оборудования или партнер по поставкам, который получил финальный носитель раньше, чтобы успеть выпустить ПК в день релиза».
Это была Dell или Intel?
Есть какие-то предположения? «Чаще всего упоминается Dell», — говорит он, добавляя, что «Intel тоже упоминалась из-за более позднего слива исходного кода». Важно отметить, что, по словам Пламмера, «очень немногие организации на тот момент уже обладали VLK, поэтому время указывает на партнера, а не на случайного корпоративного клиента». Скорее всего, утечка произошла из-за кого-то в очень крупной технологической компании.
Интересно, что Пламмер также поделился некоторыми подробностями процесса активации Windows Volume. Этот код FCKGW не работает на обычном диске с Windows XP, потому что на нем нет 10-мегабайтного блока данных без энтропии, который, как убедился Пламмер, присутствует на установочных дисках Volume Windows.
«Эти секретные данные, которые я хешировал и сверял с ключом, принадлежали Microsoft Bob. Я взял данные с их диска, сжал и зашифровал их несколько раз». Если вы не знакомы с историей Microsoft, то Bob — это программа, призванная сделать ранние версии Windows более удобными в использовании. У нее был мультяшный интерфейс, в котором пользователь перемещался по гостиной. Проект провалился, но, как оказалось, у вас все равно была его копия на диске, если вы установили Volume или пиратскую версию.
«Сбой в работе заключался в том, что СМИ и один из этих ключей покинули здание еще до того, как продукт попал в магазины, — говорит Пламмер. — После того как оба ключа стали общедоступными, аппаратная привязка WPA так и не заработала». Если вам интересно, чем сейчас занимается Дэйв Пламмер, обратите внимание на его проект «Диспетчер задач для MacOS».