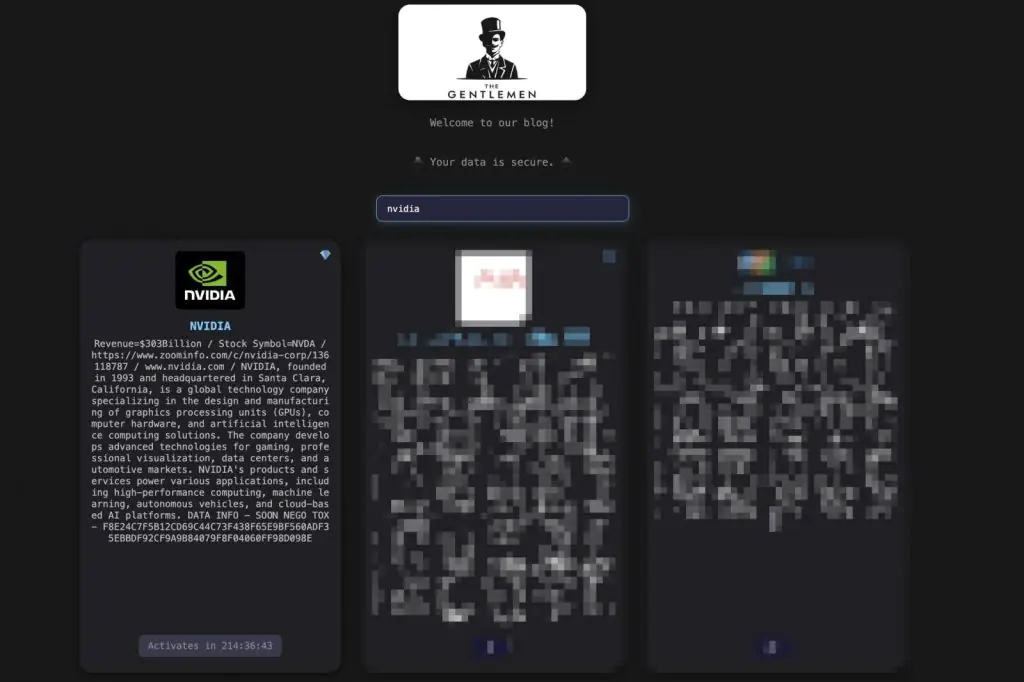
Американская компания NVIDIA оказалась в списке предполагаемых жертв киберпреступной группировки The Gentlemen. Операторы вымогательского ПО разместили название производителя видеокарт и ускорителей искусственного интеллекта на своём сайте утечек в даркнете, заявив о наличии похищенных данных. В качестве давления на компанию злоумышленники запустили обратный отсчёт: по опубликованной информации, срок истекает 28 ноября 2026 года.
При этом на момент публикации группировка не предоставила доказательств успешного проникновения в инфраструктуру NVIDIA. Сама компания также не подтвердила взлом собственных систем. Представитель NVIDIA сообщил изданию BleepingComputer, что расследуется инцидент, который мог затронуть стороннего партнёра. В компании подчеркнули, что не обнаружили признаков компрометации своих сетей или систем.
Таким образом, ситуация пока не сводится к подтверждённой атаке на инфраструктуру одного из крупнейших производителей полупроводников. Вполне возможно, что речь идёт об инциденте у поставщика услуг или делового партнёра, данные которого связаны с NVIDIA. Однако окончательные выводы можно будет сделать только после расследования и появления проверяемых технических свидетельств.
Что известно о заявлениях The Gentlemen
Группировка добавила NVIDIA на собственный сайт, предназначенный для публикации информации о жертвах атак и давления на организации, отказывающиеся платить выкуп. В записи указана компания, а также размещён таймер, отсчитывающий время до предполагаемой публикации похищенных материалов.
На момент выхода первоначального сообщения BleepingComputer злоумышленники не показали образцы файлов, скриншоты внутренних документов или другие материалы, которые позволили бы подтвердить их заявления. Не раскрывается и то, какие именно сведения якобы оказались в распоряжении преступников.
В частности, пока неизвестно:
- какая организация или подразделение NVIDIA могли быть затронуты;
- когда предположительно произошло проникновение в информационные системы;
- какие категории данных могли быть скопированы;
- получили ли злоумышленники доступ непосредственно к инфраструктуре NVIDIA или только к системам сторонней компании;
- содержат ли предполагаемые материалы коммерческую тайну, персональные данные или техническую документацию.
Отсутствие доказательств не означает, что заявления группировки обязательно ложны. Однако размещение названия компании на сайте вымогателей само по себе не подтверждает факт взлома. Такие публикации могут использоваться для привлечения внимания, усиления давления на предполагаемую жертву или создания репутационных рисков ещё до раскрытия каких-либо материалов.
Подробнее о первоначальном заявлении и реакции компании можно прочитать в материале BleepingComputer от 19 ноября 2026 года. Издание приводит комментарий представителя NVIDIA, который является главным официальным подтверждением позиции компании на данный момент.
NVIDIA: собственные системы не затронуты, расследуется инцидент у партнёра
В комментарии BleepingComputer представитель NVIDIA заявил: компания расследует инцидент, который мог затронуть стороннего партнёра. Одновременно NVIDIA сообщила, что не обнаружила признаков воздействия на собственные системы или сети и продолжает следить за ситуацией.
Эта формулировка принципиальна. Компания не подтвердила, что The Gentlemen проникла в её внутреннюю инфраструктуру, и не заявила о краже информации непосредственно из корпоративных систем. Вместо этого NVIDIA сообщила о проверке отдельного инцидента, потенциально связанного с третьей стороной.
В современных технологических компаниях внешние поставщики могут получать доступ к различным категориям информации: от контактных данных клиентов до сведений о заказах, технической поддержке и обслуживании сервисов. Поэтому инцидент у партнёра иногда способен затронуть данные, связанные с крупной компанией, даже если её собственная сеть не была взломана.
Подобные ситуации относятся к рискам цепочки поставок. Организация может использовать внешние платформы, облачную инфраструктуру, региональных операторов и подрядчиков, которые обрабатывают информацию от её имени. Если один из таких участников становится жертвой атаки, последствия могут выйти за пределы его собственной инфраструктуры.
При этом нельзя автоматически считать, что инцидент у партнёра NVIDIA и публикация The Gentlemen на сайте утечек — одно и то же событие. Компания не назвала поставщика, не раскрыла подробности расследования и не подтвердила связь между конкретным инцидентом и заявлениями вымогателей.
Запись NVIDIA на сайте об утечке данных (BleepingComputer)
Предыдущие инциденты безопасности NVIDIA
Это не первый случай, когда NVIDIA приходится разбираться с утечкой информации, связанной с внешними организациями или собственными системами.
В мае 2026 года компания подтвердила инцидент, затронувший данные некоторых пользователей из Армении. Причиной стала атака на регионального партнёра GeForce NOW Alliance. По информации, переданной NVIDIA изданию BleepingComputer, раскрыты могли быть следующие сведения:
- имена пользователей;
- адреса электронной почты;
- номера телефонов;
- даты рождения;
- имена учётных записей.
Тогда NVIDIA отдельно уточнила, что инцидент не затронул её собственную сеть и сервисы, которыми компания управляет самостоятельно. Этот случай показывает, что информация пользователей может обрабатываться региональными партнёрами, а их компрометация создаёт риски даже при сохранности основной инфраструктуры производителя.
Более масштабный инцидент произошёл в марте 2022 года. Тогда группировка Lapsus$ заявила о взломе NVIDIA и публикации похищенной информации. По данным BleepingComputer, атака затронула более 71 000 сотрудников компании. Злоумышленники получили доступ к корпоративной сети примерно за месяц до публичного раскрытия инцидента.
Сравнивать события 2022 и 2026 годов напрямую пока нельзя. В первом случае речь шла о подтверждённом проникновении в корпоративную инфраструктуру, тогда как нынешние заявления The Gentlemen остаются неподтверждёнными, а NVIDIA говорит о возможном инциденте у стороннего партнёра.
Кто такие The Gentlemen
The Gentlemen — киберпреступная группировка, специализирующаяся на атаках с использованием программ-вымогателей. Она появилась в 2025 году, первоначально работала как относительно закрытая операция, а затем перешла к модели Ransomware-as-a-Service (RaaS), то есть предоставления вымогательского ПО и сопутствующей инфраструктуры другим злоумышленникам.
Модель RaaS позволяет разделить обязанности между разработчиками вредоносного ПО и непосредственными исполнителями атак. Операторы группировки поддерживают программную платформу, инфраструктуру и инструменты, а аффилированные участники используют их для проникновения в сети организаций и проведения атак.
За успешные операции участники получают часть выкупа. Согласно материалу BleepingComputer, The Gentlemen предлагает аффилиатам до 90% дохода от выплат. Это достаточно высокая доля по сравнению с распространёнными условиями других программ-вымогателей, где партнёрам часто предлагают около 70–80%.
Такая схема позволяет операторам масштабировать деятельность без необходимости самостоятельно выполнять каждую атаку. Чем больше исполнителей подключается к программе, тем шире потенциальная география атак и круг организаций, которые могут оказаться под угрозой.
По данным BleepingComputer, The Gentlemen заявила более чем о 1100 жертвах с момента появления. В числе затрагиваемых отраслей упоминаются:
- промышленное производство;
- здравоохранение и медицинские учреждения;
- транспорт и логистика;
- энергетика;
- образовательные организации;
- финансовые компании и сервисы.
Важно учитывать, что количество записей на сайте вымогателей не равнозначно числу независимо подтверждённых успешных взломов. Заявления преступников могут быть преувеличены, а отдельные инциденты — описаны некорректно. Поэтому статистику группировки следует воспринимать именно как заявленное ею количество жертв, а не как проверенный реестр атак.
Как работает двойное вымогательство
The Gentlemen использует тактику двойного вымогательства (double extortion). В отличие от классических атак, при которых злоумышленники преимущественно блокировали доступ к файлам посредством шифрования, эта схема сочетает два способа давления: нарушение работы систем и угрозу раскрытия похищенной информации.
Типичная последовательность такой атаки выглядит следующим образом:
- Проникновение в инфраструктуру. Злоумышленники получают первоначальный доступ к сети через уязвимости, украденные учётные данные, фишинг или другие методы.
- Закрепление и изучение сети. После проникновения атакующие могут пытаться повысить привилегии, перемещаться между системами и искать важные серверы и хранилища.
- Кража информации. До запуска шифровальщика данные копируются во внешнюю инфраструктуру, контролируемую преступниками.
- Шифрование файлов. Вредоносное ПО блокирует доступ к части систем и информации, нарушая работу организации.
- Требование выкупа. Жертве предлагают заплатить за восстановление доступа и обещают не публиковать украденные материалы.
- Публикация данных. Если переговоры не приводят к желаемому результату, группировка может разместить часть похищенной информации на сайте утечек.
Главная опасность двойного вымогательства заключается в том, что восстановление резервных копий не решает проблему утечки. Даже если организация вернёт работоспособность серверов без выплаты выкупа, украденные документы могут остаться у злоумышленников.
Поэтому защита от подобных атак должна включать не только резервное копирование, но и контроль доступа, сегментацию сети, многофакторную аутентификацию, мониторинг необычной передачи данных и проверку безопасности внешних поставщиков.
Почему заявления вымогателей необходимо проверять
Публикация NVIDIA на сайте The Gentlemen привлекла внимание не только из-за масштаба компании, но и потому, что подобные заявления могут использоваться как инструмент давления. Киберпреступникам достаточно назвать известную организацию, чтобы привлечь внимание СМИ, инвесторов, клиентов и специалистов по информационной безопасности.
В материале Cybernews о заявлениях The Gentlemen приводится мнение исследователя Aras Nazarovas. Он призывает осторожно относиться к сообщениям группировки и проверять любые опубликованные образцы данных. Среди причин для скептицизма упоминаются случаи преувеличения заявлений, ошибочной атрибуции инцидентов и использования ранее похищенной информации.
Для подтверждения реального взлома недостаточно одного логотипа компании на сайте утечек. Более убедительными свидетельствами могли бы стать:
- образцы файлов с проверяемыми признаками происхождения;
- внутренние документы, подлинность которых можно подтвердить;
- технические сведения о скомпрометированных системах;
- подтверждение инцидента со стороны пострадавшей организации или независимых исследователей;
- согласованные сведения из нескольких независимых источников.
Даже публикация отдельных файлов не всегда доказывает взлом именно той компании, которая указана на сайте вымогателей. Данные могли быть получены от подрядчика, из другого инцидента или из ранее скомпрометированной базы. Поэтому особенно важно установить происхождение информации, а не только проверить, действительно ли документы существуют.
Что может произойти после 28 ноября
Установленный The Gentlemen обратный отсчёт заканчивается 28 ноября 2026 года. Эта дата станет ближайшей контрольной точкой для наблюдения за развитием ситуации. Если группировка действительно располагает информацией, связанной с NVIDIA или её партнёром, она может опубликовать образцы данных или попытаться усилить давление на компанию.
Однако истечение таймера не обязательно приведёт к появлению достоверных материалов. Группировка может продлить срок, изменить условия переговоров, опубликовать ограниченный набор файлов или вовсе отказаться от первоначальных угроз. Само наличие обратного отсчёта не является доказательством того, что утечка состоится.
Для NVIDIA сейчас важнее всего установить, какой именно партнёр мог быть затронут, какие данные находились в его распоряжении и имел ли инцидент отношение к заявлению вымогателей. Если компрометация действительно произошла на стороне поставщика, компании потребуется оценить возможные последствия для клиентов и деловых процессов.
Пока NVIDIA не раскрывает подробности расследования. Также неизвестно, обращалась ли компания к The Gentlemen и ведутся ли какие-либо переговоры. Поэтому сообщения о сумме выкупа, конкретном объёме похищенных данных или пострадавших подразделениях были бы спекуляцией.
Выводы
Заявление The Gentlemen о взломе NVIDIA пока не подтверждено техническими доказательствами. Группировка разместила компанию на своём сайте утечек и назначила 28 ноября 2026 года срок предполагаемой публикации данных, но не представила образцов похищенной информации.
NVIDIA, в свою очередь, заявляет, что не обнаружила признаков компрометации собственных систем и сетей. При этом компания расследует отдельный инцидент, который мог затронуть стороннего партнёра. Это оставляет открытым вопрос о возможной утечке данных через цепочку поставок, но не позволяет утверждать, что внутренняя инфраструктура производителя была взломана.
История показывает, насколько важна безопасность внешних поставщиков для крупных технологических компаний. Даже если основные корпоративные системы защищены, слабое звено среди подрядчиков может стать источником утечки. Окончательная оценка ситуации будет зависеть от результатов расследования NVIDIA и того, появятся ли у The Gentlemen проверяемые доказательства.
Часто задаваемые вопросы
На данный момент это не подтверждено. The Gentlemen заявила о наличии данных NVIDIA, но не опубликовала доказательств. Компания сообщила, что не обнаружила признаков компрометации собственных систем и сетей.
Компания проверяет происшествие, которое могло затронуть стороннего партнёра. Подрядчики и поставщики услуг могут обрабатывать информацию, связанную с NVIDIA, поэтому их компрометация способна создать риски для компании и её клиентов.
В сообщении группировки указан срок 28 ноября 2026 года. Однако это дата, установленная самими вымогателями, и она не гарантирует, что публикация действительно состоится.
Это киберпреступная группировка, использующая программы-вымогатели и модель Ransomware-as-a-Service. Она привлекает сторонних исполнителей, предлагая им большую часть полученного выкупа.
Это схема атаки, при которой злоумышленники сначала похищают данные, а затем могут зашифровать системы жертвы. Даже восстановление файлов из резервных копий не устраняет угрозу публикации украденной информации.
BleepingComputer сообщает, что группировка заявила более чем о 1100 жертвах. Это собственная статистика преступников, а не число независимо подтверждённых успешных атак.
Да. В мае 2026 года компания сообщала об утечке данных некоторых армянских пользователей после взлома регионального партнёра GeForce NOW Alliance. В марте 2022 года NVIDIA также столкнулась с атакой Lapsus$, затронувшей более 71 000 сотрудников.
Само заявление The Gentlemen не подтверждает компрометацию учётных записей пользователей. Тем не менее использование уникальных паролей и многофакторной аутентификации остаётся разумной мерой защиты. Если NVIDIA или конкретный сервис сообщит о затрагивающем пользователей инциденте, следует ориентироваться на официальные рекомендации компании.