
Если человек не влюблялся до сорока лет, то лучше ему не влюбляться и после (Б. Шоу).
киберугрозы
В современном мире, где все больше и больше процессов переходит в онлайн, киберугрозы становятся все более актуальными. Киберугрозы — это любые действия, направленные на нарушение безопасности компьютерной системы или сети. Они могут быть направлены на кражу данных, повреждение или уничтожение информации, или на получение несанкционированного доступа к системе.
Типы киберугроз
Существует множество различных типов киберугроз. Вот некоторые из наиболее распространенных:
- Вирусы — это программы, которые могут распространяться по сети и заражать компьютеры. Вирусы могут нанести вред компьютеру, удалив или повредив данные, или запустив вредоносный код.
- Троянские кони — это программы, которые маскируются под полезные программы. Троянские кони часто используются для кражи данных или установки вредоносного ПО.
- Шпионское ПО — это программы, которые собирают информацию о пользователе без его ведома. Шпионское ПО может использоваться для кражи паролей, номеров кредитных карт и другой личной информации.
- Фишинг — это вид мошенничества, при котором злоумышленники пытаются получить конфиденциальную информацию, такую как пароли или номера кредитных карт, отправив пользователю электронное письмо или сообщение, которое выглядит как сообщение от надежного источника.
- Атаки с использованием нулевых дней — это атаки, которые используют уязвимости в программном обеспечении, о которых не известно разработчикам. Эти атаки очень опасны, поскольку их невозможно предотвратить с помощью обновлений программного обеспечения.
Как защититься от киберугроз
Чтобы защитить себя от киберугроз, необходимо предпринять следующие меры:
- Используйте надежный антивирусный и антишпионский софт.
Обновляйте программное обеспечение на регулярной основе. - Будьте осторожны с электронными письмами и сообщениями от незнакомцев.
- Используйте сложные пароли и меняйте их регулярно.
- Будьте осторожны с тем, какую информацию вы публикуете в Интернете.
Заключение
Киберугрозы представляют серьезную опасность для пользователей компьютеров и организаций. Важно быть осведомленным о различных типах киберугроз и предпринимать меры для их предотвращения.
Хакеры воспользовались уязвимостью в системе авторизации в теме WordPress JobMonster
Злоумышленники используют критическую уязвимость в теме WordPress JobMonster, которая при определённых условиях позволяет получить доступ к учётным записям администратора.Вредоносная активность была обнаружена компанией Wordfence, специализирующейся на безопасности WordPress, после того как за последние 24 часа она заблокировала несколько попыток взлома своих клиентов.JobMonster, созданная компанией NooThemes, — это премиальная тема WordPress, которая используется сайтами с вакансиями,
Microsoft Edge появился датчик вредоносного ПО для более быстрого выявления мошенничества
Microsoft представляет новый датчик вредоносного ПО для веб-браузера Microsoft Edge, который помогает быстрее обнаруживать мошеннические страницы и обеспечивает более быструю блокировку таких страниц с помощью Defender SmartScreen.В мошеннических схемах с использованием программ-вымогателей (также известных как мошенничество с техподдержкой) злоумышленники используют агрессивные целевые страницы, чтобы заставить потенциальных жертв поверить в то, что их устройства заражены вредоносным ПО,
Тэги: , кибербезопасность, киберугрозы Категории: Edge, Безопасность в IT, Браузеры, Компания Microsoft, НовостиIT
Плагин безопасности WordPress предоставляет доступ к личным данным подписчикам сайта
Плагин Anti-Malware Security and Brute-Force Firewall для WordPress, установленный на более чем 100 000 сайтов, имеет уязвимость, которая позволяет подписчикам читать любые файлы на сервере, что может привести к раскрытию конфиденциальной информации.Плагин обеспечивает сканирование на наличие вредоносного ПО и защиту от атак методом перебора, использования известных уязвимостей плагинов и попыток внедрения в базу данных.Уязвимость, получившая
Тэги: , киберугрозы, конфиденциальность, плагины, уязвимость Категории: Wordpress, Безопасность в IT
Хакеры проводят массовые атаки, используя устаревшие плагины WordPress
Широкомасштабная кампания по эксплуатации нацелена на сайты WordPress с плагинами GutenKit и Hunk Companion, уязвимыми из-за критических ошибок в системе безопасности, которые могут быть использованы для удалённого выполнения кода (RCE).Компания по обеспечению безопасности WordPress Wordfence сообщает, что всего за два дня, 8 и 9 октября, она заблокировала 8,7 миллиона попыток атак на своих клиентов.В кампании используются
Тэги: , кибербезопасность, киберугрозы, плагины Wordpress Категории: Wordpress, Безопасность в IT, Плагины
Хакеры используют критическую уязвимость SessionReaper в Adobe Magento
Хакеры активно используют критическую уязвимость SessionReaper (CVE-2025-54236) в платформах Adobe Commerce (ранее Magento). Зафиксированы сотни попыток взлома.Эту активность обнаружила компания Sansec, специализирующаяся на безопасности электронной коммерции. Её исследователи ранее назвали SessionReaper одной из самых серьёзных уязвимостей в истории продукта.Компания Adobe предупредила о CVE-2025-54236 (https://nvd.nist.gov/vuln/detail/CVE-2025-54236) 8 сентября, сообщив, что это уязвимость, связанная с некорректной проверкой входных данных, которая затрагивает версии
Тэги: , кибербезопасность, киберугрозы, уязвимость, хакеры Категории: Adobe, Magento, Безопасность в IT, Интернет-магазин, НовостиIT
Видео в TikTok продолжают распространять информацию о ClickFix-атаках
Киберпреступники используют видео в TikTok, замаскированные под бесплатные руководства по активации популярных программ, таких как Windows, Spotify и Netflix, для распространения вредоносного ПО, похищающего информацию.Специалист ISC Ксавье Мертенс обратил внимание на продолжающуюся кампанию, которая во многом схожа с той, что была замечена Trend Micro в маеВ видеороликах TikTok, которые видел BleepingComputer, якобы содержатся инструкции по активации легальных
Пользовательские флаги. Возможное вредоносное ПО на Xubuntu.org
Это не та новость, которой хотелось бы делиться, но, к сожалению, это часть истории, которую мы должны рассказать. Вот что происходит. Пользователь Reddit выразил серьёзную обеспокоенность по поводу безопасности, заявив, что официальный сайт Xubuntu, возможно, был взломан и на странице загрузки некоторое время размещалось вредоносное ПО.Согласно сообщению, при нажатии на кнопку «Скачать» на сайте открывался
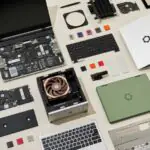
Риск обхода безопасной загрузки угрожает почти 200 000 ноутбуков на базе Linux Framework
Около 200 000 компьютерных систем на базе Linux от американского производителя компьютеров Framework были оснащены подписанными компонентами оболочки UEFI, которые можно было использовать для обхода защиты Secure Boot.Злоумышленник может воспользоваться этим, чтобы загрузить буткиты (например, BlackLotus, HybridPetya и Bootkitty), которые могут обходить средства защиты на уровне ОС и сохраняться при переустановке ОС. Мощная команда ммПо данным компании Eclypsium, специализирующейся на
Тэги: , framework, кибербезопасность, киберугрозы Категории: Linux, Безопасность в IT, Компьютеры, Ноутбуки
Типы DDoS-атак: классификация, механизмы и рекомендации по защите
В современном интернете DDoS-атаки остаются одной из самых распространённых и опасных угроз для организаций любого масштаба — от стартапов до крупных корпораций и государственных систем. Понимание того, какие виды атак существуют, как они работают и как их можно блокировать, — ключевой компонент при построении эффективной стратегии защиты сайта от ddos атак.DDoS (Distributed Denial of Service
Тэги: , DDoS, ботнет, кибербезопасность, киберугрозы Категории: Безопасность в IT, Статьи, Статьи партнеров
Новая шпионская программа для Android ClayRat имитирует WhatsApp, TikTok и YouTube
Новое шпионское ПО для Android под названием ClayRat заманивает потенциальных жертв, выдавая себя за популярные приложения и сервисы, такие как WhatsApp*, Google Фото, TikTok и YouTube*.Вредоносное ПО нацелено на российских пользователей через каналы Telegram и вредоносные веб-сайты, которые выглядят легитимными. Оно может похищать SMS-сообщения, журналы вызовов, уведомления, делать снимки и даже совершать телефонные звонки.Исследователи вредоносного
Тэги: , кибербезопасность, киберугрозы, шпионаж Категории: Android, TikTok, WhatsApp, Youtube, Безопасность в IT, Программное обеспечение
