В результате агрессивной кампании по подбору паролей, нацеленной на среды Microsoft 365, за две недели было предпринято более 81 миллиона попыток входа в систему.
Злоумышленник попытался пройти аутентификацию через интерфейс командной строки (CLI) Microsoft Azure, используя все еще действительные комбинации имени пользователя и пароля, которые были раскрыты в ходе предыдущих взломов.
Azure CLI от Microsoft используется для управления облачными ресурсами Azure, позволяя администраторам управлять виртуальными машинами, развертывать приложения, управлять базами данных и автоматизировать облачные операции.
Найдя подходящую пару, хакер прошел аутентификацию с помощью механизма ROPC (Resource Owner Password Credentials) OAuth, обойдя многофакторную аутентификацию (MFA) во многих средах из-за небезопасных политик условного доступа.
Компания Huntress, специализирующаяся на управляемой кибербезопасности, зафиксировала кампанию, направленную против ее клиентов, в период с 12 по 26 июня, и подтвердила, что злоумышленник взломал 78 учетных записей Microsoft в 64 организациях.
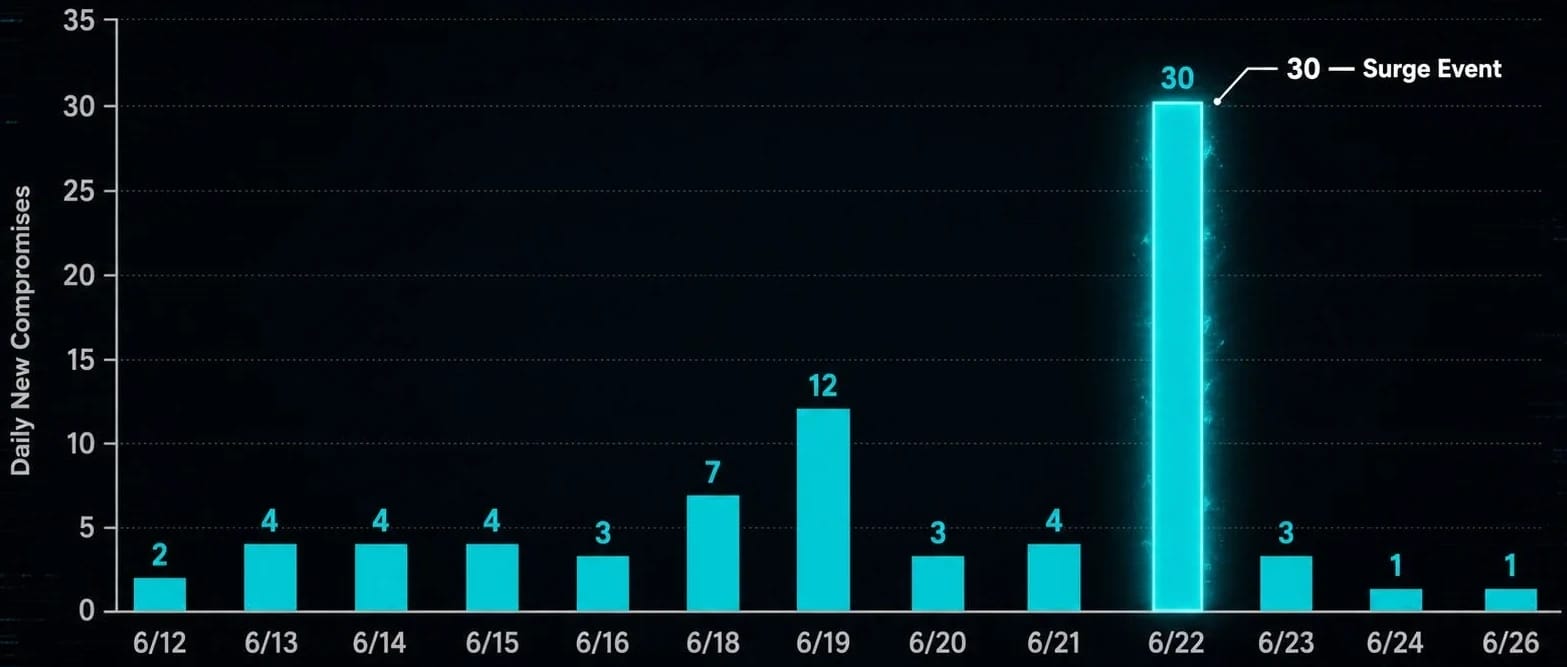
Пик активности приходится на 22 июня
Источник: Huntress
«Многие из скомпрометированных компаний внедрили многофакторную аутентификацию (МФА) с помощью политики условного доступа (Conditional Access Policy, CAP), но МФА не была настроена для защиты от этого конкретного потока, который использовали злоумышленники», — объясняет Хантресс.
«ROPC считается проблематичным решением по нескольким причинам, но одна из них заключается в том, что он не поддерживает современные методы аутентификации, такие как многофакторная аутентификация или единый вход».
«Это означает, что, как мы увидели в ходе этой кампании, ROPC отправляет пароль напрямую на конечную точку /token без интерактивного запроса на многофакторную аутентификацию».
Среди конкретных неправильных конфигураций, выявленных Huntress, можно выделить следующие:
- Многофакторная аутентификация применялась только к определенным приложениям, а не ко всем облачным приложениям.
- Многофакторная аутентификация применяется только для определенных групп пользователей, например администраторов.
- Многофакторная аутентификация требуется только для пользователей из ненадежных местоположений, при этом трафик с IP-адресов, которые, как представляется, находятся в надежных местоположениях, не блокируется.
- Политики настроены в режиме только для отчетов, то есть они никогда не применялись.
По словам исследователей, в некоторых организациях, подвергшихся кибератакам, политика многофакторной аутентификации вообще отсутствовала.
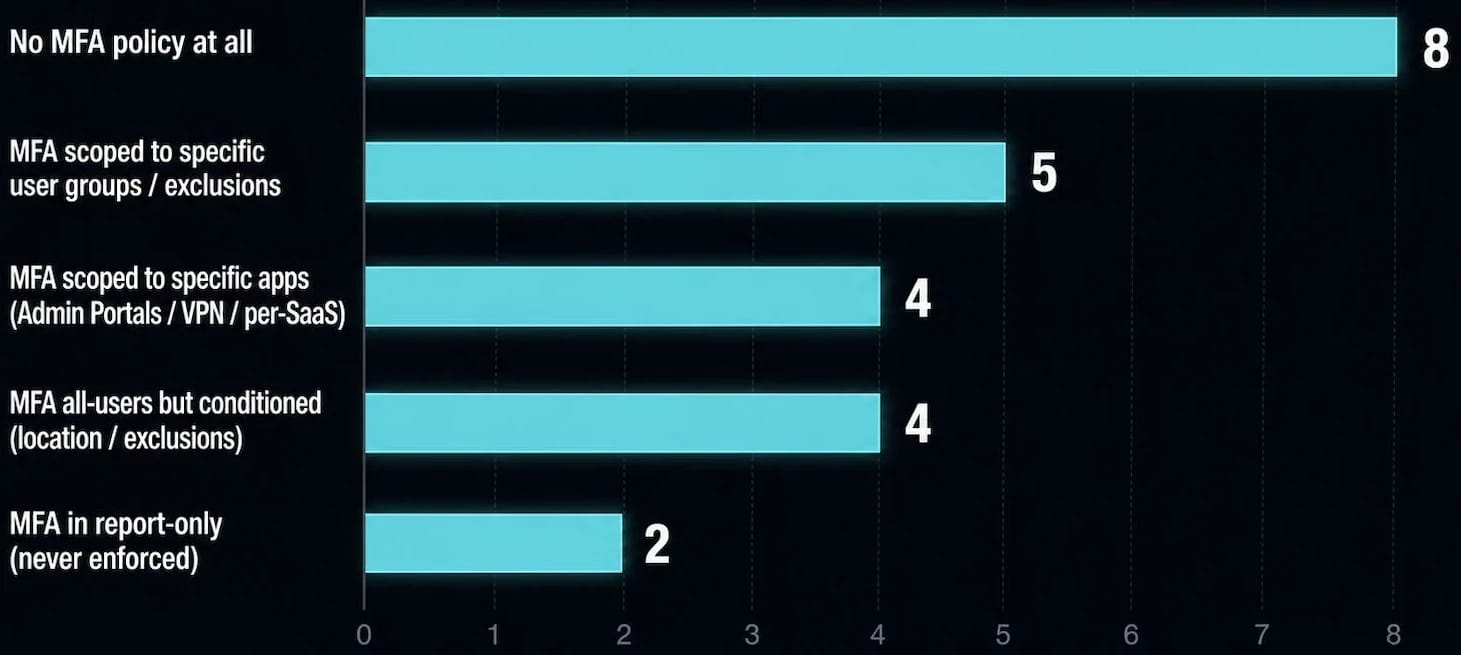
Слабые стороны затронутых организаций
Источник: Huntress
В целом, по данным Huntress, количество атак с перебором паролей увеличилось более чем в 155 раз, и теперь организации в среднем получают 1964 неудачные попытки входа в систему на каждого клиента в месяц.
Неизвестно, кто стоит за последней кампанией, но Huntress отмечает, что активность исходит из диапазона IPv6, принадлежащего компании LSHIY LLC (AS32167).
Исследователи сообщили о своих выводах в LSHIY через корпоративный портал для сообщений о нарушениях, но к моменту публикации отчета ответа не получили.