Команда безопасности PHP поделилась мерами по устранению новой уязвимости, связанной с удаленным выполнением кода, которая затрагивает системы с нестандартными конфигурациями и не имеет патча.
PHP — это язык веб-разработки с открытым исходным кодом, который используется почти на 70% всех веб-сайтов в интернете. По оценкам VirusTotal, в сети открыто более 5,1 миллиона PHP-хостов, и примерно на 3,8 миллионах из них хотя бы один порт открыт для атак.
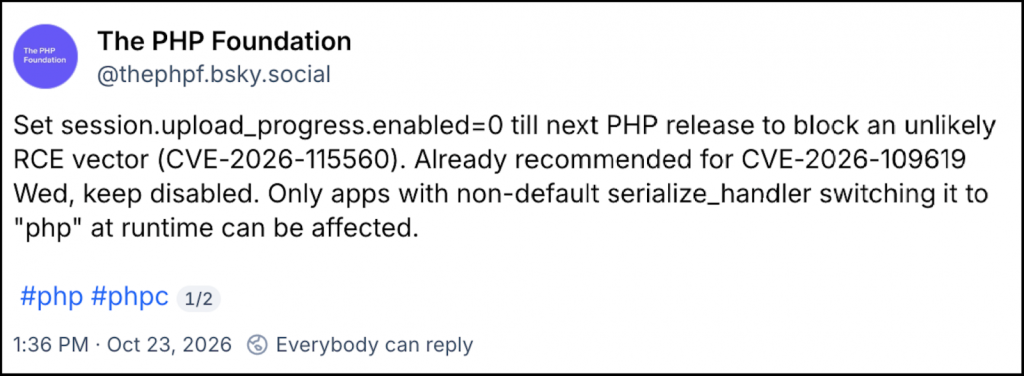
Согласно опубликованному в пятницу предупреждению, эта уязвимость (отслеживаемая как CVE-2026-115560) может быть использована только при атаке на системы «с необычным сочетанием конфигурации и кода приложения».
«Приложение должно установить для session.serialize_handler значение php_binary или php_serialize в своей конфигурации, а затем переключать его на php во время выполнения с помощью ini_set() перед вызовом session_start(). Также должна быть включена функция отслеживания прогресса загрузки сеанса», — пояснили разработчики PHP.
«Приложения, которые не меняют обработчик сериализации во время выполнения, могут оставить эту функцию включенной. Поскольку такая настройка маловероятна, мы устраним эту проблему в рамках обычного цикла выпуска обновлений и опубликуем полное описание уязвимости CVE-2026-115560 в следующем релизе».
До выхода патча разработчики PHP предложили установить session.upload_progress.enabled=0, добавив, что «если вы уже применили это изменение, оставьте его и никаких дополнительных действий не потребуется».
Это исправление должно было быть применено еще в среду, до установки патчей для двух других критических уязвимостей, связанных с удаленным выполнением кода (CVE-2026-109618 и CVE-2026-109619) которые отслеживаются как PHP2Shell.
Уязвимости PHP2Shell теперь используются в атаках
Команда по обеспечению безопасности PHP устранила уязвимости PHP2Shell через день после того, как призвала администраторов подготовиться к установке обновлений, как только они станут доступны.
Хотя некоторые экспериментальные коды (proof-of-concept, PoC) были опубликованы до выхода патчей, команда по обеспечению безопасности PHP заявила, что ни один из них не работает.
Однако несколько компаний, занимающихся кибербезопасностью (в том числе Cloudflare, watchTowr, Previdian, Hadrian и Patchstack), обнаружили неудачные попытки эксплуатации уязвимостей до их публичного раскрытия, после того как некоторые подробности об уязвимостях PHP2Shell (включая идентификаторы CVE и рекомендации по устранению уязвимостей, предоставленные некоторым поставщикам критически важной инфраструктуры) утекли в сеть.
Исследователи в области безопасности из Amazon Threat Intelligence также сообщили, что злоумышленники начали атаковать уязвимости PHP2Shell за четыре дня до того, как в среду были выпущены исправления.
«Фактические вредоносные программы и выбор инфраструктуры для анонимизации различались, что позволяет предположить, что это были разные группы злоумышленников. Технический анализ продолжается, и пока неясно, увенчались бы успехом какие-либо из этих попыток в реальных системах», — сказал директор по информационной безопасности AWS Си Джей Мозес.
«Сейчас мы наблюдаем многочисленные попытки использования уязвимости PHP2Shell», — добавил он, хотя пока неясно, сколько атак (если таковые вообще были) увенчались успехом.
Команда Dataminr по исследованию угроз и кибернетической инженерии (Threat Research and Cyber Engineering, TRACE) также сообщила в отчете, опубликованном в четверг, что «наблюдаемая активность с момента раскрытия уязвимости по-прежнему ограничивается сканированием, снятием цифровых отпечатков и использованием неработающих эксплойтов, без каких-либо известных компрометаций», но отметила, что «появление работающих POC или успешных попыток эксплуатации — это лишь вопрос времени».