PHP стал главным героем одного из крупнейших предупреждений о кибербезопасности за последние несколько лет. Две критические уязвимости в этом языке программирования вынудили принять экстренные меры для защиты миллионов веб-сайтов. Органы безопасности разных стран рекомендовали немедленное обновление и, в некоторых случаях, превентивное отключение служб. Угроза вызвала сбои в работе институциональных страниц и других сайтов, демонстрируя, в какой степени Интернет зависит от технологических компонентов, безопасность которых мы обычно воспринимаем как должное.
Инцидент, известный как PHP2Shell, произошел из-за двух уязвимостей в движке PHP, идентифицированных как CVE-2026-109618 и CVE-2026-109619, с оценкой серьезности 9,2 из 10. При определенных условиях они позволяют удаленно запускать код без необходимости аутентификации, даже если затронутые приложения они правильно разработаны. Его потенциальный охват вызывает особую озабоченность, поскольку PHP составляет основу таких широко распространенных технологий, как WordPress, Drupal или MediaWiki, хотя не все установки демонстрируют одинаковый уровень доступности.
Однако актуальность PHP2Shell выходит далеко за рамки ее непосредственных последствий. Исследование восходит к проблемам, выявленным много лет назад, практическое использование которых было продемонстрировано с помощью искусственного интеллекта. Утечка информации о сбоях ускорила их публичное раскрытие и вынудила ускорить внесение исправлений. Таким образом, инцидент объединяет несколько фундаментальных проблем: безопасность общей инфраструктуры
PHP2Shell: две уязвимости в основе PHP
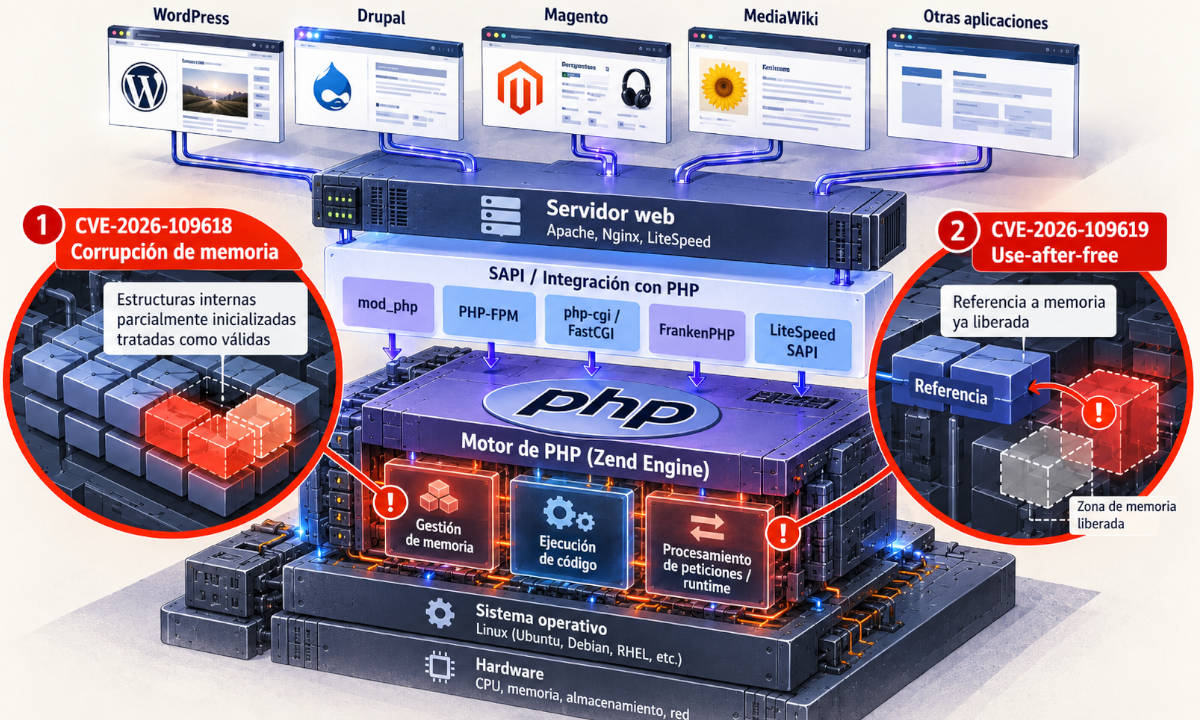
Чтобы понять серьезность PHP2Shell, мы должны иметь в виду, что эти две уязвимости влияют на сам движок PHP, а не на конкретное приложение, разработанное на этом языке. Это означает, что проблема может проявляться на серверах, использующих такие известные платформы, как WordPress, Drupal или Magento, даже если их компоненты обновлены. Угроза кроется в инфраструктуре, позволяющей запускать эти приложения, что значительно увеличивает их потенциальный охват.
Первая уязвимость, CVE-2026-109618, связана с управлением памятью, когда PHP достигает определенных пределов во время выполнения. При определенных обстоятельствах система может оставить частично инициализированные внутренние структуры и впоследствии рассматривать их как действительные. Это вызывает повреждение памяти, которое злоумышленник может использовать для выполнения вредоносного кода. Его эксплуатация оказалась особенно опасной на серверах Apache, использующих mod_php, где его можно активировать с помощью HTTP-запроса без необходимости аутентификации.
Второй, CVE-2026-109619, имеет другое происхождение, хотя он также влияет на внутреннее управление памятью. Фатальная ошибка может привести к тому, что PHP сохранит ссылки на уже освобожденные области памяти, что приведет к уязвимости, известной как use-after-free. Если последующий запрос повторно использует эти ссылки, злоумышленник может получить ненадлежащий доступ к информации из памяти сервера и при определенных условиях выполнить код. Обе эти уязвимости имеют одну общую особенность, вызывающую особую озабоченность: они влияют на фундаментальные механизмы, участвующие в обработке веб-запросов.
Риск особенно высок, поскольку PHP2Shell может разрешать атаки без предварительного наличия действительных учетных данных. В уязвимых конфигурациях специально подготовленный запрос может вызвать проблему еще до запуска кода приложения. Удаленное выполнение кода может привести к краже информации, изменению файлов или установке вредоносных инструментов с разрешениями затронутого процесса. Хотя проект PHP считает особенно уязвимыми установки с mod_php, он также предупреждает о рисках в PHP-FPM, php-cgi, FrankenPHP и LiteSpeed. Конкретная конфигурация определяет возможности использования, но ни одна из этих архитектур не должна автоматически считаться безопасной.
От проблемы, обнаруженной в 2024 году, до глобальной чрезвычайной ситуации
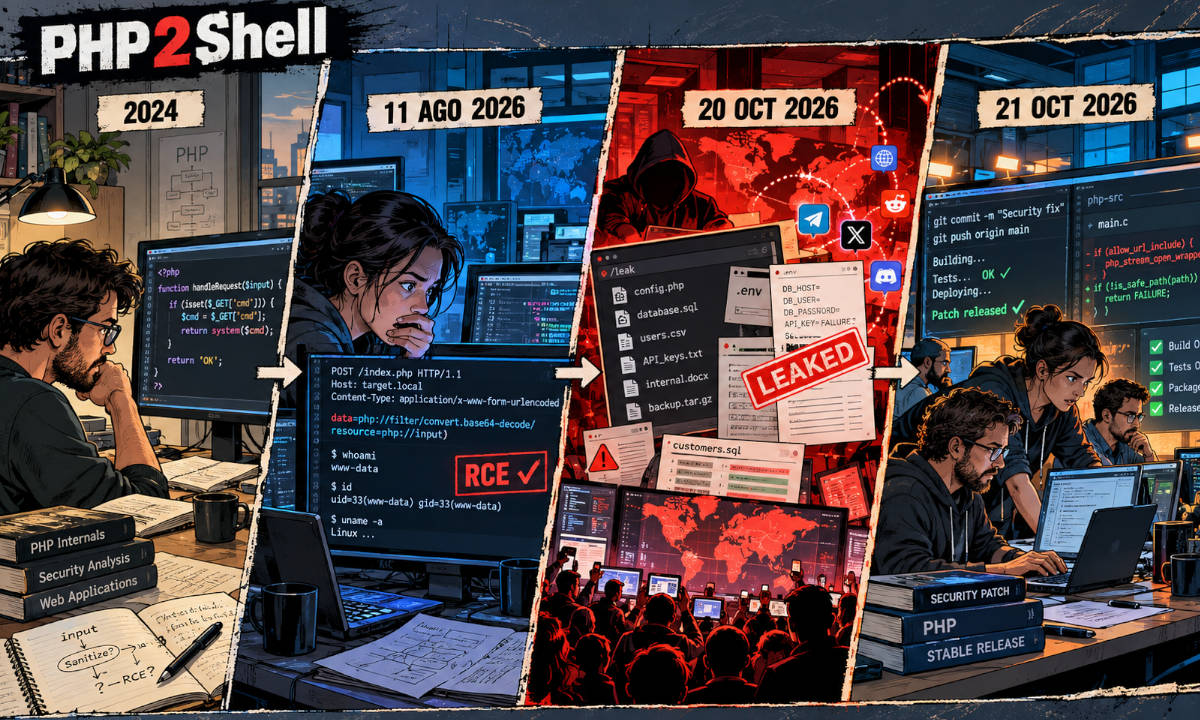
История PHP2Shell начинается не в октябре 2026 года. Одна из проблем с управлением памятью уже была выявлена во время аудита безопасности, проведенного в 2024 году, хотя тогда не было доказано, что ее можно использовать для удаленного выполнения кода. Его исправление создало серьезные технические трудности как из-за сложности движка PHP, так и из-за риска появления несовместимостей. В результате известная слабость годами оставалась без окончательного решения.
Ситуация изменилась 11 августа 2026 года, когда охранная фирма Calif сообщила о практическом способе эксплуатации. OpenAI независимо выявила проблемы, связанные с той же причиной, в то время как исследователи Wiz представили другие результаты, которые позволили лучше понять степень уязвимостей. С этого момента начался скоординированный процесс раскрытия информации с участием исследователей, разработчиков PHP и охранных компаний. Цель состояла в том, чтобы подготовить исправления до того, как будут обнародованы детали, которые могут способствовать атакам.
Однако 20 октября произошла утечка информации об уязвимостях, включая их идентификаторы и ссылки на их возможное использование. Раскрытие информации нарушило запланированный график и вынудило службу безопасности PHP объявить о внеочередном обновлении на сегодня, 21-го числа, в преддверии 22 октября, первоначально запланированной даты. Утечка также спровоцировала гонку администраторов, поставщиков инфраструктуры и специалистов по кибербезопасности, которые начали готовить защитные меры, в то время как официальная техническая информация все еще отсутствовала.
Наконец, сегодня были выпущены обновления для четырех ветвей, поддерживающих официальную поддержку, что привело к ускоренному реагированию на публичное разоблачение сбоев. К этому моменту различные национальные органы кибербезопасности уже выпустили срочные предупреждения, а некоторые ответственные за веб-службы предпочли превентивно отключить свои системы. Этот эпизод выявил фундаментальную трудность компьютерной безопасности: даже когда уязвимость расследуется скоординированным образом, утечка может значительно сократить время, доступное для защиты миллионов установок.
Когда уязвимость угрожает миллионам веб-сайтов
Масштабы PHP2Shell во многом объясняются исключительным присутствием PHP в Интернете. По оценкам, собранным Wiz, около 70% веб-сайтов используют этот язык, который составляет основу таких широко распространенных платформ, как WordPress, Drupal и Joomla. Однако эта цифра не означает, что все эти сайты уязвимы или что они подверглись атаке. Фактическая доступность зависит от установленной версии, конфигурации сервера и возможностей использования каждой среды.
Последствия предупреждения стали очевидны сегодня, когда многие европейские институциональные сайты и государственные службы были временно выведены из строя. Нидерланды, Франция, Германия, Бельгия и Финляндия были в числе стран, затронутых превентивными мерами. В случае с Нидерландами правительство само подтвердило отключение таких сервисов, как Overheid.nl , MijnOverheid и DigiD. Также были зарегистрированы сбои на страницах, связанных с администрациями, образовательными учреждениями и службами здравоохранения в других странах.
Эти отключения не обязательно являются ответом на успешные атаки, а скорее превентивным решением перед лицом возможности их нанесения. CERT-EU и различные национальные органы кибербезопасности рекомендовали изолировать уязвимые системы, когда исправления не могли быть немедленно применены. Приоритетом было предотвратить превращение уязвимой установки в путь доступа к конфиденциальной информации или другим ресурсам организации. Это исключительная мера, особенно когда она затрагивает коммунальные услуги, но оправданная возможными последствиями вторжения.
В любом случае угроза не ограничивается гипотетическими сценариями. Cloudflare подтвердила обнаружение атак на системы своих клиентов, ответственные за которые изменяли вредоносные запросы, чтобы попытаться обойти установленные средства защиты. Компания ввела в действие новые правила безопасности, в то время как другие поставщики усилили свою защиту. Однако обнаружение попыток использования не означает, что они были успешными. Хотя публичные тесты, позволяющие воспроизвести уязвимости, уже существуют, надежного баланса эффективно скомпрометированных серверов пока нет.
Искусственный интеллект меняет правила кибербезопасности
Одним из самых удивительных аспектов PHP2Shell является роль, которую искусственный интеллект сыграл в обнаружении и использовании уязвимостей. Охранная фирма Calif использовала GPT-5.6 Sol для определения пути атаки на PHP, в то время как OpenAI исследовал проблемы, связанные с той же причиной. Независимо друг от друга Wiz использовала такие инструменты, как Wiz Atlas, Gemini 4 Argon и GPT-5.6 Sol, для обнаружения и анализа сбоев, демонстрируя, в какой степени эти модели могут расширить возможности исследователей.
Важность этого вмешательства заключается в сложности обнаруженных проблем. Преобразование ошибок управления памятью в функциональные атаки требовало сочетания различных уязвимостей, понимания внутреннего поведения PHP и адаптации тестов к различным конфигурациям. Согласно Wiz, инструменты искусственного интеллекта позволили разработать и настроить методы эксплуатации за считанные часы, тогда как раньше они могли потребовать длительных периодов специализированной работы. Gemini 4 Argon также сыграл важную роль в обнаружении сбоев и проверке исправлений.
Эти возможности предоставляют исключительные возможности для кибербезопасности, но они также создают новые риски. Те же инструменты, которые помогают обнаруживать уязвимости, могут облегчить их использование злоумышленниками, сокращая знания и время, необходимые для разработки сложных атак. Это не означает, что любой пользователь может скомпрометировать сервер с помощью чат-бота, скорее, определенные технические барьеры начинают терять эффективность. Ошибка, которую раньше было слишком сложно использовать, может стать реальной угрозой, когда ИИ упростит ее анализ и эксплуатацию.
Случай с PHP2Shell также демонстрирует, что искусственный интеллект может быть решающим инструментом для защитников. Исследователи использовали эти системы для выявления проблем, разработки тестов, проверки исправлений и подготовки защитных мер совместно с разработчиками PHP и различными поставщиками технологий. Основной вопрос заключается в том, как использовать эту возможность до того, как это сделают злоумышленники. В сценарии, когда время, необходимое для поиска и использования уязвимостей, резко сокращается, скорость обнаружения и реагирования приобретает значение, сопоставимое с собственными превентивными мерами.
Как защитить установки PHP
Приоритетом для системных администраторов является обновление PHP до одной из версий, исправляющих уязвимости: 8.2.35, 8.3.36, 8.4.27 или 8.5.12, в зависимости от используемой ветки. Все они были выпущены 21 октября и исправляют два сбоя PHP2Shell. Обновления можно получить с официального сайта проекта или через репозитории дистрибутивов и хостинг-провайдеров. Недостаточно просто обновить WordPress, Drupal или другие приложения, поскольку проблема кроется в самом движке PHP.
Ситуация более деликатная для тех, кто использует PHP 8.1 или более ранние версии, которые больше не получают официальных обновлений безопасности. Некоторые дистрибутивы Linux и поставщики расширенного обслуживания могут предлагать исправления, адаптированные для этих ветвей, но вам необходимо уточнить это непосредственно у них. Также стоит помнить, что срок поддержки PHP 8.2 истекает 31 декабря 2026 года. Таким образом, помимо применения текущих исправлений, организации должны планировать миграцию своих старых систем.
Когда невозможно выполнить немедленное обновление, рекомендуется временно изолировать открытые установки, особенно те, которые доступны из Интернета. Брандмауэры веб-приложений, ограничения доступа и другие защитные меры могут снизить риск, но проект PHP предупреждает, что не существует полных средств защиты, заменяющих исправления. Также рекомендуется просмотреть журналы активности и найти возможные признаки вторжения, особенно на серверах, которые оставались доступными во время предупреждения. Восстановление безопасности требует как исправления уязвимостей, так и проверки того, что они не были использованы ранее.
Хрупкость инфраструктур, от которых зависит Интернет
PHP2Shell — не первый инцидент, который подчеркивает риски зависимости от широко используемых технологических компонентов. В 2014 году Heartbleed обнаружил критическую уязвимость в OpenSSL, фундаментальной библиотеке для зашифрованных коммуникаций. Семь лет спустя Log4Shell обнаружил аналогичную проблему в Log4j, присутствующую в бесчисленных корпоративных приложениях и сервисах. Хотя сбои были разными, оба они продемонстрировали, что слабость общего компонента может стать угрозой для организаций по всему миру.
Случай с PHP особенно важен, потому что сам PHP Foundation признал структурные проблемы в управлении своей безопасностью. Организация объясняет, что сложность возможных исправлений, боязнь вызвать несовместимость и нехватка специалистов, обладающих глубокими знаниями движка, способствовали задержке решения выявленной проблемы в 2024 году. Речь шла не просто о том, чтобы найти ошибку, а о том, чтобы исправить ее, не ставя под угрозу функционирование чрезвычайно широкой экосистемы.
Эта ситуация отражает обычное противоречие в программном обеспечении с открытым исходным кодом: проекты, важные для цифровой экономики, могут зависеть от относительно небольших групп обслуживания. PHP поддерживает бесчисленное количество интернет-магазинов, утилит, средств массовой информации и корпоративных приложений, но его безопасность по-прежнему зависит от небольшой группы разработчиков, финансируемых фондом, и добровольных участников. Растущая способность искусственного интеллекта обнаруживать уязвимости создает дополнительную нагрузку на эти команды, которым необходимо анализировать больше отчетов и разрабатывать все более сложные исправления.
PHP Foundation уже начал укреплять свою организацию, создав специальную команду по безопасности экосистемы, новых специалистов и изменив процедуры принятия решений. Он также требует большей экономической ответственности для компаний, поставщиков и администраций, зависящих от PHP. PHP2Shell демонстрирует, что безопасность Интернета зависит не только от обнаружения уязвимостей и выпуска исправлений, но и от наличия достаточных ресурсов для поддержки фундаментальных технологий. Ответственность, которая вряд ли может лежать исключительно на тех, кто разрабатывает и поддерживает эти проекты.
Новый этап в обеспечении безопасности Интернета
PHP2Shell оставляет предупреждение, которое выходит за рамки двух уязвимостей, вызвавших этот кризис. Безопасность Интернета зависит от общих технологий, важность которых не всегда соответствует ресурсам, предназначенным для их поддержки. Инцидент показал, что обнаружение сбоя, понимание его последствий и исправление — это разные задачи, особенно когда одно изменение может повлиять на миллионы приложений. Укрепление этих проектов и улучшение координации между разработчиками, исследователями и поставщиками так же важно, как и наличие инструментов, способных выявлять новые угрозы.
В то же время искусственный интеллект меняет баланс между теми, кто защищает системы, и теми, кто пытается их скомпрометировать. Его способность ускорять сложные расследования предоставляет исключительные возможности, но также сокращает время, доступное для реагирования на уязвимость. Таким образом, PHP2Shell может стать поворотным моментом: не только из-за серьезности обнаруженных ошибок, но и потому, что он демонстрирует, что безопасность больше не может зависеть от того, что определенные сбои оказываются слишком сложными для использования. Предвидеть их будет все важнее, чем полагаться на их сложность.
Дополнительная информация / Изображения, созданные с помощью искусственного интеллекта