Компания Cisco выпустила обновления безопасности для устранения уязвимости нулевого дня, приводящей к отказу в обслуживании, в программном обеспечении Adaptive Security Appliance (ASA) и Threat Defense (FTD), которую злоумышленники используют для удаленного вывода из строя уязвимых устройств брандмауэра.
Эта уязвимость высокой степени опасности, обозначенная как CVE-2026-76418, затрагивает устройства, на которых установлено программное обеспечение ASA и FTD с конфигурациями, содержащими ключевое слово webvpn и SSL VPN, включенный хотя бы на одном интерфейсе.
Успешная эксплуатация уязвимости позволяет злоумышленникам, не прошедшим аутентификацию, удаленно вызвать состояние отказа в обслуживании (DoS), что приводит к неожиданной перезагрузке устройства.
Компания Cisco рекомендовала клиентам установить исправления для уязвимых брандмауэров после того, как в начале этого месяца группа реагирования на инциденты, связанные с безопасностью продуктов (Product Security Incident Response Team, PSIRT), обнаружила доказательства того, что уязвимость используется злоумышленниками. Однако компания не предоставила индикаторы компрометации и не поделилась дополнительной информацией об атаках, в том числе о том, какие организации подверглись атакам и кто воспользовался уязвимостью.
«Эта уязвимость возникает из-за логических ошибок при настройке вторичной аутентификации в туннельной группе. Злоумышленник может воспользоваться этой уязвимостью, отправив специально сформированный запрос при подключении к VPN с удаленным доступом по протоколу SSL. В случае успешного использования уязвимости злоумышленник может заставить атакованное устройство перезагрузиться, что приведет к отказу в обслуживании», — сообщила компания Cisco.
«В октябре 2026 года в Cisco PSIRT стало известно об активной эксплуатации этой уязвимости. Cisco настоятельно рекомендует клиентам перейти на версию программного обеспечения с исправленной уязвимостью».
Несмотря на то, что Cisco не предоставила обходных решений для устранения этой проблемы с безопасностью, администраторы, которые не могут немедленно установить исправление для CVE-2026-76418, могут снизить риски, отключив вторичную аутентификацию в туннельной группе DefaultWEBVPNGroup по умолчанию или в любом списке туннельных групп, настроенном пользователем.
В настоящее время платформа интернет-мониторинга Shadowserver отслеживает более 51 000 устройств Cisco ASA SSL VPN, доступных в сети, но не предоставляет информацию о том, сколько из них уже защищены или являются «приманками».
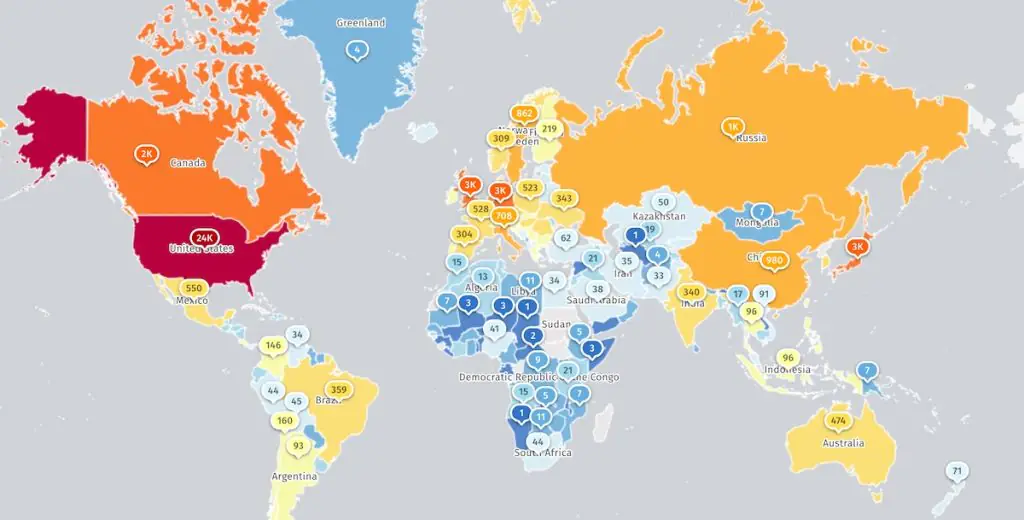
Устройства Cisco ASA SSL VPN, подключенные к интернету (Shadowserver)
В прошлом году Cisco устранила две другие уязвимости (CVE-2025-20362 и CVE-2025-20333), которые в сентябре затронули межсетевые экраны ASA и FTD, и предупредила клиентов, что злоумышленники использовали их для атак нулевого дня, нацеленных на устройства серии 5500-X* с включенными веб-сервисами VPN.
В тот же день Агентство по кибербезопасности и защите инфраструктуры США (CISA) выпустило чрезвычайную директиву 25-03, предписывающую федеральным агентствам в течение 24 часов обеспечить безопасность своих межсетевых экранов Cisco.
Компания Cisco связала эти атаки с кампанией ArcaneDoor, в рамках которой с ноября 2023 года использовались две другие уязвимости нулевого дня (CVE-2024-20353 и CVE-2024-20359) для взлома правительственных сетей.
Совсем недавно, в августе, компания Cisco устранила еще одну уязвимость нулевого дня, приводящую к отказу в обслуживании (CVE-2026-20349), которую злоумышленники активно использовали для вывода из строя уязвимых межсетевых экранов ASA и FTD с включенными сокетами прослушивания SSL.
Ранее в этом месяце компания также предупредила клиентов о необходимости установить исправление для активно эксплуатируемой уязвимости нулевого дня (CVE-2026-76519) в своем решении для обеспечения безопасности Secure Email Gateway (SEG), которая позволяет злоумышленникам без аутентификации удаленно выполнять команды с правами суперпользователя.
С ноября 2021 года CISA отметила 101 уязвимость в системе безопасности Cisco как использованную в реальных условиях, причем семь из них также были использованы группировками, распространяющими программы-вымогатели.