По данным Агентства по кибербезопасности и защите инфраструктуры США (CISA), злоумышленники начали использовать уязвимость GitLab максимальной степени опасности, исправленную ранее в этом месяце.
Эта критическая уязвимость в системе безопасности, отмеченная как CVE-2026-97229, была обнаружена исследователем в области безопасности при использовании дескриптора ‘joaxcar‘ в компиляторе регулярных выражений CI/CD, который анализирует, компилирует и оценивает регулярные выражения в файлах конфигурации конвейера.
CVE-2026-97229 связана с уязвимостью, вызванной переполнением целых чисел и может позволить удаленным злоумышленникам запускать произвольный код на целевых экземплярах с помощью вредоносного регулярного выражения в конфигурации CI/CD из-за недостаточной проверки выражений.
«GitLab устранила проблему, которая при определенных условиях могла позволить пользователю без аутентификации выполнить произвольный код на сервере GitLab с помощью специально созданного регулярного выражения в конфигурации CI/CD из-за недостаточной проверки регулярных выражений,» — говорится в сообщении.
GitLab устранила проблему безопасности в версиях GitLab Community Edition (CE) и Enterprise Edition (EE) 19.4.2, 19.3.5 и 19.2.8 и призвала администраторов немедленно установить исправления на своих серверах.
Компания также выпустила средства обнаружения угроз для поддержки клиентов с самоуправляемыми инстансами после обнаружения попыток эксплуатации уязвимостей.
В четверг Агентство по кибербезопасности и защите инфраструктуры США (CISA) подтвердило факт активной эксплуатации уязвимости и добавило CVE-2026-97229 в свой каталог известных эксплуатируемых уязвимостей (KEV). CISA также приказало федеральным агентствам защитить свои серверы до воскресенья в соответствии с обязательной оперативной директивой (BOD) 26-04.
Хотя бюллетень BOD 26-04 адресован только федеральным агентствам, агентство по кибербезопасности призвало все службы безопасности, в том числе в частном секторе, в приоритетном порядке устранить эту уязвимость, чтобы защитить свои сети от продолжающихся атак.
Организация Shadowserver, отслеживающая интернет-угрозы, отслеживает почти 2800 открытых в интернете экземпляров GitLab Community Edition, но не сообщает, сколько из них уже защищены от атак.
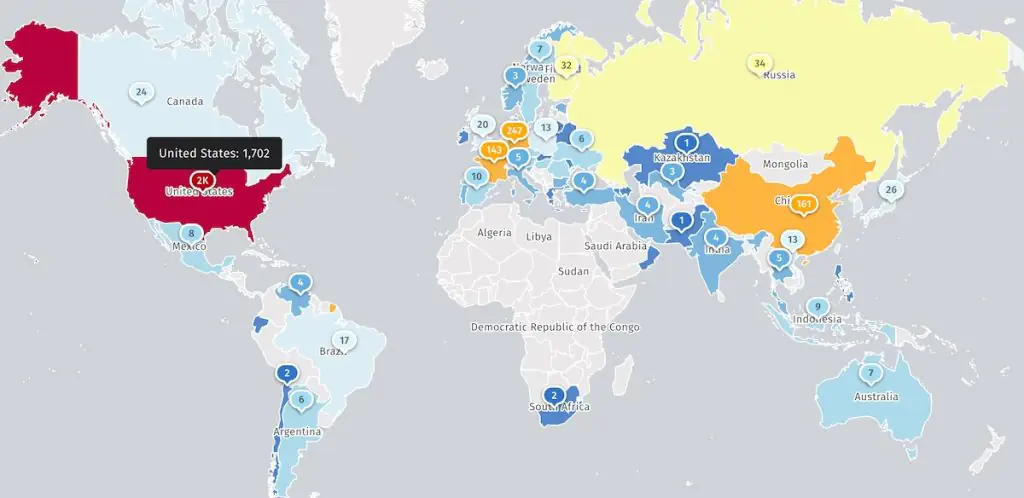
Экземпляры GitLab CE, доступные в сети (Shadowserver)
CVE-2026-97229 — последняя из череды проблем с безопасностью, которые GitLab устраняла с начала года. В январе компания исправила уязвимость высокой степени опасности, связанную с обходом двухфакторной аутентификации (CVE-2026-0723), которая позволяет злоумышленникам, знающим идентификатор учетной записи жертвы, обходить двухфакторную аутентификацию.
Ранее в этом месяце компания также устранила критическую уязвимость в компиляторе регулярных выражений (CVE-2026-110264), которая позволяла удаленным злоумышленникам запускать произвольный код на целевых серверах.
Почти две недели спустя GitLab устранила еще одну критическую уязвимость (CVE-2026-85706) в API коммитов репозитория, которая могла быть использована для чтения конфиденциальных данных, таких как учетные данные и другие секреты, с уязвимых серверов.
Днем позже Агентство по кибербезопасности и защите инфраструктуры США добавило CVE-2026-85706 в свой список активно эксплуатируемых уязвимостей после того, как компания по кибербезопасности watchTowr сообщила, что злоумышленники уже начали сканировать интернет в поисках серверов GitLab с неустраненными уязвимостями.
С ноября 2021 года CISA отметила шесть уязвимостей GitLab, которые были использованы злоумышленниками, в том числе две (CVE-2021-22175 и CVE-2021-39935) в феврале этого года.
Платформой DevSecOps от GitLab пользуются более 50% компаний из списка Fortune 100, а число ее зарегистрированных пользователей по всему миру превышает 70 миллионов.