шифрование
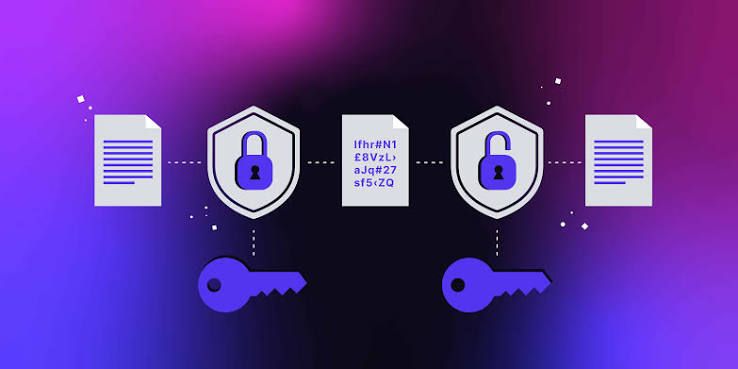
Шифрование — это процесс криптографического преобразования данных из исходного, понятного человеку вида в форму, которую невозможно или крайне сложно понять без соответствующего ключа. Исходные данные называют открытым текстом (plaintext), а результат преобразования — шифротекстом (ciphertext). Для обратного преобразования используется процедура расшифрования. Такое определение соответствует терминологии NIST.
Главная задача шифрования — обеспечить конфиденциальность информации. Если злоумышленник получит доступ к зашифрованному файлу или перехватит защищенное соединение, без необходимого ключа он не должен получить исходное содержимое.
Шифрование используется практически во всех современных цифровых системах: при передаче данных через интернет, хранении файлов, работе банковских приложений, обмене сообщениями, подключении к корпоративным сетям и защите информации на компьютерах и смартфонах.
Как работает шифрование
В упрощенном виде процесс можно представить как преобразование исходного сообщения с помощью криптографического алгоритма и ключа.
- Пользователь или программа получает исходные данные.
- Криптографический алгоритм преобразует их в шифротекст.
- Зашифрованные данные передаются или сохраняются.
- Получатель использует необходимый ключ и алгоритм расшифрования.
- Шифротекст преобразуется обратно в исходные данные.
Важную роль играет именно ключ. Один и тот же алгоритм может использовать разные ключи, а безопасность системы должна зависеть не от секретности самого алгоритма, а прежде всего от правильного управления ключевым материалом.
NIST определяет ключ шифрования как криптографический ключ, используемый для преобразования открытого текста в шифротекст. В симметричной криптографии используется общий ключ, а в асимметричной для шифрования может использоваться открытый ключ пары.
Что такое ключ шифрования
Криптографический ключ — это значение, которое используется алгоритмом для выполнения криптографического преобразования. В зависимости от используемой технологии ключ может быть симметричным или представлять собой часть пары открытого и закрытого ключей.
Секретность ключа имеет критическое значение. Если злоумышленник получает необходимый закрытый ключ или симметричный ключ, защищенные им данные могут оказаться под угрозой.
Поэтому в реальных системах большое значение имеют не только алгоритмы шифрования, но и генерация, хранение, передача, резервирование, ротация и уничтожение ключей.
Симметричное шифрование
Симметричное шифрование использует один общий секретный ключ для шифрования и расшифрования данных. Отправитель и получатель должны каким-либо защищенным способом обладать одним и тем же ключом.
Упрощенно схема выглядит следующим образом:
Открытый текст + секретный ключ → шифротекст
Шифротекст + тот же ключ → открытый текст
Главное преимущество симметричных алгоритмов — высокая производительность. Поэтому они хорошо подходят для шифрования больших объемов информации: дисков, файлов, сетевого трафика и резервных копий.
Одним из наиболее известных современных симметричных алгоритмов является AES (Advanced Encryption Standard). Он широко применяется в различных системах информационной безопасности.
Асимметричное шифрование
Асимметричная криптография использует пару связанных ключей: открытый и закрытый. Открытый ключ можно распространять, тогда как закрытый должен оставаться под контролем владельца.
В типичном сценарии отправитель использует открытый ключ получателя для выполнения операции шифрования, а получатель использует соответствующий закрытый ключ для расшифрования.
NIST описывает public-key cryptography как криптографию с раздельными ключами, применяемыми для шифрования и расшифрования или для операций с цифровой подписью.
Асимметричные алгоритмы позволяют решить проблему передачи общего секретного ключа, однако обычно требуют больше вычислительных ресурсов, чем симметричные алгоритмы.
Почему используются оба типа шифрования
На практике симметричное и асимметричное шифрование часто работают вместе. Асимметричная криптография может использоваться для установления или защиты ключевого материала, а симметричный алгоритм — для дальнейшего шифрования большого объема данных.
Такой подход позволяет объединить преимущества двух классов алгоритмов: удобство работы с открытыми и закрытыми ключами и высокую скорость симметричного шифрования.
Например, современные протоколы защищенных соединений используют криптографические механизмы для установления общего секрета, после чего данные передаются с использованием эффективного симметричного шифрования.
Что такое AES
AES — один из наиболее распространенных симметричных стандартов шифрования. Он предназначен для защиты данных и используется в программном обеспечении, сетевых протоколах, системах хранения и других технологиях.
AES не следует путать с конкретным паролем или ключом. AES является алгоритмом, а конкретный сеанс или хранилище использует определенный ключ и соответствующий режим работы.
Безопасность современной криптосистемы определяется не только выбором алгоритма, но и правильностью его реализации, размером ключа, режимом шифрования, генерацией случайных значений и безопасным управлением ключами.
Что такое RSA
RSA — известный алгоритм асимметричной криптографии. Он использует пару открытого и закрытого ключей и может применяться для шифрования и других криптографических операций.
IETF описывает RSA в RFC 8017, который определяет криптографические примитивы, схемы шифрования и схемы цифровых подписей на основе RSA. Документ также описывает RSAES-OAEP и другие схемы.
В современных системах RSA не обязательно используется непосредственно для шифрования больших файлов. Его вычислительные характеристики делают более практичными гибридные схемы, где асимметричная криптография используется для работы с ключами, а содержимое защищается симметричным алгоритмом.
Шифрование и хеширование — это не одно и то же
Шифрование и хеширование часто ошибочно считают похожими операциями. Их назначение различается.
Шифрование является обратимым при наличии соответствующего ключа: из шифротекста можно получить исходные данные.
Хеширование преобразует данные в значение фиксированного или определенного размера. Оно используется для проверки целостности, построения криптографических конструкций и других задач. Обычная криптографическая хеш-функция не предназначена для восстановления исходного сообщения из хеша.
Например, пароль пользователя обычно не следует хранить в базе данных в виде обычного текста. Для хранения паролей используются специальные конструкции на основе криптографического хеширования и функций, предназначенных для защиты паролей.
Шифрование и кодирование
Еще одна распространенная ошибка — путать шифрование с кодированием.
Кодирование изменяет представление данных для совместимости, передачи или хранения. Например, Base64 позволяет представить двоичные данные в виде последовательности печатных символов. Однако Base64 не является механизмом защиты: получатель может легко выполнить обратное декодирование.
Шифрование предназначено для защиты содержимого от тех, у кого нет необходимого ключа.
Что такое TLS
TLS (Transport Layer Security) — протокол защиты сетевых соединений. Он используется, в частности, для обеспечения защищенного взаимодействия между веб-браузером и сервером.
Когда пользователь открывает сайт по HTTPS, TLS помогает обеспечить защиту передаваемых данных. Внутри такого соединения применяются различные криптографические механизмы, включая шифрование трафика и проверку подлинности сторон.
Важно понимать, что HTTPS не означает, что абсолютно вся информация о соединении скрыта. Сетевые и служебные характеристики могут оставаться видимыми различным участникам инфраструктуры. Сквозное шифрование также не обязательно скрывает метаданные маршрутизации. NIST отдельно определяет end-to-end encryption как шифрование коммуникации при передаче по сети при сохранении видимой информации, необходимой для маршрутизации.
Что такое сквозное шифрование
Сквозное шифрование (End-to-End Encryption, E2EE) означает, что данные шифруются на стороне отправителя и расшифровываются на стороне предполагаемого получателя. Идея заключается в том, чтобы промежуточные системы не могли получить исходное содержимое сообщения.
Например, в защищенном мессенджере сообщение может быть зашифровано на устройстве отправителя и расшифровано только на устройстве получателя.
Однако термин E2EE не означает автоматического сокрытия всех метаданных. Информация о времени соединения, размере сообщений, маршрутизации или других параметрах может обрабатываться отдельно от содержимого.
Шифрование данных при хранении
Шифрование применяется не только при передаче информации, но и при ее хранении. Такой подход называют encryption at rest.
Он может использоваться для защиты:
- жестких дисков и SSD;
- ноутбуков и смартфонов;
- серверных хранилищ;
- облачных данных;
- резервных копий;
- отдельных файлов и баз данных.
Если устройство будет украдено или накопитель извлечен из компьютера, шифрование данных может помешать получить доступ к содержимому без необходимого ключа.
При этом защита накопителя не решает все проблемы безопасности. Если пользователь уже вошел в систему, вредоносное программное обеспечение может получить доступ к данным через работающую операционную систему.
Шифрование данных при передаче
Encryption in transit применяется при передаче информации между устройствами или серверами. Основная задача — защитить данные от перехвата и несанкционированного изменения на пути следования.
Такой подход используется в веб-сервисах, электронной почте, VPN, корпоративных сетях, API и других системах.
Например, при подключении к сайту через HTTPS содержимое взаимодействия защищается средствами TLS. Это значительно снижает риск того, что находящийся между клиентом и сервером наблюдатель сможет прочитать передаваемые данные.
Почему одного шифрования недостаточно
Шифрование является важным механизмом информационной безопасности, но не заменяет остальные средства защиты. Безопасность зависит от всей архитектуры системы.
Необходимо учитывать:
- надежность используемого алгоритма;
- правильность реализации;
- защиту криптографических ключей;
- генерацию качественных случайных значений;
- защиту конечных устройств;
- контроль доступа;
- обновление программного обеспечения;
- защиту резервных копий.
Даже сильный алгоритм не сможет защитить систему, если закрытый ключ хранится в открытом виде или пароль пользователя можно легко украсть с зараженного компьютера.
Что происходит при потере ключа
Потеря ключа может иметь серьезные последствия. Если зашифрованные данные не имеют резервного механизма восстановления, их содержимое может стать недоступным даже законному владельцу.
Поэтому в корпоративных системах необходимо заранее проектировать процедуры управления ключами, резервного копирования и восстановления. При этом резервная копия самого ключа также должна быть защищена.
С другой стороны, компрометация ключа может привести к раскрытию данных, поэтому хранить ключи в обычных текстовых файлах или непосредственно в исходном коде приложения является плохой практикой.
Современная криптография
Криптография является более широким понятием, чем шифрование. Она включает методы защиты информации, связанные не только с конфиденциальностью, но также с целостностью, аутентификацией и другими свойствами безопасности. NIST описывает криптографию как область, включающую принципы и методы преобразования данных для защиты их содержания, предотвращения несанкционированного использования и незаметного изменения.
Поэтому к криптографическим механизмам относятся не только алгоритмы шифрования, но и криптографические хеш-функции, цифровые подписи, механизмы обмена ключами и другие конструкции.
Постквантовая криптография
Развитие квантовых вычислений создает отдельную перспективную задачу для криптографии. Некоторые широко используемые асимметричные алгоритмы основаны на математических задачах, которые потенциально могут быть решаемыми достаточно мощными квантовыми компьютерами.
Поэтому криптографическое сообщество разрабатывает и стандартизирует постквантовые алгоритмы, рассчитанные на защиту от потенциальных возможностей квантовых вычислений. NIST рассматривает постквантовую криптографию как одно из современных направлений своей работы в области криптографических стандартов.
Выводы
Шифрование — это криптографическое преобразование открытых данных в шифротекст с использованием алгоритма и ключа. Оно предназначено прежде всего для защиты конфиденциальности информации при хранении и передаче.
Симметричные алгоритмы используют общий секретный ключ и отличаются высокой производительностью, поэтому подходят для больших объемов данных. Асимметричная криптография использует пары открытых и закрытых ключей и особенно важна для установления доверия, обмена ключевым материалом и других криптографических операций.
При этом шифрование нельзя путать с кодированием или хешированием. Безопасность всей системы зависит не только от выбранного алгоритма, но и от правильной реализации, генерации случайных значений, защиты ключей, управления доступом и безопасности конечных устройств.
FAQ
Что такое шифрование простыми словами?
Шифрование превращает понятные исходные данные в защищенный шифротекст, который должен быть недоступен для понимания без необходимого ключа.
Что такое plaintext и ciphertext?
Plaintext — исходные открытые данные, а ciphertext — результат их криптографического преобразования.
Что такое ключ шифрования?
Это криптографическое значение, которое используется алгоритмом для шифрования или расшифрования данных. В зависимости от системы ключ может быть симметричным либо входить в пару открытого и закрытого ключей.
Чем симметричное шифрование отличается от асимметричного?
Симметричное шифрование использует общий секретный ключ, а асимметричная криптография использует пару связанных ключей — открытый и закрытый.
Что такое AES?
AES — современный симметричный стандарт шифрования, предназначенный для эффективной защиты данных.
Что такое RSA?
RSA — алгоритм асимметричной криптографии, использующий открытый и закрытый ключи. Он описан, в частности, в RFC 8017.
Чем шифрование отличается от хеширования?
Шифрование рассчитано на обратное преобразование при наличии соответствующего ключа, тогда как криптографическое хеширование создает значение, из которого исходные данные не должны восстанавливаться обычным способом.
Чем шифрование отличается от кодирования?
Кодирование меняет представление данных и обычно не предназначено для защиты от чтения. Шифрование предназначено для защиты содержимого от тех, у кого нет необходимого ключа.
Что такое сквозное шифрование?
Сквозное шифрование означает, что содержимое коммуникации шифруется на стороне отправителя и расшифровывается на стороне предполагаемого получателя, не предоставляя промежуточным системам исходный текст.
Защищает ли HTTPS данные?
Да. HTTPS использует TLS для защиты сетевого взаимодействия между клиентом и сервером, однако HTTPS не означает, что абсолютно все метаданные соединения становятся невидимыми.
Можно ли взломать шифрование?
Безопасность зависит от алгоритма, размера ключа, реализации и управления ключами. Слабые алгоритмы, короткие ключи, ошибки программирования или утечка ключа могут сделать защищенные данные доступными злоумышленнику.
Нужно ли шифровать резервные копии?
Да, если резервные копии содержат чувствительные данные, их шифрование может значительно снизить последствия кражи или несанкционированного доступа к хранилищу резервных копий.
Дополнительная информация:
- NIST — определение шифрования: NIST CSRC: Encryption
- NIST — основы криптографии: NIST: Cryptography
- NIST — определение криптографии: NIST CSRC: Cryptography
- NIST — определение симметричного и асимметричного шифрования: NIST CSRC: Public-Key Cryptography
- IETF — спецификация RSA: RFC 8017: PKCS #1 RSA Cryptography Specifications
- NIST — постквантовая криптография: NIST: Post-Quantum Cryptography
Instagram отключает сквозное шифрование личных сообщений: почему это вызывает тревогу
Разработчик VeraCrypt сообщил, что Microsoft закрыла учетную запись для подписи Windows
Как использовать GPG для шифрования и дешифрования файлов в Linux
Microsoft внедряет BitLocker с аппаратным ускорением в Windows 11
Дебют программы-вымогателя CyberVolk выявил уязвимость в криптографии
Tor переходит на новый алгоритм шифрования Onion Relay Counter Galois
Microsoft: октябрьские обновления Windows запускают восстановление BitLocker
Выпущена версия OpenSSH 10.2 с исправлением ключевой ошибки в ControlPersist
Как зашифровать домашнюю папку в Ubuntu 24.04 или 23.04