Lightwell — это ответ Red Hat и IBM на конкретную проблему в сфере корпоративной безопасности с открытым исходным кодом. Уязвимости присутствуют в рабочих версиях библиотек, которые разработчики не исправили и в некоторых случаях не исправят.
Согласно данным по Red Hat, более 90% кода корпоративных приложений восходит к библиотекам с открытым исходным кодом или сторонним библиотекам, а типичная корпоративная кодовая база в любой момент времени содержит более 500 известных уязвимостей.
По их словам, атаки с использованием известных уязвимостей происходят в среднем за неделю до появления какого-либо патча.
Подход Lightwell заключается в том, чтобы опередить этот срок. Вместо того чтобы ждать, пока разработчики вышестоящих версий выпустят исправления для тех версий библиотеки, которые используются на предприятиях, он переносит эти исправления напрямую, предоставляя их через защищенные репозитории пакетов.
Компания Red Hat недавно связалась с нами, чтобы рассказать, чего она добилась.
400 устранено, еще больше впереди
На сегодняшний день Lightwell уже удалось устранить 400 ранее неизвестных уязвимостей в базовых библиотеках Java, не ограничиваясь CVE и внося исправления в соответствии с протоколами ответственного раскрытия информации.
В первую очередь это касается организаций, использующих Java-среды с закрепленными версиями зависимостей, которые нельзя безопасно обновить. Lightwell вносит исправления, оставляя закрепленную версию без изменений.
Кроме того, планируется расширить охват за пределы Java, включив в дорожную карту Python, JavaScript и .NET. В каждом из этих случаев будет применяться один и тот же подход: исправления будут перенесены в версии, уже используемые в продакшене, а применимые патчи будут вноситься в основной репозиторий.
The Clearinghouse открывается
Кроме того, существует Clearinghouse Premier, который до сих пор работал на ограниченных условиях. До сегодняшнего дня он был доступен только для заранее отобранной группы организаций в секторах критической инфраструктуры.
Это ограничение снято, так как сервис стал доступен в общем доступе, а это значит, что любая компания может зарегистрироваться в Clearinghouse напрямую, не дожидаясь получения статуса инфраструктуры для доступа.
Как видите, Lightwell работает на двух уровнях доступа. Сеть Lightwell, ставшая общедоступной в июле, представляет собой подписку с самообслуживанием, доступную для любой организации. Она предоставляет доступ к перенесенным исправлениям и документации по их соответствию требованиям.
Clearinghouse Premier предлагает более специализированные решения. Организации могут указать, какие уязвимости наиболее критичны для их среды, получать заблаговременные уведомления до того, как проблемы станут достоянием общественности, и точно знать, когда будут выпущены исправления.
В целом Lightwell входит в состав IBM и Red Hat, которые вложили 5 миллиардов долларов в обеспечение безопасности с открытым исходным кодом. Обе компании отмечают, что инструменты на основе искусственного интеллекта повышают риски, связанные со старыми, не обновлёнными зависимостями с открытым исходным кодом.
Эту позицию поддерживает Гуннар Хеллексон, вице-президент и генеральный директор Lightwell в Red Hat, который заявил, что:
Агенты на основе искусственного интеллекта в одночасье изменили ландшафт угроз, эксплуатируя старые зависимости с машинной скоростью. Им все равно, сколько лет кодовой базе — десять или больше, — и считается ли она стабильной, потому что для проведения атаки достаточно одной маленькой бреши.
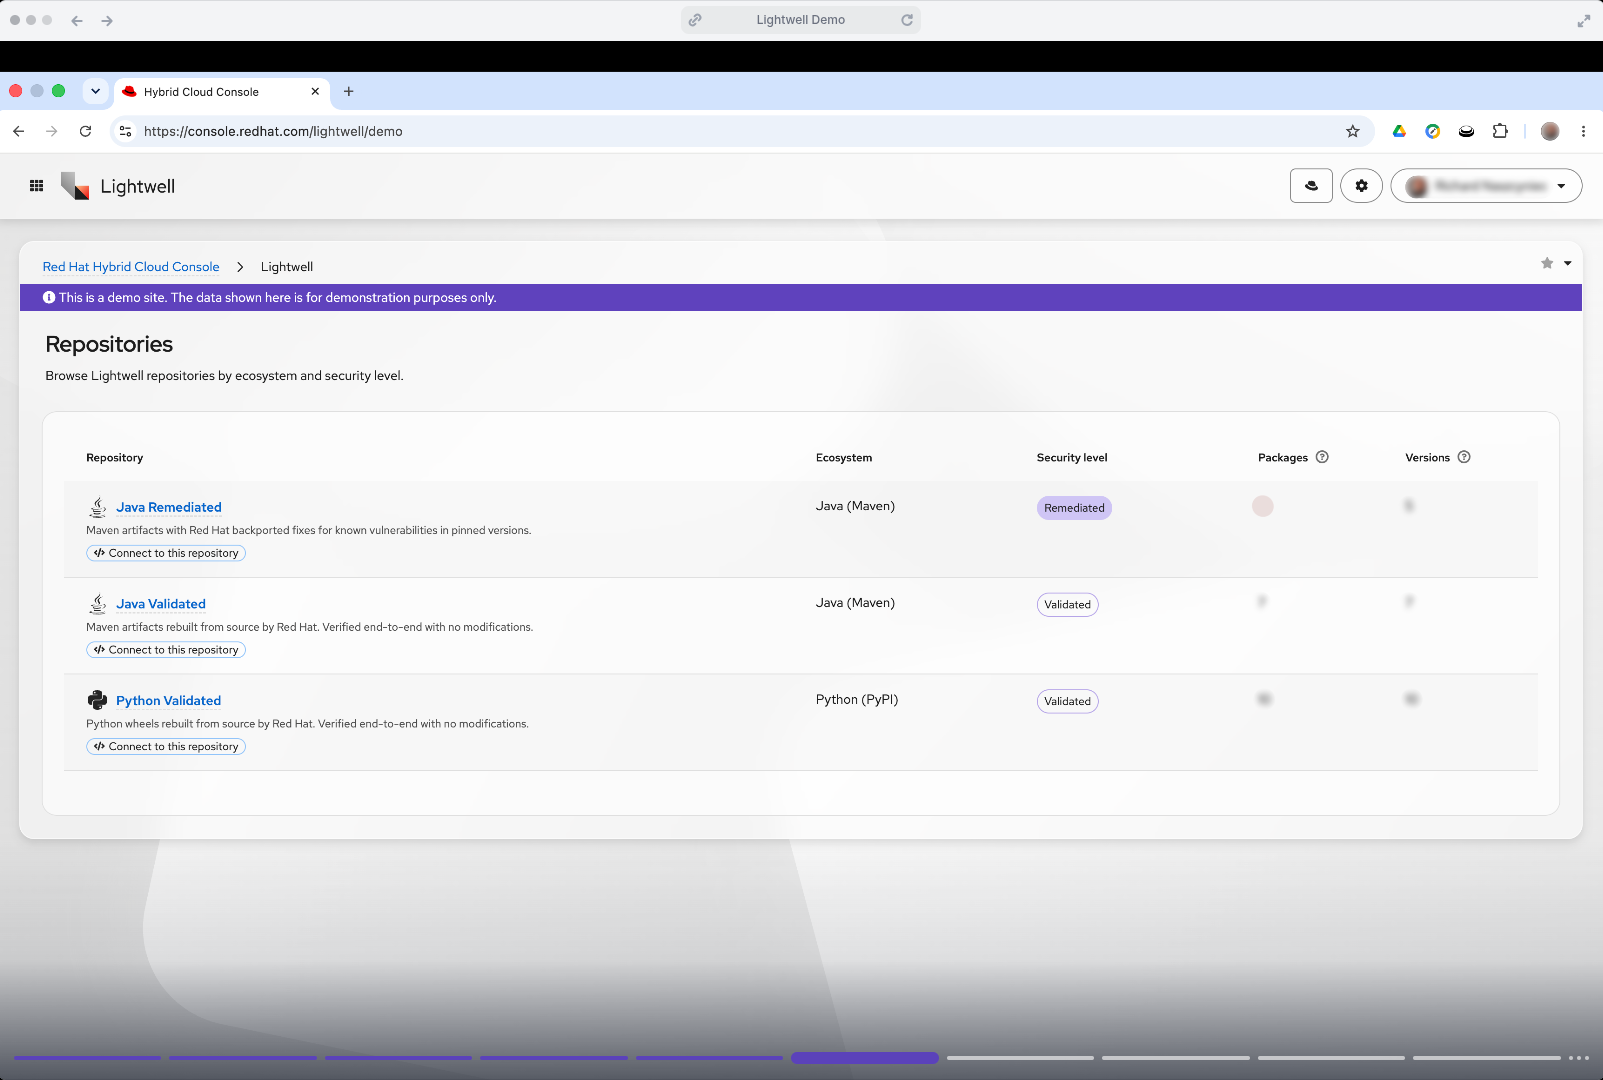
Если вам интересно, что предлагается, вы можете ознакомиться с процессом установки исправлений с помощью технической демонстрации от Red Hat.