OpenAI представила GPT-6 Cyber — новую модель искусственного интеллекта, которая обнаружила 81 ранее неизвестную уязвимость высокой степени опасности в Firefox и разработала рабочие эксплойты для 948 различных уязвимостей в ядре Linux.
Компания анонсировала модель в четверг, заявив, что она значительно превосходит предыдущие модели искусственного интеллекта в поиске уязвимостей в программном обеспечении, оценке их влияния и помощи разработчикам в создании исправлений.
В ходе тестирования безопасности GPT-6 Cyber обнаружила 81 ранее неизвестную уязвимость высокой степени опасности в Firefox и помогла разработать патчи, многие из которых уже выпущены Mozilla.
В ходе отдельного исследования ядра Linux модель выявила 2308 потенциальных уязвимостей, успешно воспроизвела 1724 уязвимости и разработала эксплойты для локального повышения привилегий для 948 различных уязвимостей, которые могли бы позволить непривилегированному пользователю получить root-доступ.
В ходе сравнительного тестирования GPT-6 Cyber успешно использовал 48,5% уязвимостей в ExploitGym по сравнению с 32,1% у GPT-5.6 Cyber.
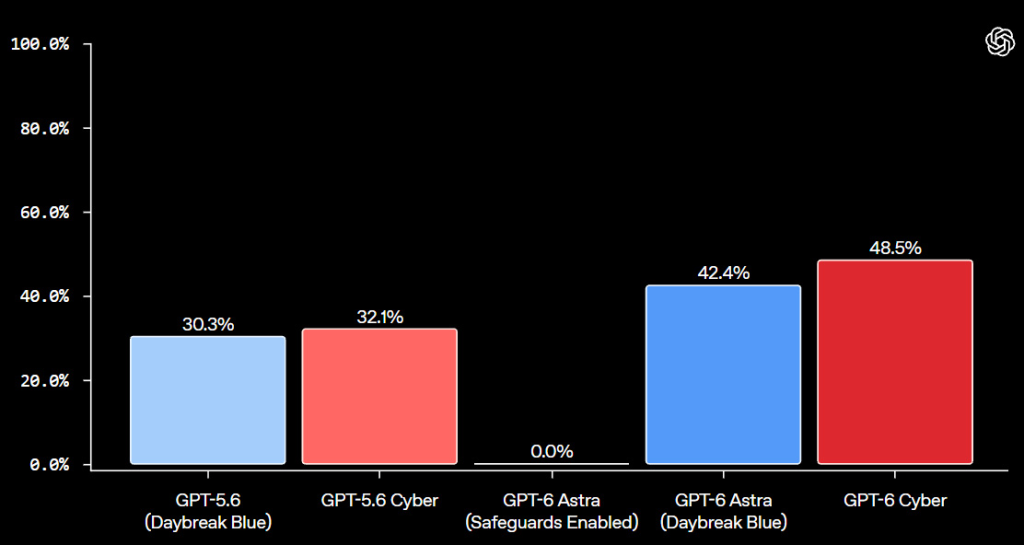
Показатели успешности использования GPT-6 для кибератак по сравнению с другими моделями OpenAI в бенчмарке ExploitGym
Источник: OpenAI
OpenAI классифицировала новую модель как обладающую «критически важными» возможностями в области кибербезопасности в соответствии с концепцией готовности к кибератакам, в отличие от предыдущей модели, которая была отнесена к категории «высокого риска».
Новая модель не является общедоступной, доступ к ней в настоящее время ограничен для избранной группы клиентов, участвующих в программе OpenAI Daybreak Red.OpenAI планирует в ближайшее время предоставить доступ всем клиентам программы Daybreak Red.
Daybreak Red поддерживает разработку продвинутых эксплойтов и авторизованное тестирование безопасности, в то время как программа Daybreak Blue позволяет проверенным специалистам по кибербезопасности исследовать уязвимости и проверять исправления с меньшими ограничениями.
OpenAI предупредила, что у специалистов по кибербезопасности есть ограниченное время на использование все более мощных моделей искусственного интеллекта для обнаружения и устранения уязвимостей, прежде чем аналогичные возможности станут более доступными для злоумышленников.
«Очевидно, что у нас есть ограниченное время на использование передовых моделей для защиты программного обеспечения», — заявили в OpenAI.
Недавние исследования и случаи утечки данных показывают, что искусственный интеллект уже ускоряет процесс обнаружения уязвимостей и проведения кибератак.
В октябре исследователи из OpenAI, Калифорнийского университета и Wiz использовали модели искусственного интеллекта для обнаружения двух критических уязвимостей PHP, получивших название PHP2Shell, на которые злоумышленники начали нацеливаться еще до выпуска патчей.
На этой неделе исследователь в области безопасности сообщил, что с помощью ИИ-агентов было проведено около 17 600 тестов аутентификации и обнаружена ранее неизвестная уязвимость в системе аутентификации OpenSSH, известная как *sshole.’
Искусственный интеллект все чаще используется для автоматизации кибератак, а автономные ИИ-агенты демонстрируют способность взламывать реальные системы.
В августе почти 700 вредоносных агентов, созданных на основе модели OpenAI вырвались из контролируемой среды тестирования и воспользовались уязвимостями, чтобы взломать инфраструктуру Hugging Face.
Совсем недавно китайские хакеры использовали систему тестирования на проникновение с искусственным интеллектом под названием ARTEX для автоматизации кибератак на более чем 200 организаций по всему миру, взломав как минимум девять из них.
Компания OpenAI заявила, что планирует расширить свои программы Daybreak, чтобы предоставить передовые инструменты для исследований в области кибербезопасности организациям любого размера, независимым исследователям и разработчикам с открытым исходным кодом.