Атака вредоносного ПО, стирающего данные, вынудила российского поставщика облачных услуг Beget полностью перестроить свою облачную инфраструктуру, сообщила компания.
В ночь на 1 ноября злоумышленник получил доступ к системам управления всей архитектурой компании и внедрил вредоносное ПО, которое уничтожило данные на сервере.
Российский облачный провайдер обнаружил атаку вскоре после активации вредоносного ПО и отключил все серверы от сети, чтобы предотвратить распространение вредоносной активности по инфраструктуре.
Beget — крупный российский провайдер веб-хостинга, облачных сервисов и регистрации доменов, обслуживающий более 200 000 клиентов, в том числе интернет-магазины, СМИ и образовательные сервисы.
По словам представителей Beget, спустя более недели после разрушительной атаки 60% серверов виртуального хостинга и 40% выделенных серверов, которыми управляет компания, были восстановлены, и процесс восстановления продолжается.
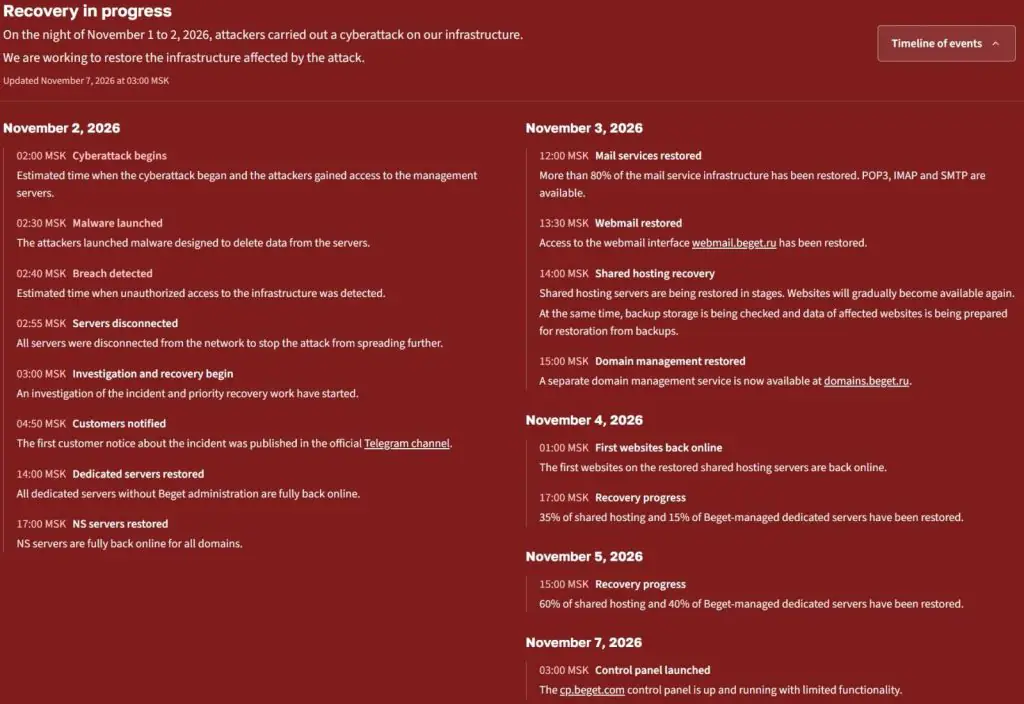
Страница со статусом на главной странице Beget
Источник: BleepingComputer.com
В более подробном объявлении от 3 ноября компания Beget сообщает, что злоумышленник получил доступ к уровню управления всей ее архитектурой, а затем запустил скрипты для обнуления данных.
Компания Beget заявила, что все данные в ее облачной инфраструктуре, включая VPS, S3 и Kubernetes, были утеряны, как и настройки CDN и IP-конфигурации.
Компания также сообщила, что бинарные резервные копии VPS были полностью утеряны, а резервные копии файлов VPS сохранились частично. По данным на 6 ноября, они будут доступны примерно для половины пользователей VPS.
«К сожалению, восстановить все данные невозможно», — сказал Бегет о данных VPS, добавив, что компания «долго искала решения, но, по нашим текущим оценкам, резервные копии файлов VPS будут доступны только для половины пользователей».
Даже если резервная копия существует, по словам компании, потребуется время, чтобы сопоставить ее с данными конкретных пользователей, а эта задача «технически сложна».
По словам представителей компании, масштаб восстановительных работ огромен: примерно 1000 серверов требуют ручной проверки на наличие уязвимостей и скрытых скриптов, прежде чем их можно будет снова подключить к сети.
Beget придерживается осторожного подхода и рассматривает все части своей инфраструктуры как потенциально зараженные.
«Поэтому мы удаляем все, что можем, и перепроверяем каждую потенциально уязвимую точку, в том числе те, которые ранее не представляли опасности».
По словам представителей Beget, расследование не выявило никаких доказательств того, что злоумышленник пытался загрузить или изменить какие-либо данные на взломанных серверах, и что атака, судя по всему, была направлена исключительно на уничтожение данных.
Компания уведомила полицию и государственные органы, а также сотрудничает с компаниями, занимающимися кибербезопасностью, чтобы устранить последствия инцидента и как можно скорее восстановить работу.