Атаки с использованием больших языковых моделей, также известные как LLMjacking, приводят к крупным мошенническим списаниям средств за облачный ИИ, при этом некоторые организации теряют более 100 000 долларов в день.
Компании могут понести убытки в размере до 1 миллиона долларов из-за мошеннических звонков с использованием украденных ключей API, как показали исследования, проведенные Threat Intelligence Group (GTIG) компании Google и Mandiant.
По их наблюдениям, существует «два отдельных операционных кластера, которые координируют свои действия, чтобы скомпрометировать и монетизировать корпоративную инфраструктуру больших языковых моделей».
Исследователи выделили две категории злоумышленников: тех, кто ищет общедоступные конечные точки больших языковых моделей, и тех, кто крадет действительные ключи API с незащищенных компьютеров.
Получив первоначальный доступ, злоумышленники продают его сервисам, известным как LLM-миксеры, которые предоставляют своим подписчикам несанкционированный доступ к большим языковым моделям.
После перепродажи доступа количество запросов может резко возрасти, иногда превышая 1000 запросов в секунду. Поставщик услуг регистрирует запросы как законное использование и выставляет организации-жертве счет за токены.
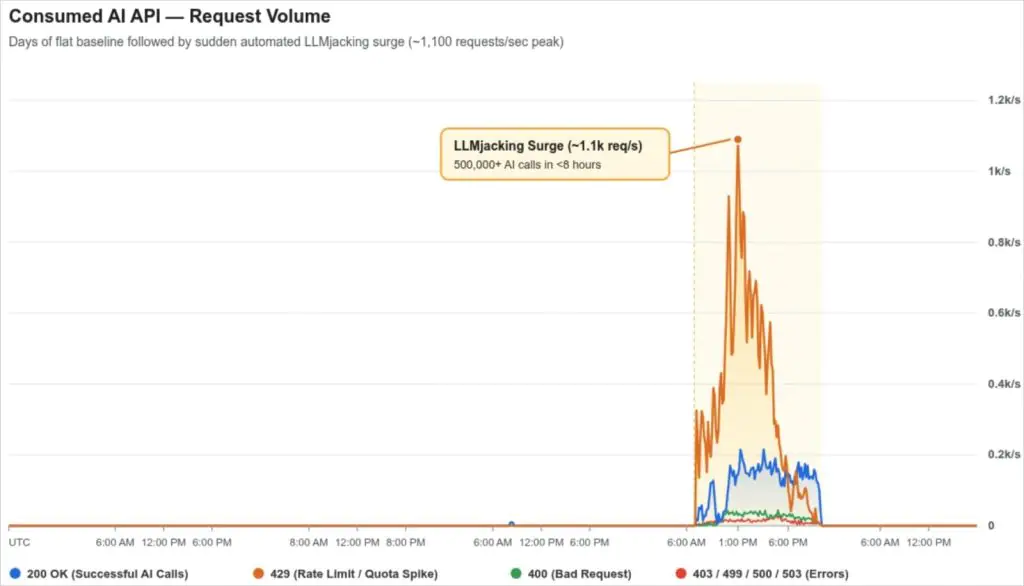
Резкий всплеск использования LLMjacking
Источник: Google
В этом году GTIG и Mandiant зафиксировали рост активности такого рода: за один день мошенники выставили счета на сумму более 100 000 долларов, а совокупные расходы некоторых организаций достигли 1 000 000 долларов.
LLM-миксеры предлагают доступ к ресурсам искусственного интеллекта по очень низким ценам, используя свою прокси-инфраструктуру для перенаправления запросов клиентов на взломанные сервисы через украденные ключи API.
Исследователи обнаружили несколько примеров такой инфраструктуры ретрансляции, в том числе Jet Night, которая продает «планы с неограниченным доступом» за 60 долларов в месяц, и сервис newapi[.]pro.
«Другой злоумышленник, который менее чем за восемь часов выполнил более 500 000 вызовов LLM API, использовал украденные сторонние ключи API для работы сервиса маршрутизации токенов jet-night.com», — сообщает Google.
«Jet Night перевела жертве почти миллион долларов в качестве компенсации».
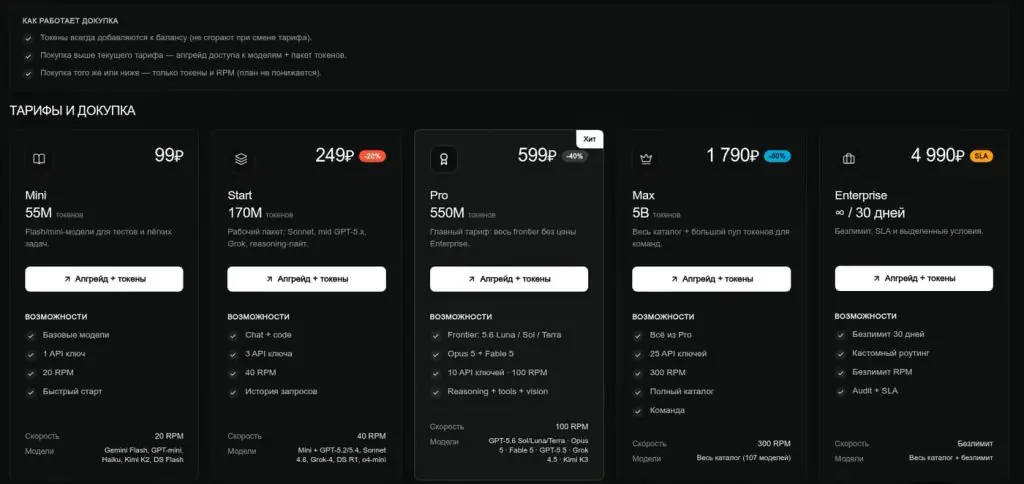
Тарифные планы Jet Night
Источник: Google
Google также выявил кластер угроз UNC6993, который, судя по всему, использует шлюзовые инструменты для сбора украденных ключей и распределения запросов, а также, вероятно, продает доступ через подпольные форумы.
Злоумышленники получают доступ через раскрытые или скомпрометированные облачные учетные данные, ключи сервисных аккаунтов, токены GitHub, токены активных сессий и ключи API больших языковых моделей.
Злоумышленники ищут в скомпрометированной среде учетные данные, журналы, базы данных и менеджеры секретов, а также пытаются создать бэкдор-аккаунты или внедрить SSH-ключи для обеспечения постоянного доступа.
Исследователи также обнаружили, что злоумышленники используют CVE-2026-40217 — уязвимость в LiteLLM, которая позволяет запускать произвольный код на сервере, используя конечную точку тестирования пользовательского кода.
В некоторых случаях, по данным Google, злоумышленники использовали облачную инфраструктуру жертвы для размещения неавторизованных прокси-серверов и агентных рабочих нагрузок.
«Например, один злоумышленник активировал агентов, развернул общедоступные обратные прокси-серверы и использовал пользовательские прокси-пакеты Node. js для предоставления доступа к конечным точкам, совместимым с несколькими передовыми языковыми моделями, которые были переименованы в D1337-KAIROS», — сообщают исследователи.
Google рекомендует ряд мер для защиты от атак LLMjacking, которые начинаются с приоритезации управления идентификацией и доступом (Identity and Access Management, IAM) и обеспечения безопасности цепочки поставок.
Компаниям следует использовать централизованные платформы для хранения секретов, чтобы обеспечить ротацию и управление конфиденциальными ключами и секретами. Пользователи не должны иметь расширенных привилегий, если этого не требуют их роль и задачи.
«Отказывайте в доступе ко всем разрешениям, которые явно не требуются, в том числе к облачным сервисам LLM», — рекомендует Google.
Внедрение устойчивой к фишингу многофакторной аутентификации (MFA), обеспечение всестороннего мониторинга среды для выявления несанкционированных сервисов LLM и ИИ (теневого ИИ), а также установка ограничений на использование API и расходы могут помочь организациям своевременно обнаруживать атаки LLMjacking, ограничивать их влияние или полностью предотвращать их.
Кроме того, необходимо включить облачный аудит и логи вывода данных и отслеживать несанкционированную активацию сервисов, подозрительные проверки учетных данных, необычное использование и попытки отключить ведение журналов.