Исследователи обнаружили новую версию вредоносного ПО MacSync, предназначенного для атак на пользователей macOS. Особенность кампании заключается в необычном способе доставки следующего этапа заражения: злоумышленники используют публичные календари iCloud, размещая команды и данные внутри событий календаря.
Такой подход позволяет атакующим частично скрыть инфраструктуру управления вредоносной программой за легитимным облачным сервисом Apple. Вместо прямого обращения к очевидному серверу злоумышленников заражённая система получает данные из публичного календаря, после чего использует их для загрузки следующих компонентов.
Подробности новой кампании в сентябре 2026 года опубликовала «Лаборатория Касперского». BleepingComputer отмечает, что обновлённый MacSync сочетает возможности информационного стилера с отдельным модулем бэкдора.
Что такое MacSync
MacSync — вредоносная программа для macOS, ориентированная прежде всего на кражу конфиденциальной информации. Первые варианты семейства появились в 2025 году и были связаны с вредоносными программами семейства AMOS. Впоследствии MacSync стал развиваться как самостоятельное семейство с модульной архитектурой.
Новые образцы заметно отличаются от ранних вариантов. Вместо относительно простых скриптовых механизмов используются нативные компоненты, написанные на Swift и Objective-C. Это позволяет разделить функции вредоноса на отдельные модули и изменять цепочку заражения без необходимости полностью переделывать всю программу.
Исследователи обнаружили распространение MacSync в том числе через социальную инженерию. Вредоносное ПО маскировалось под различные полезные приложения, включая криптовалютные кошельки и другие программы для macOS. Также использовались ClickFix-подобные сценарии, заставляющие пользователя самостоятельно выполнить предложенную команду в Terminal.
Зачем злоумышленникам понадобился публичный календарь iCloud
Наиболее необычная часть новой атаки связана с инфраструктурой iCloud. На одном из этапов заражения загрузчик обращается к публичному календарю Apple и получает файл календаря в формате ICS.
На первый взгляд такой файл содержит обычную информацию о календарных событиях. Однако злоумышленники добавляют в определённое поле события данные, которые впоследствии интерпретируются заражённой системой как команды.
Получается своеобразный скрытый канал доставки:
- первоначальный загрузчик получает адрес публичного календаря;
- он загружает содержимое календаря через инфраструктуру iCloud;
- данные календаря передаются оболочке zsh;
- специально подготовленная часть содержимого содержит команды;
- команды загружают следующий архив с компонентами вредоносной программы.
Важная особенность этой схемы заключается в том, что злоумышленнику не обязательно постоянно поддерживать отдельный сервер для каждого этапа доставки. Публичный сервис Apple используется как промежуточное хранилище данных.
Для защитных систем такой трафик может выглядеть менее подозрительно, чем обращение приложения к недавно зарегистрированному домену с очевидной вредоносной активностью. При этом сам факт использования легитимного облачного сервиса не делает получаемые через него данные безопасными.
Как происходит заражение MacSync
Цепочка заражения начинается с запуска пользователем вредоносного приложения. Оно может быть представлено как легитимная программа, криптовалютный кошелёк или другой инструмент для macOS.
В исследованном образце приложение содержит зашифрованный адрес следующего этапа. После его извлечения загрузчик обращается к указанному ресурсу. В одном из вариантов этим ресурсом оказался публичный календарь iCloud.
После загрузки календаря его содержимое передаётся интерпретатору zsh. Большая часть текста календаря не является корректными командами и приводит к ошибкам. Однако специально размещённая после поля DESCRIPTION: последовательность воспринимается оболочкой как команды.
Эти команды позволяют получить архив следующего этапа. Внутри него находится приложение-дроппер, которое запускает дальнейшие компоненты цепочки заражения и в конечном итоге устанавливает MacSync.
Таким образом, календарь фактически превращается в своеобразный «контейнер» для команд. Пользователь при этом может вообще не видеть содержимое календаря и не взаимодействовать с ним напрямую.
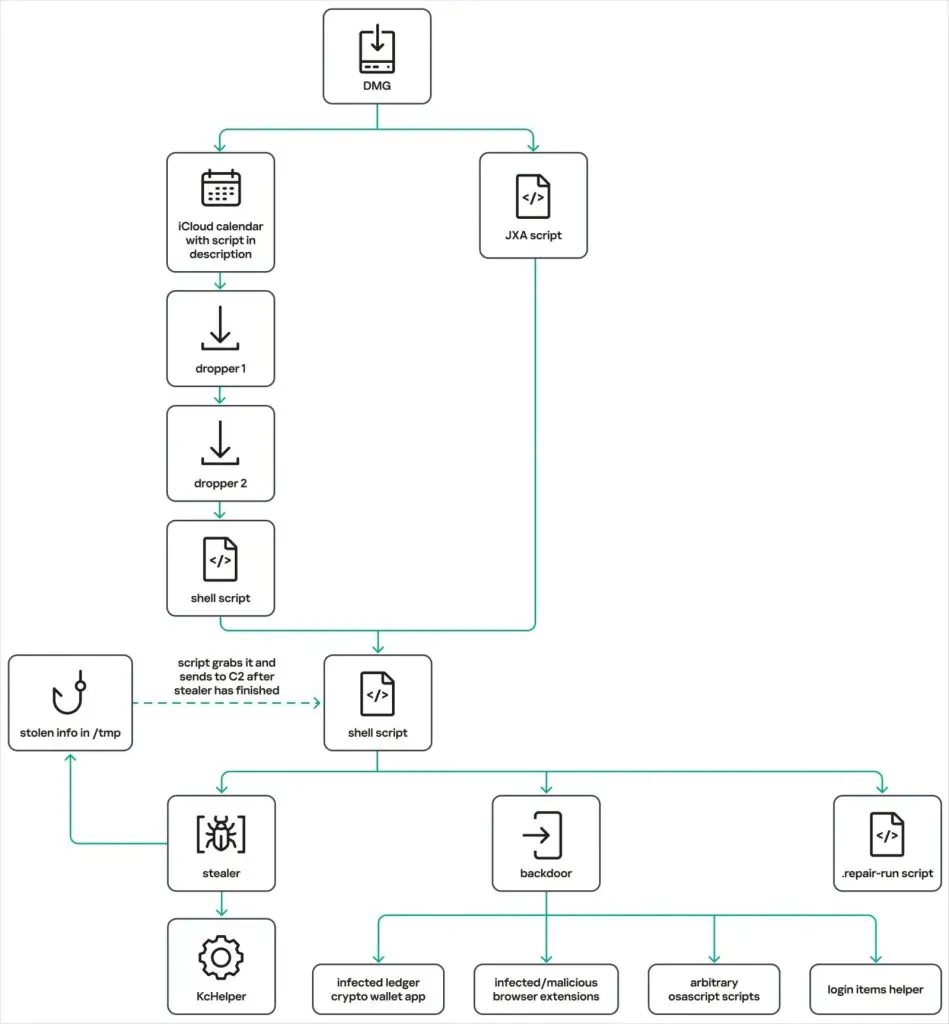
Последний MacSync инфекции цепи
Источник: Лаборатория Касперского
Какие данные крадёт MacSync
Основной модуль вредоноса представляет собой информационный стилер. Его задача — собрать как можно больше данных, которые могут иметь ценность для злоумышленников.
Среди интересующих атакующих данных исследователи обнаружили:
- историю браузеров и cookies;
- сохранённые учётные данные;
- данные расширений и приложений криптовалютных кошельков;
- информацию из Telegram;
- данные macOS Keychain;
- конфигурационные файлы SSH;
- учётные данные и настройки AWS;
- конфигурацию Kubernetes;
- данные Git и настройки разработческих инструментов;
- конфигурационные файлы оболочки и другую системную информацию.
Особенно опасным такое поведение становится на компьютерах разработчиков и администраторов. Один заражённый Mac может содержать не только личные пароли, но и ключи доступа к облачным сервисам, репозиториям, инфраструктуре Kubernetes и другим корпоративным системам.
Новый бэкдор маскируется под Finder
Помимо стилера исследователи обнаружили новый модуль бэкдора, написанный на Objective-C. Он пытается выглядеть как обычный системный компонент macOS, связанный с Finder.
Бэкдор обеспечивает более длительное присутствие злоумышленника в системе. Для этого используются различные механизмы закрепления, включая LaunchAgent, изменения .zshrc и глобальных Git hooks.
Кроме того, вредоносный компонент способен завершать процессы, связанные с уведомлениями macOS. Это может уменьшить вероятность того, что пользователь увидит предупреждение о происходящих действиях.
Среди возможностей бэкдора исследователи выделяют:
- получение и выполнение AppleScript-команд от сервера управления;
- загрузку дополнительных компонентов;
- установку вредоносного расширения браузера;
- замену установленного приложения Ledger на версию, предоставленную сервером злоумышленников;
- сбор файлов и дополнительной информации о системе;
- отправку собранных данных на сервер управления;
- проверку наличия механизмов закрепления и их восстановление после перезагрузки.
Исследователи отдельно отметили команду с названием live_browser. Она загружает компонент sn_relay, однако точное назначение этого компонента установить не удалось.
Почему использование iCloud представляет интерес для атакующих
Использование публичных облачных сервисов в качестве промежуточного звена является давно известным приёмом. В данном случае интерес представляет именно сочетание календаря и командной оболочки macOS.
Календарь является обычной функцией iCloud и сам по себе не выглядит как вредоносная инфраструктура. Злоумышленники получают возможность менять содержимое удалённого источника и тем самым доставлять новые команды или полезную нагрузку, не меняя первоначальный загрузчик на заражённом компьютере.
Это также хорошо сочетается с модульной архитектурой MacSync. Если один компонент уже установлен, атакующие могут использовать его для получения дополнительных компонентов и изменения поведения заражённой системы.
Однако наличие обращения к iCloud ещё не означает заражение. Пользовательские приложения macOS регулярно взаимодействуют с облачными сервисами Apple. Поэтому обнаружение самого соединения с iCloud недостаточно для вывода о компрометации — необходимо анализировать контекст, запускаемые процессы, загруженные файлы и команды.
ClickFix остаётся важным элементом атак
Одной из проблем для пользователей macOS остаются атаки социальной инженерии. В ClickFix-сценариях человеку показывают сообщение о якобы необходимом действии: проверке браузера, исправлении ошибки, подтверждении личности или запуске системной команды.
Главная опасность заключается в том, что часть действий выполняет сам пользователь. Например, ему предлагают скопировать команду и вставить её в Terminal. В результате встроенные механизмы защиты операционной системы могут оказаться недостаточными, поскольку запуск опасной команды формально инициирует пользователь.
Именно поэтому команда, которую предлагают вставить в Terminal с сайта или из всплывающего окна, должна рассматриваться как потенциально опасная, особенно если пользователь не понимает её назначения.
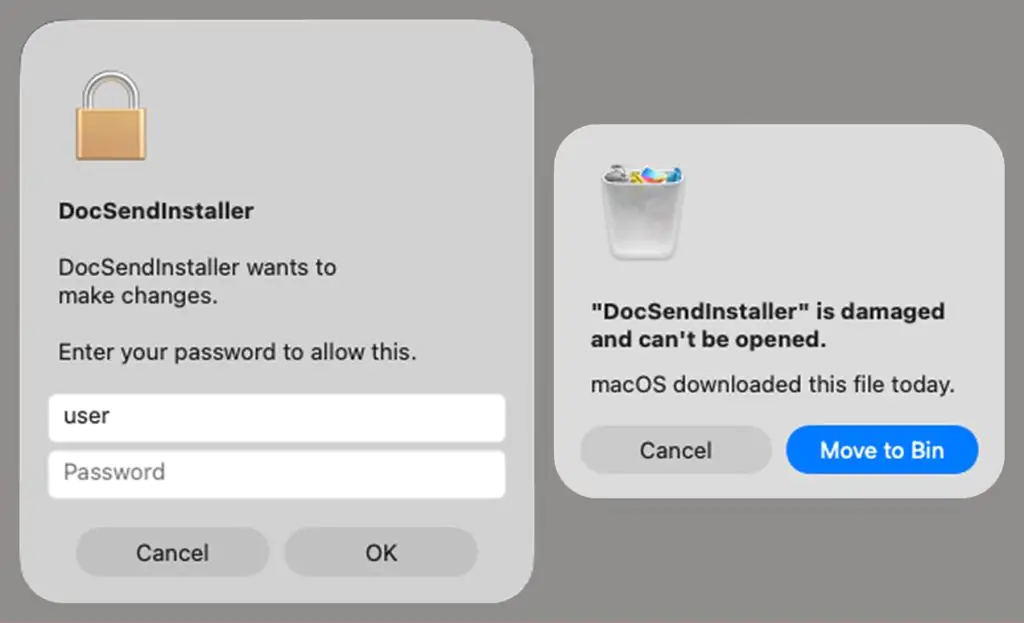
Вредоносные программы автоматически пароля
Источник: Лаборатория Касперского
Как защитить Mac от подобных атак
Для защиты от MacSync недостаточно ориентироваться только на антивирусное ПО. Важную роль играет поведение пользователя и контроль над источниками устанавливаемых программ.
Основные меры защиты включают:
- не устанавливать приложения из сомнительных источников;
- не использовать взломанные версии программ и подозрительные «бесплатные» сборки;
- не выполнять команды из неизвестных сайтов в Terminal;
- внимательно проверять программы, которые запрашивают пароль администратора;
- не отключать защитные механизмы macOS по инструкции непроверенного сайта;
- использовать актуальную версию macOS и своевременно устанавливать обновления безопасности;
- контролировать расширения браузеров и удалять неизвестные дополнения;
- при подозрении на заражение сменить пароли с чистого устройства и проверить ключи доступа к облачным и рабочим сервисам.
Особое внимание следует уделять компьютерам разработчиков. Если на заражённой системе хранятся SSH-ключи, токены Git, AWS credentials или конфигурация Kubernetes, компрометация Mac может стать началом более серьёзной атаки на серверную инфраструктуру.
Что делать при подозрении на заражение
Если пользователь уже запустил неизвестное приложение или выполнил подозрительную команду в Terminal, не стоит ограничиваться простым удалением программы.
Необходимо проверить автозагрузку и LaunchAgent, содержимое конфигурации оболочки, установленные расширения браузеров, неизвестные приложения и сетевую активность. Для рабочих компьютеров дополнительно следует проверить доступы к Git, облачным платформам, SSH, VPN и другим сервисам.
Если на компьютере могли находиться пароли или токены, их желательно считать скомпрометированными и заменить. Особенно это касается секретов, которые предоставляют доступ к инфраструктуре или позволяют совершать операции с криптовалютными активами.
Выводы
MacSync показывает, насколько сильно меняются современные атаки на macOS. Вредоносная программа использует не только классические механизмы кражи данных, но и легитимную облачную инфраструктуру для доставки следующего этапа.
Использование публичного календаря iCloud интересно тем, что календарь превращается в удаляемый и изменяемый источник команд. При этом основная опасность находится не в самом iCloud, а в том, что уже запущенный вредоносный компонент интерпретирует полученные данные как команды.
Обновлённый MacSync сочетает информационный стилер и бэкдор. Он способен похищать браузерные данные, пароли, содержимое Keychain, криптовалютные данные, сведения о разработческой инфраструктуре и другие конфиденциальные файлы, а дополнительный модуль обеспечивает закрепление и удалённое выполнение действий.
Для пользователей macOS главный практический вывод прост: нельзя считать безопасной команду только потому, что её предлагает выполнить сайт, и нельзя считать безопасным файл только потому, что он выглядит как обычное приложение. Особенно осторожно следует относиться к DMG-файлам, неизвестным приложениям и инструкциям, предлагающим вставить команды в Terminal.
Часто задаваемые вопросы
MacSync — вредоносное ПО для macOS с функциями информационного стилера и бэкдора. Оно предназначено для кражи конфиденциальных данных и выполнения дополнительных команд на заражённой системе.
Да. В исследованной цепочке заражения загрузчик получает данные из публичного календаря iCloud. Часть содержимого календаря используется как источник команд для дальнейшей загрузки вредоносных компонентов.
Сам по себе публичный календарь не является вредоносной функцией. Проблема заключается в злоупотреблении легитимным сервисом: заражённый загрузчик использует данные календаря в качестве удалённого источника команд.
В зависимости от версии вредоноса под угрозой могут находиться cookies и история браузеров, сохранённые учётные данные, Keychain, криптовалютные кошельки, Telegram, SSH, AWS, Kubernetes, Git и конфигурационные файлы.
Да. Новый бэкдор использует несколько механизмов закрепления, включая LaunchAgent, изменения конфигурации zsh и глобальных Git hooks.
Одного универсального признака нет. Подозрение должны вызывать неизвестные приложения, неожиданные запросы пароля администратора, незнакомые LaunchAgent, неизвестные расширения браузера, изменения конфигурационных файлов и необычная сетевая активность.
Команда Terminal может скачать и запустить программу, изменить настройки безопасности, создать механизм автозапуска или передать злоумышленнику данные. Если назначение команды непонятно, выполнять её не следует.