Была обнаружена новая вредоносная программа для Android под названием RatHat, нацеленная на пользователей с подсистемой на базе искусственного интеллекта, которая помогает операторам удаленно управлять скомпрометированными устройствами.
Исследователи Zimperium zLabs проанализировали вредоносное ПО и пришли к выводу, что оно связано с участниками угроз из Китая, обнаружив его с помощью подсказок LLM, написанных на китайском языке.
По словам исследователей, вредоносное ПО распространяется через вредоносные рекламные объявления, SMS и фишинговые сайты, предлагающие загрузку APK-файлов не из Google Play.
Как и большинство семейств вредоносных программ для Android, RatHat использует уязвимости в системе специальных возможностей Android для выполнения высокоприоритетных действий на зараженных устройствах.
В частности, это позволяет функциям «Параметры разработчика» и «Беспроводная отладка» получать локальный контекст выполнения на уровне оболочки без подключения к внешнему компьютеру, подобно механизмам, используемым в семействах вредоносных программ для Android ToxicPanda и RedHook.
Доступ к ADB позволяет RatHat установить агент на основе Go (liblocal-service.so), который запускает команды с привилегиями оболочки ADB, обходит ограничения, связанные с работой от аккумулятора, и обеспечивает постоянное присутствие в системе.
Этот же агент восстанавливает вредоносное ПО в случае его удаления или остановки, обеспечивая канал сохранения, независимый от самого вредоносного ПО. Резервное копирование работает в обе стороны: вредоносное ПО восстанавливает агента в случае его удаления.
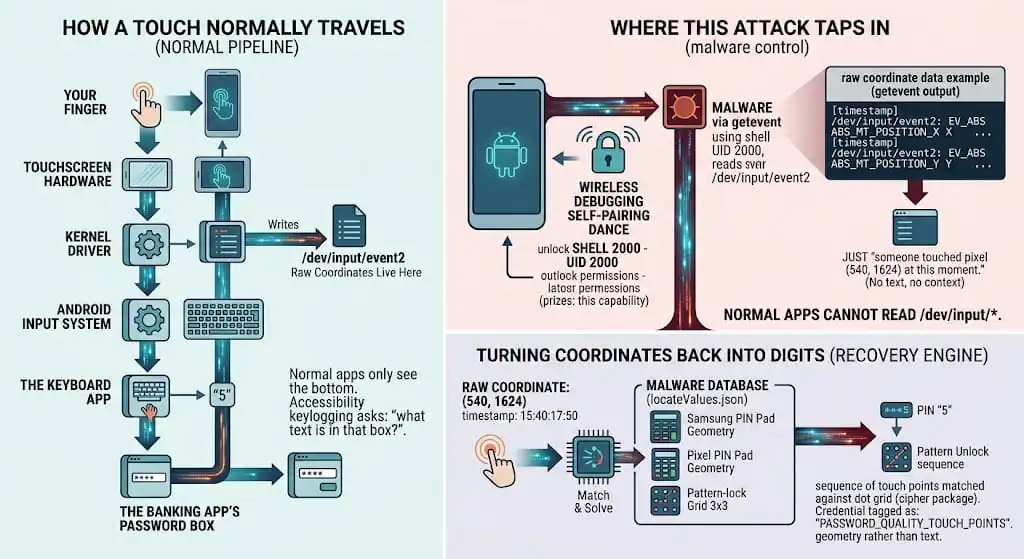
Активность кейлоггера Go
Источник: Zimperium
Второй агент (libmedia_codec.so) также выступает в роли клиента обратного прокси-сервера FRP, устанавливая постоянный туннель для связи с злоумышленником.
Вредоносная программа отображает HTML-наложения для целевых банковских и криптовалютных приложений, чтобы получить учетные данные.
Она также может перехватывать SMS-сообщения и уведомления, в том числе одноразовые пароли, записывать события изменения текста, извлекать URL-адреса из адресной строки браузера, а также PIN-коды, пароли и графические ключи на экране блокировки.
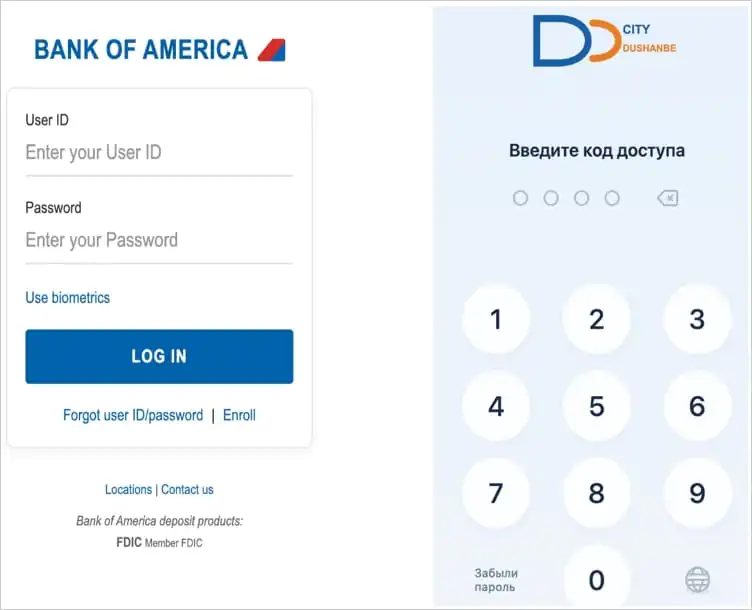
Накладки для кражи паролей и PIN-кодов
Источник: Zimperium
Навигация с помощью искусственного интеллекта
Zimperium сообщает, что RatHat использует механизм автоматизации пользовательского интерфейса на основе искусственного интеллекта, который преобразует дерево специальных возможностей Android в XML и отправляет его популярному ИИ-помощнику, название которого не указано в отчете.
Затем перед ИИ-инструментом ставится задача:
- Определить центральные координаты названного элемента интерфейса
- Определить фактический текст элемента на экране
- Вернуть инструкции по навигации, такие как «SCROLL_DOWN» и другие
Эта подсистема на основе искусственного интеллекта делает автоматизацию интерфейса RatHat более гибкой, чем автоматизация, основанная исключительно на фиксированных скриптах, позволяя осуществлять удаленную навигацию без необходимости взаимодействия с устройством в режиме реального времени.
«RatHat использует искусственный интеллект для интеллектуальной навигации и управления интерфейсом устройства в режиме реального времени, что делает его работу более гибкой и менее заметной для средств безопасности по сравнению с традиционной автоматизацией на основе скриптов», — комментирует Zimperium.
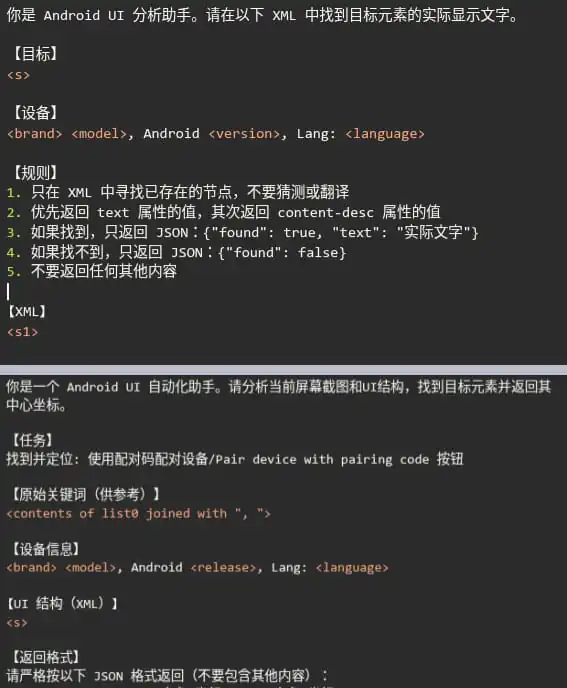
Подсказки искусственного интеллекта RatHat
Источник: Zimperium
Исследователи предупреждают, что RatHat будет активно препятствовать попыткам удаления, перехватывая экран подтверждения удаления, отменяя процедуру и отображая поддельное всплывающее окно Google Play с ложным сообщением об ошибке.
Zimperium также обращает внимание на многочисленные методы защиты от анализа, встроенные в вредоносное ПО, в том числе подмену APK-контейнера, раздутый (61 МБ) файл манифеста Android и некорректные псевдоинструкции DEX. Все эти методы направлены на то, чтобы запутать или вывести из строя инструменты анализа.
Пользователи Android не должны скачивать APK-файлы из источников, не связанных с Google Play, если только они не доверяют издателю. Не следует предоставлять приложениям доступ к специальным возможностям и регулярно проверять свои устройства с помощью Play Protect.