Киберпреступники нашли новый способ использовать популярность генеративного искусственного интеллекта для атак на рекламодателей. Исследователи компании Island обнаружили масштабную фишинговую платформу, которая маскируется под рекламные продукты ChatGPT, Gemini, Claude, Perplexity, Manus и Meta* Muse. На первый взгляд такие сайты предлагают привычные инструменты для работы с рекламными кампаниями: анализ расходов, оптимизацию объявлений, подключение рекламных кабинетов и подготовку отчётов.
Однако настоящая задача этих сервисов совершенно другая. После нажатия кнопки подключения пользователя переводят в специально созданное поддельное окно авторизации, где злоумышленники перехватывают логин, пароль и код многофакторной аутентификации (MFA). Причём атаку сопровождает оператор-человек, который в реальном времени управляет процессом входа и может выбирать, какое именно подтверждение увидит жертва.
Особенно опасна эта кампания для сотрудников рекламных агентств, медиабайеров и администраторов рекламных аккаунтов. Их учётные записи нередко имеют доступ сразу к десяткам или сотням клиентских рекламных кабинетов, поэтому компрометация одного аккаунта может привести к значительным финансовым потерям.
Почему злоумышленники выбрали рекламные аккаунты
Рекламные кабинеты представляют для преступников особую ценность. Получив доступ к аккаунту агентства или рекламодателя, злоумышленники могут использовать уже существующий рекламный бюджет для продвижения собственных кампаний.
Кроме непосредственной кражи денег, скомпрометированный аккаунт может иметь дополнительную ценность на подпольном рынке. Старые рекламные кабинеты с хорошей историей расходов и отсутствием нарушений правил могут использоваться для запуска мошеннической рекламы или перепродаваться другим преступникам.
Таким образом, целью атаки становится не только пароль конкретного сотрудника. Злоумышленник пытается получить контроль над всей рекламной инфраструктурой, связанной с этой учётной записью.
Фальшивый ИИ-сервис выглядит вполне правдоподобно
Главная особенность кампании заключается в том, что жертве не показывают обычную страницу с сообщением «введите пароль». Сначала создаётся полноценный сайт, стилизованный под современный ИИ-сервис.
Например, поддельный портал может обещать пользователю:
- автоматический анализ рекламных кампаний;
- подготовку еженедельных Google Ads-отчётов;
- работу с MCC и связанными клиентскими аккаунтами;
- анализ расходов и показателя ROAS;
- оптимизацию рекламного бюджета;
- подключение рекламных аккаунтов Meta*, Google или TikTok.
Использование профессиональной терминологии делает страницу значительно убедительнее. Человек, работающий с рекламой каждый день, может увидеть знакомые аббревиатуры и решить, что перед ним новый специализированный инструмент на базе искусственного интеллекта.
Именно поэтому атака рассчитана не столько на неопытных пользователей, сколько на специалистов, которые привыкли регулярно подключать сторонние сервисы к своим рекламным кабинетам.
Новая приманка появилась после запуска Meta* Muse
Исследователи Island обнаружили, что злоумышленники быстро адаптируют свои сайты под актуальные события в мире ИИ. Одним из последних примеров стал поддельный сервис Muse Ads.
Meta* представила своего ИИ-агента Muse 8 сентября 2026 года. Уже 16 сентября появился сайт museads.ai, представлявший себя как рекламный ИИ-инструмент для работы с платными медиа.
Такой короткий промежуток времени показывает важную особенность современной фишинговой индустрии: преступникам больше не обязательно годами использовать один и тот же бренд. Они могут быстро создавать новые страницы после выхода популярного продукта, пока интерес пользователей к нему находится на пике.
Ранее та же инфраструктура использовалась для имитации рекламных сервисов ChatGPT, Gemini, Claude, Perplexity и Manus.
Атака Browser-in-the-Browser
Основной технический приём кампании называется Browser-in-the-Browser (BitB). Его идея заключается в создании поддельного окна браузера непосредственно внутри настоящей веб-страницы.
Для пользователя это выглядит примерно так: он нажимает кнопку «Connect», после чего на экране появляется окно авторизации Google, Meta*, Okta или другого сервиса. Внутри окна присутствует адресная строка, логотип настоящего поставщика и привычная форма входа.
Но существует принципиальная разница: это не отдельное окно браузера и не настоящий сайт поставщика. Это элемент самой вредоносной страницы, обычно реализованный с помощью HTML, CSS и JavaScript.
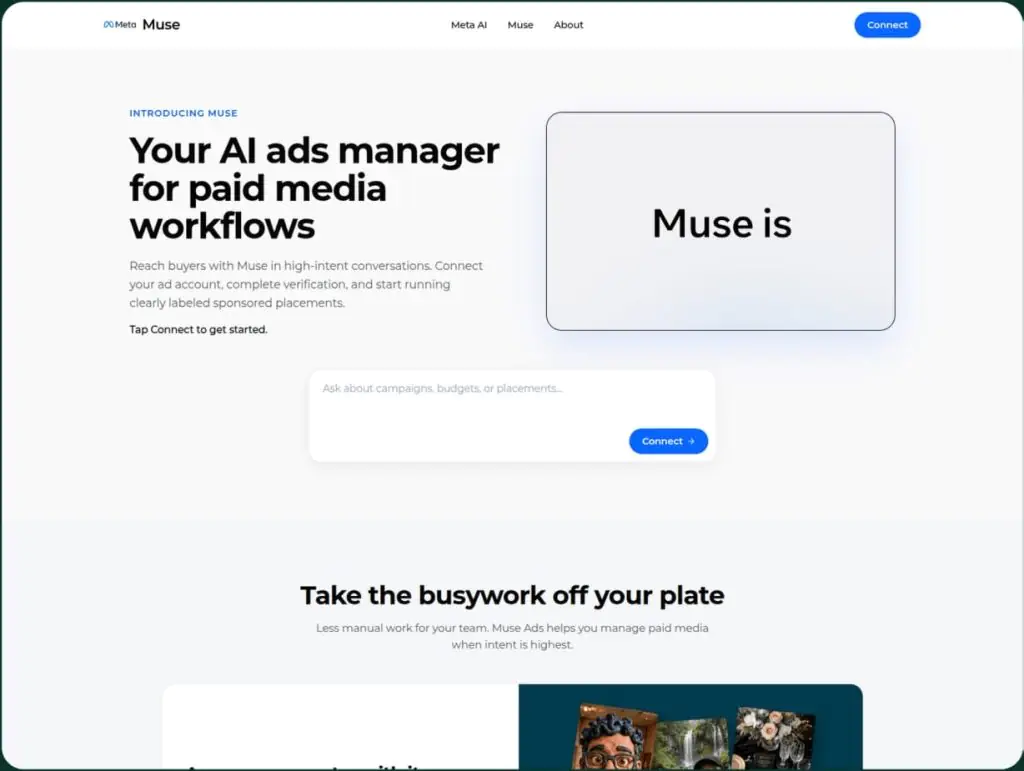
Поддельная рекламная страница Muse, побуждающая посетителей нажать на кнопку «Подключиться»
Источник: Island
Почему поддельное окно трудно заметить
Фишинговая страница старается максимально точно воспроизвести внешний вид настоящего окна авторизации. Пользователь видит знакомый логотип, адрес вроде accounts.google.com и стандартные поля для ввода данных.
Но настоящий адрес веб-страницы в браузере при этом остаётся адресом фишингового сайта.
Именно это является одним из ключевых признаков BitB-атаки. Злоумышленники рисуют внутри страницы собственную «копию браузера», а затем убеждают пользователя, что перед ним настоящее окно авторизации.
Исследователи отмечают, что такие окна имеют и технические ограничения. Например, настоящий popup браузера можно перемещать за пределы окна, а iframe или элемент страницы сделать этого не может. Поэтому внимательный пользователь может обнаружить подделку по поведению окна.
Злоумышленник контролирует вход в реальном времени
Особенно опасным элементом этой кампании является наличие оператора-человека. После начала авторизации злоумышленник может наблюдать за процессом и выбирать дальнейшие действия.
Оператор способен:
- попросить пользователя повторно ввести пароль;
- отклонить первый введённый пароль и заставить жертву попробовать ещё раз;
- запросить SMS-код или код приложения-аутентификатора;
- показать подтверждение входа через push-уведомление;
- запросить QR-код;
- удерживать пользователя на экране ожидания;
- завершить фишинговую сессию после получения необходимых данных.
Это позволяет атакующему адаптировать сценарий непосредственно под конкретную жертву. Если один способ MFA не сработал, оператор может попробовать другой доступный вариант.
Почему MFA не всегда спасает от такой атаки
Многофакторная аутентификация существенно повышает безопасность аккаунтов, но сама по себе не делает пользователя неуязвимым для фишинга.
В классической схеме злоумышленник может украсть пароль, но не знает второго фактора. В BitB-атаке преступник пытается получить оба элемента практически одновременно.
Например, пользователь вводит пароль в поддельное окно. Оператор тут же пытается использовать его на настоящем сайте. Настоящий сервис запрашивает второй фактор, после чего фишинговая страница показывает жертве соответствующее требование.
Пользователь вводит полученный код или подтверждает вход на смартфоне, а злоумышленник использует это подтверждение для реальной авторизации.
Поэтому MFA необходимо рассматривать как один из уровней защиты, а не как абсолютную гарантию безопасности.
Какие бренды используются в кампании
Исследователи обнаружили множество доменов и вариантов приманок. Среди них встречались страницы, имитирующие ChatGPT, Gemini, Claude, Perplexity, Manus и другие популярные ИИ-продукты.
Например, исследователи связывают с кампанией следующие домены:
manusmeta.im— март 2026 года;chatgpt-advertisement.com— март 2026 года;claude-ads.ai— апрель 2026 года;gemini-advertisers.com— май 2026 года;perplexity-beta.com— июнь 2026 года.
Важно понимать, что перечисленные домены являются примерами из исследования и не означают, что пользователь должен самостоятельно посещать их для проверки. Фишинговые инфраструктуры могут быстро менять домены, отключать старые страницы и создавать новые.
Это не только атака на ИИ
Исследователи установили, что обнаруженная инфраструктура значительно шире рекламных ИИ-сервисов. Та же платформа использовалась для других фишинговых сценариев.
В частности, специалисты обнаружили приманки, связанные с:
- возвратом денежных средств за рекламные услуги;
- подтверждением платежей;
- фальшивыми предложениями о работе;
- поддельными страницами известных компаний.
Среди других приманок упоминались Tesla, Louis Vuitton, Nike и Adecco. Это говорит о том, что перед нами не отдельный сайт, посвящённый краже рекламных аккаунтов, а более универсальная фишинговая платформа.
Одинаковая техническая инфраструктура
Несмотря на разные названия и оформление сайтов, исследователи обнаружили между ними общие технические признаки. В инфраструктуре используются Next.js и Socket.IO, а некоторые страницы размещаются через Vercel, тогда как серверная часть работает через Railway или Render.
Общие API и структура обмена данными позволили связать отдельные сайты в одну операцию.
Дополнительную информацию исследователям удалось получить благодаря неправильно настроенным публичным репозиториям GitHub, где оказались части исходного кода предыдущих версий платформы.
Таким образом, злоумышленники пытались скрыть свою инфраструктуру от жертв, но ошибки в настройке собственных ресурсов помогли специалистам восстановить связь между различными кампаниями.
Сколько жертв уже пострадало
Точное число успешно взломанных аккаунтов установить сложно. Однако исследователи обнаружили в Telegram-канале операторов сотни отправленных жертвами данных.
Это число не означает автоматически, что все эти аккаунты были успешно захвачены. Часть пользователей могла остановиться на ранней стадии атаки, ввести неверные данные или не завершить MFA-подтверждение.
Тем не менее сам факт наличия сотен отправленных данных показывает, что схема работает и способна привлекать пользователей.

Фишинговый поток
Источник: Island
Почему атака особенно опасна для агентств
Обычный пользователь может потерять доступ к одному рекламному аккаунту. У сотрудника рекламного агентства последствия могут быть значительно серьёзнее.
Одна учётная запись менеджера способна иметь доступ к рекламным кабинетам множества клиентов. Если злоумышленник получает такой аккаунт, он может попытаться:
- запустить собственные рекламные кампании за счёт клиента;
- изменить настройки существующих кампаний;
- получить доступ к платёжной информации;
- украсть связанные рекламные аккаунты;
- использовать доверенную историю аккаунта для мошеннической рекламы;
- перепродать доступ другим преступникам.
Поэтому компрометация аккаунта сотрудника агентства потенциально превращается в инцидент, затрагивающий сразу несколько компаний.
Как распознать Browser-in-the-Browser
Главный способ защиты — внимательно проверять реальное окно браузера, а не только изображённую внутри страницы адресную строку.
Подозрение должны вызвать следующие признаки:
- окно авторизации невозможно нормально переместить за пределы текущей страницы;
- адресная строка выглядит как часть дизайна сайта;
- настоящий адрес в верхней строке браузера не соответствует сервису, к которому выполняется вход;
- после нажатия «Connect» неожиданно появляется окно авторизации без обычного перехода на официальный домен;
- сторонний сервис требует пароль или MFA-код непосредственно внутри своего интерфейса;
- сайт появился недавно и распространяется преимущественно через рекламные или приглашения по электронной почте.
Как безопасно подключать рекламные аккаунты
Если сторонний сервис предлагает подключить Google Ads, Meta* Ads, TikTok Ads или другой рекламный аккаунт, нельзя ориентироваться только на внешний вид страницы.
Безопаснее самостоятельно открыть официальный сайт рекламной платформы в новой вкладке и выполнять авторизацию именно там. Если стороннему приложению действительно требуется доступ, OAuth-процесс должен происходить на официальном домене поставщика, а не внутри нарисованного окна.
Кроме того, перед выдачей разрешений следует проверить, какие именно права запрашивает приложение. Если сервис для аналитики просит возможности, которые явно не соответствуют его назначению, это серьёзный повод отказаться от подключения.
Что делать, если пароль уже введён
Если пользователь ввёл пароль на подозрительном сайте, недостаточно просто закрыть вкладку. Необходимо считать пароль скомпрометированным и как можно быстрее изменить его на официальном сайте соответствующего сервиса.
После этого следует:
- завершить активные сессии на всех устройствах;
- проверить историю входов и подозрительные устройства;
- проверить настройки MFA и резервные способы восстановления;
- удалить неизвестные приложения и OAuth-разрешения;
- проверить связанные рекламные аккаунты;
- проверить последние изменения рекламных кампаний;
- при необходимости обратиться в службу безопасности рекламной платформы.
Если на фишинговой странице был введён код MFA, реагировать нужно особенно быстро: злоумышленник мог использовать его практически сразу.
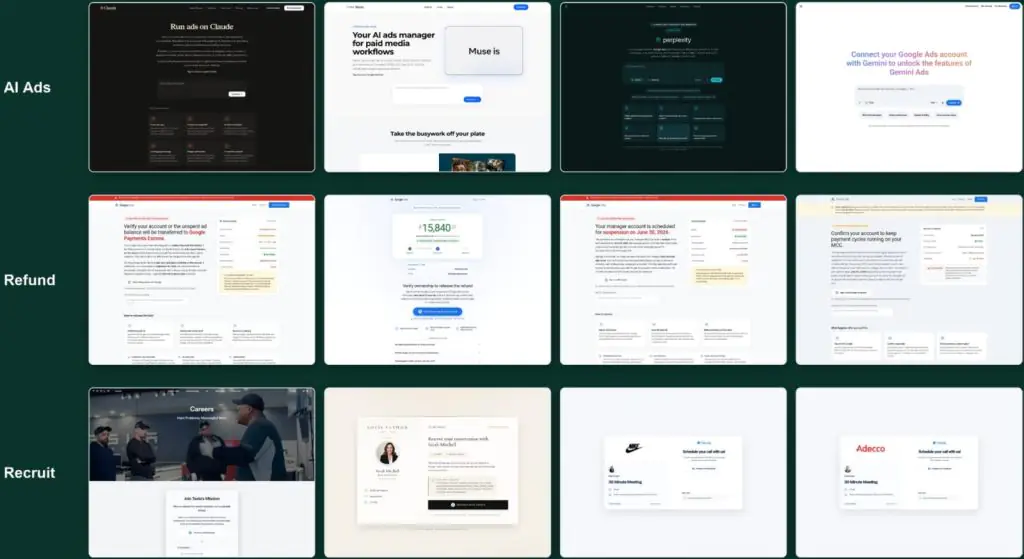
Некоторые приманки, использованные в кампании
Источник: Island
Почему ИИ стал идеальной приманкой для фишинга
Популярность ChatGPT, Gemini, Claude и других ИИ-сервисов создаёт для преступников огромный выбор правдоподобных сценариев.
Пользователь уже привык к тому, что новые ИИ-инструменты постоянно появляются и предлагают подключить Google, Microsoft, Meta* или другие аккаунты. Поэтому просьба «подключить рекламный аккаунт к новому AI-ассистенту» сама по себе больше не кажется подозрительной.
Кроме того, разработчики ИИ часто выпускают новые функции, экспериментальные сервисы и специализированные продукты. Это позволяет злоумышленникам создавать фишинговые страницы, которые трудно сравнить с каким-либо давно известным официальным интерфейсом.
Выводы
Новая фишинговая кампания показывает, как быстро киберпреступники адаптируются к популярности искусственного интеллекта. Вместо примитивной страницы с просьбой ввести пароль они создают полноценные сайты, которые выглядят как рекламные продукты ChatGPT, Gemini, Claude, Perplexity, Manus или Meta* Muse.
Главная опасность заключается в сочетании убедительной приманки с техникой Browser-in-the-Browser. Поддельное окно авторизации имитирует настоящий браузер и позволяет злоумышленникам собирать не только пароль, но и код MFA. При этом оператор может управлять атакой вручную в реальном времени.
Особенно привлекательными целями являются сотрудники рекламных агентств и владельцы аккаунтов с большим количеством связанных клиентов. Получение одной учётной записи способно дать преступникам доступ к значительным рекламным бюджетам.
Главное правило защиты остаётся простым: не следует вводить пароль и MFA-код в окно, если вы не уверены, что оно действительно принадлежит официальному сервису. При подключении стороннего приложения лучше самостоятельно открыть официальный сайт рекламной платформы и проверить адрес в настоящей адресной строке браузера.
Многофакторная аутентификация по-прежнему крайне важна, но её необходимо дополнять внимательностью пользователя, аппаратными ключами безопасности или passkeys там, где они доступны, минимальными правами OAuth-приложений и регулярным контролем активности рекламных аккаунтов.
Часто задаваемые вопросы
Это фишинговая техника, при которой злоумышленник создаёт внутри настоящей веб-страницы визуальную копию окна браузера. Внутри неё показывается поддельная форма входа, которая выглядит как страница Google, Meta*, Okta или другого сервиса.
Исследователи обнаружили фальшивые рекламные сервисы, имитирующие ChatGPT, Gemini, Claude, Perplexity, Manus и Meta* Muse. Кампания также использует другие фишинговые приманки, не связанные непосредственно с ИИ.
В зависимости от сценария атаки они могут получить логин, пароль, код MFA, информацию об устройстве и другие данные, необходимые для захвата аккаунта.
В этой атаке преступник пытается использовать пароль и второй фактор практически одновременно. Жертва сама вводит код MFA в поддельное окно, после чего оператор использует его для авторизации на настоящем сервисе.
Проверьте реальную адресную строку браузера. Если адрес отображается только внутри нарисованного окна, а сам браузер остаётся на неизвестном домене, это может быть Browser-in-the-Browser. Также подозрительно окно, которое нельзя перемещать за пределы страницы как обычное окно браузера.
В первую очередь сотрудники рекламных агентств, медиабайеры и администраторы рекламных аккаунтов. Их учётные записи могут иметь доступ к рекламным кабинетам сразу нескольких клиентов.
Нужно немедленно изменить пароль через официальный сайт сервиса, завершить активные сессии, проверить историю входов, настройки MFA, OAuth-разрешения и связанные рекламные аккаунты.
Нет. MFA значительно повышает безопасность и отключать её не следует. При возможности лучше использовать устойчивые к фишингу методы, такие как passkeys или аппаратные ключи безопасности.
Нет. Современные фишинговые платформы специально создаются так, чтобы выглядеть как полноценные коммерческие продукты. Проверять необходимо настоящий домен, происхождение сервиса и место, где происходит авторизация.