20–21 октября хакеры попытались воспользоваться критической уязвимостью GitLab в инфраструктуре разработки Alpine Linux, из-за чего проект с открытым исходным кодом перестроил свой сервер GitLab и сбросил все пароли из-за опасений возможного взлома.
Атаки были нацелены на CVE-2026-97229 — уязвимость с максимальным уровнем опасности, позволяющую удаленно выполнять код. В результате неоднократно происходили сбои в работе процессов GitLab, а некоторые попытки были близки к успеху.
Несмотря на то, что Alpine Linux не обнаружила доказательств того, что злоумышленники запускали код или вносили изменения в программные пакеты и релизы, компания не могла исключить возможность успешной компрометации из-за отсутствия журналов и записей об исходящих соединениях.
«Поскольку мы не можем исключить возможность выполнения кода, а доказательств, которые нам нужны для подтверждения этого, больше нет, мы пошли по более сложному пути и восстановили экземпляр GitLab с нуля», — объяснила команда Alpine Linux.
Alpine Linux — это небольшая, легковесная операционная система, которая широко используется в качестве основы для образов контейнеров Docker, на которых запускаются приложения и сервисы.
На их экземпляре GitLab размещены репозитории для разработки, проверки кода и задания непрерывной интеграции, в том числе рецепты сборки aports, используемые для создания пакетов программного обеспечения Alpine.
Это делает его ценной целью для атаки на цепочку поставок, поскольку вмешательство в их среду GitLab может повлиять на программное обеспечение, используемое в дальнейшем.
CVE-2026-97229 — это уязвимость максимальной степени опасности в компиляторе регулярных выражений Onigmo для CI/CD в GitLab, встроенном в Ruby, которая может позволить злоумышленникам без аутентификации выполнить произвольный код на сервере.
GitLab сообщил об уязвимости и 12 октября выпустил исправления, предупредив, что злоумышленники могут воспользоваться уязвимостью при определенных условиях, отправив специально созданное регулярное выражение в конфигурацию конвейера CI/CD.
Изначально Alpine установила GitLab 19.3.4 вместо исправленной версии 19.3.5. Последующее обновление до версии 19.3.6 также не устранило уязвимость, поскольку для исправления требовался патч для Ruby, который GitLab поставлял в составе официальных пакетов, но которого не было в пользовательском образе контейнера Alpine.
20 и 21 октября злоумышленник представил вредоносные конфигурации непрерывной интеграции, нацеленные на уязвимость, что привело к сбоям в работе восьми рабочих процессов. Четыре сбоя были частично успешными, но ни один из них не привел к полному отказу системы.
Команда Alpine Linux обнаружила, что злоумышленники скачали образ контейнера GitLab, что позволяет предположить, что они готовили атаку на цепочку поставок.
Проведя расследование, Alpine не обнаружила никаких изменений в коммитах, пакетах или релизах репозитория по состоянию на 27 октября. Кроме того, ключи подписи не могли быть раскрыты, поскольку они не хранятся на сервере GitLab.
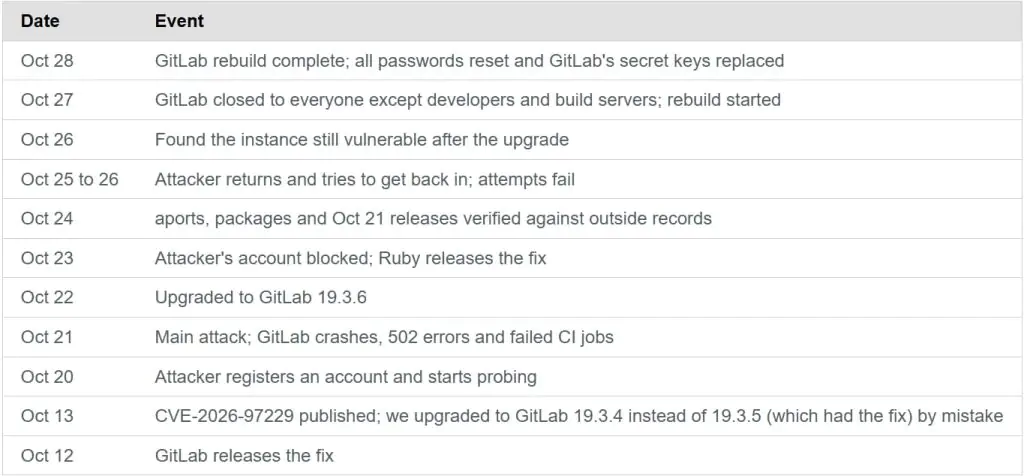
Хронология инцидента
Источник: Alpine Linux
Если эксплуатация уязвимости прошла успешно, потенциально раскрываемая информация включает в себя данные пользователей, хэши паролей, секреты двухфакторной аутентификации, секреты CI/CD, учетные данные для интеграции и конфиденциальное содержимое проекта, хотя факт компрометации вышеперечисленного не подтвержден.
Alpine рекомендует пользователям сбросить свои пароли GitLab и извлечь изображение alpinelinux / gitlab: 19.3.6, опубликованное 27 октября, которое содержит Ruby 3.3.13 и адреса CVE-2026-97229.