Вредоносная версия расширения Claude Code от Anthropic для VS Code распространялась через маркетплейс расширений Cursor в течение примерно 11 часов 29 октября, в результате чего до 5000 разработчиков подверглись воздействию вредоносного ПО, предназначенного для установки постоянных бэкдоров SSH.
Расширение использовало версию 2.1.313 и распространялось в период с 2:27 до 13:35 по тихоокеанскому времени.
Cursor — это редактор кода на базе искусственного интеллекта, созданный на основе Visual Studio Code (VS Code) с открытым исходным кодом от Microsoft, с поддержкой расширений VS Code. Расширение Claude Code от Anthropic позволяет использовать помощника по написанию кода на базе искусственного интеллекта непосредственно в совместимых редакторах, помогая разработчикам писать и отлаживать код с помощью инструкций на естественном языке.
Cursor утверждает, что Anthropic не разрабатывала вредоносное расширение, но не объясняет, как злоумышленники распространяли скомпрометированный пакет под именем Anthropic.
«Примерно между 14: 27 по Североамериканскому времени и 13: 35 по Североамериканскому времени сегодня на торговой площадке Cursor VS Code Extension стала доступна злонамеренно измененная версия расширения Claude Code от Anthropic», — предупредил Курсор.
«Расширение запускает вредоносный код, который пытается установить постоянный SSH-бэкдор».
Исследователи из Phorion и OpenSourceMalware обнаружили, что злоумышленники вставили вредоносный загрузчик JavaScript в начало файла расширения extension.js, оставив законный код расширения в остальном неизменным.
Вредоносный код запускается при загрузке расширения, не требуя взаимодействия пользователя с Claude Code.
После установки вредоносное расширение выполняет следующие действия на скомпрометированных системах:
- Собирает информацию о системе и пользователе, включая адрес электронной почты Git и публичный IP-адрес.
- Добавляет SSH-ключ, контролируемый злоумышленником, и пытается включить доступ по SSH и установить обратный туннель.
- Устанавливает постоянное подключение через macOS LaunchAgent или запланированное задание/скрипт запуска Windows, повторяя попытку подключения к туннелю примерно каждую минуту.
- Отправляет данные о хосте и статусе бэкдора на сервер злоумышленника по IP-адресу 134.209.82[.]225
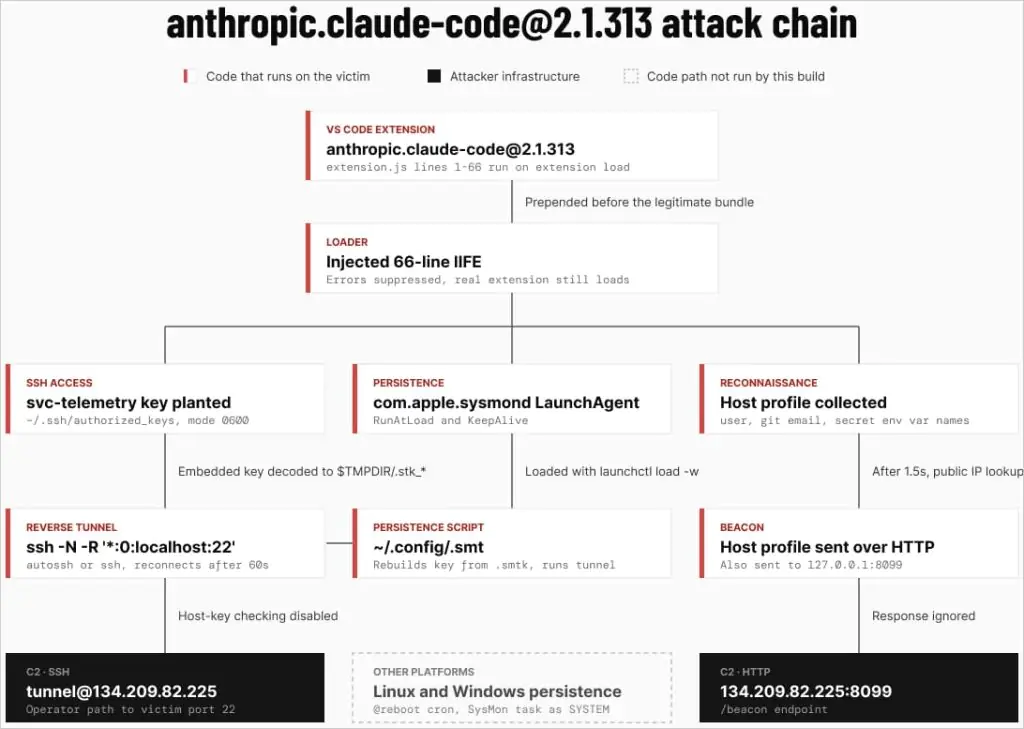
Цепочка атак
Источник: OpenSourceMalware
Однако, по данным Phorion, ошибки в коде вредоносной программы при настройке SSH, вероятно, не позволили злоумышленникам получить удаленный доступ ко многим затронутым системам Windows и macOS.
Из-за этих ошибок вредоносная программа не могла включить SSH на компьютерах, где он еще не был запущен, поэтому обратный туннель не мог обеспечить доступ к скомпрометированному устройству.
В macOS вредоносная программа пытается проверить, включен ли удаленный вход, с помощью команды systemsetup -getremotelogin, но запускает ее без прав администратора. Вместо того чтобы вернуть статус службы SSH, команда выдает ошибку, требующую прав администратора.
Поскольку вредоносное ПО пытается включить SSH только в том случае, если в выводе указано «Выкл.», оно полностью пропускает этап активации.
В Windows вредоносное ПО пытается установить и запустить сервер OpenSSH через PowerShell, но делает это через /bin/sh — оболочку Unix, которая недоступна в стандартных установках Windows. Из-за этого установка SSH не выполняется.
В обоих случаях вредоносное ПО может установить свои SSH-ключи, закрепиться в системе и попытаться создать обратный туннель. Однако если SSH-сервер уже не запущен, туннель не сможет обеспечить доступ к скомпрометированной машине.
Даже если бэкдор SSH не сработает, вредоносное ПО все равно отправит на сервер злоумышленника данные для разведки, включая имя пользователя, имя хоста, публичный IP-адрес, адрес электронной почты в Git и имена переменных среды, связанных с конфиденциальными учетными данными.
Однако скрипт не крадет учетные данные напрямую, что позволяет предположить, что злоумышленники намеревались получить доступ к конфиденциальным данным вручную после входа в систему через SSH-туннель.
Компания Cursor удалила вредоносное расширение и временно закрыла весь свой маркетплейс, чтобы проверить другие расширения и сменить все ключи доступа, прежде чем снова сделать его доступным.
Компания также обратилась к хостинг-провайдеру с просьбой отключить сервер злоумышленника, чтобы прервать как обратные SSH-соединения, так и передачу разведывательных данных.
По результатам внутреннего расследования компания Cursor заявила, что не обнаружила никаких доказательств того, что были затронуты какие-либо другие версии расширений или официальный дистрибутив.
Тем, кто загрузил пакет в период уязвимости, следует проверить наличие SSH-ключа svc-telemetry на своих компьютерах и, если уязвимость подтвердится, следовать инструкциям по устранению последствий от Cursor.
Затронутые уязвимостью компьютеры рекомендуется изолировать, изменить доступные секреты, аннулировать сеансы и восстановить пострадавшую среду из безопасных резервных копий.
Хотя в первоначальных сообщениях говорилось, что npm, Open VSX и Microsoft Visual Studio Code Marketplace также пострадали, позже было подтверждено, что единственным источником распространения вредоносного расширения был Cursor.
Однако многие вопросы, связанные с атакой на цепочку поставок, остаются без ответа, в том числе о том, как злоумышленники опубликовали вредоносное расширение от имени Anthropic на торговой площадке Cursor и были ли скомпрометированы системы Cursor или Anthropic во время инцидента.
BleepingComputer связался с компаниями Anthropic и Cursor, чтобы задать им вопросы об атаке, и обновит эту статью, если получит ответ.