Microsoft тестирует новую функцию Defender for Endpoint, которая автоматически изолирует скомпрометированные конечные точки, чтобы предотвратить попытки злоумышленников распространить свое влияние по сети.
Эта функция теперь доступна в режиме предварительного просмотра работает в рамках автоматического предотвращения атак — функции, предназначенной для сдерживания атак, ограничения их воздействия и предоставления службам безопасности дополнительного времени на устранение последствий.
Компрометированные конечные точки, которые автоматически изолируются, отключаются от сети, чтобы снизить риск дальнейшего воздействия, но при этом сохраняют подключение к службе Microsoft Defender для конечных точек, которая продолжает отслеживать устройство.
«Если есть подозрение, что устройство в вашей организации взломано, Microsoft Defender для конечной точки может автоматически изолировать его в рамках автоматического предотвращения атак», — заявили в Microsoft.
«Автоматическая изоляция помогает снизить риск дальнейшего воздействия на организацию, ограничить горизонтальное перемещение злоумышленников и предотвратить такие последствия, как кража данных и распространение программ-вымогателей.»
Автоматическая изоляция устройств работает только на подключенных рабочих станциях конечных пользователей, управляемых Microsoft Defender для конечных точек.
Как пояснили в Microsoft, операторы службы безопасности могут в любой момент снять ограничения после завершения расследования инцидента и снижения рисков.
Чтобы снять устройство с автоматической изоляции, выберите его в разделе «Список устройств» или откройте страницу устройства и выберите «Снять с изоляции» в меню действий.
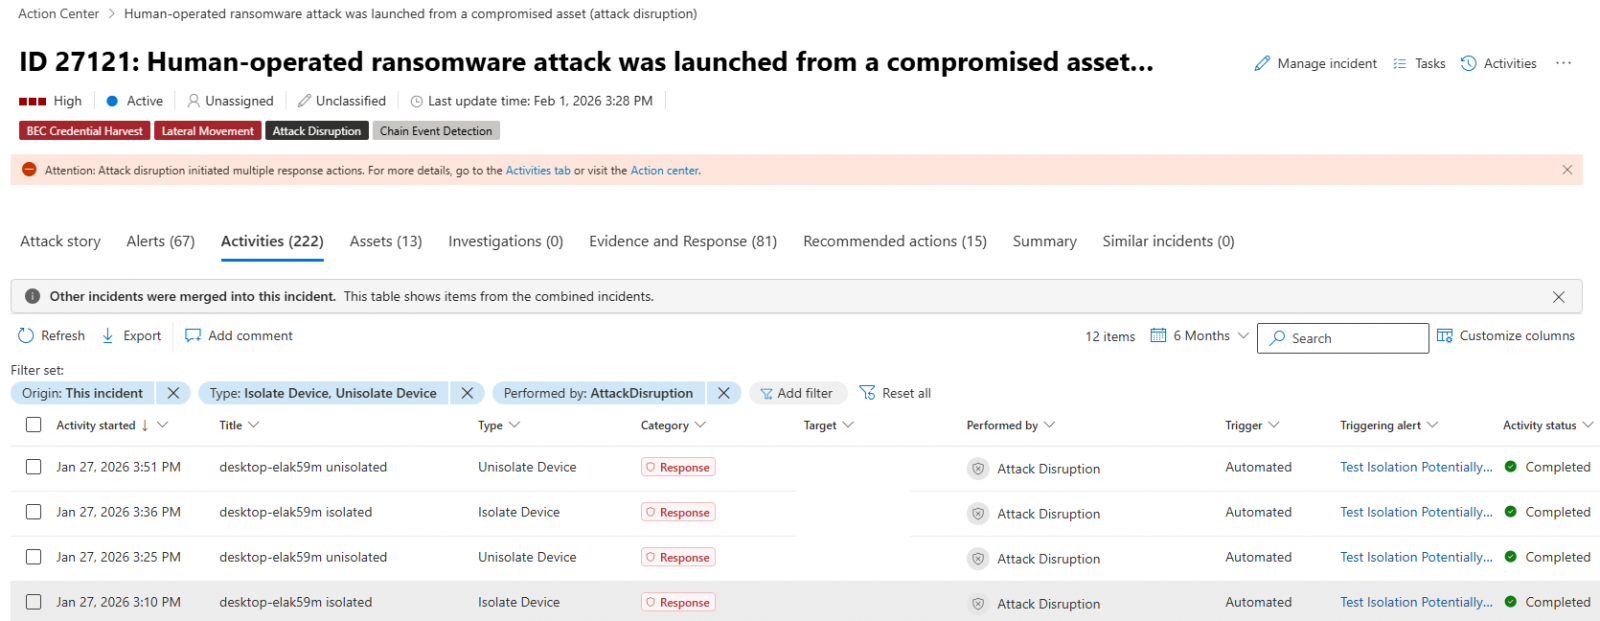
Автоматическая изоляция устройств в Defender для конечных точек (Microsoft)
Почти четыре года назад, в июне 2022 года, Microsoft также объявила, что администраторы могут вручную изолировать скомпрометированные неуправляемые устройства с Windows, отключив входящую и исходящую связь с подключенными конечными точками Defender for Endpoint.
В январе 2023 года Microsoft также начала тестировать поддержку изоляции устройств для Defender for Endpoint на подключенных устройствах с Linux. Эта функция стала общедоступной в октябре 2023 года.
В том же месяце стало известно, что Defender для конечных точек также может изолировать скомпрометированные учетные записи пользователей в рамках автоматического предотвращения атак, чтобы блокировать горизонтальное перемещение при атаках с использованием программ-вымогателей.
Совсем недавно компания Microsoft начала тестировать еще одну новую функцию для корпоративной платформы безопасности конечных точек Defender for Endpoint, которая автоматически блокирует трафик, поступающий на необнаруженные конечные точки Windows и исходящий от них, не позволяя злоумышленникам взламывать другие незащищенные устройства в сети.
Ранее в этом месяце была представлена еще одна предварительная версия Defender для конечных точек, которая позволит администраторам запланировать антивирусную проверку подключенных систем Linux с помощью портала Microsoft Defender, управляемой конфигурации mdatp в формате JSON или инструмента командной строки mdatp.
«Запланированное сканирование поддерживает ежедневное быстрое сканирование, быстрое сканирование по интервалам и еженедельное полное сканирование с возможностью выполнения с низким приоритетом, планированием в периоды простоя и случайным выбором времени запуска», — говорится в сообщении.