В рамках продолжающейся кампании по распространению вредоносного ПО используются SEO-оптимизированные репозитории GitHub, которые выдают себя за репозитории известных компаний-разработчиков программного обеспечения, чтобы продвигать ранее не описанный в документации инструмент для кражи информации под названием Rapuncel.
Компании LastPass и Delphos Labs выявили эту кампанию, которая, по их данным, выдает себя за репозитории менеджера паролей и как минимум 39 других компаний.
Помимо инструмента для кражи информации Rapuncel, репозитории содержат подписанный Microsoft драйвер ядра, который может отключить 145 антивирусных программ и продуктов для обнаружения и реагирования на конечных точках (EDR).
Цепочка атак начинается с того, что жертвы ищут LastPass Authenticator или другое популярное программное обеспечение и переходят по ссылкам на поддельные репозитории GitHub.
При нажатии на кнопку загрузки происходит серия перенаправлений на серверы доставки полезной нагрузки, где жертвы получают ZIP-архивы, размер которых увеличен до 148 МБ, чтобы обойти проверку безопасности.
Установщик в архивах представляет собой копию легитимного отладчика Microsoft Visual Studio CoreCLR, ‘vsdbg.exe,’ переименованного и настроенного на загрузку вредоносной DLL (vsdbg.dll). Установщик запускает программу Rapuncel infostealer, а также драйвер ядра Alinubx.sys, который используется для отключения антивирусного программного обеспечения.
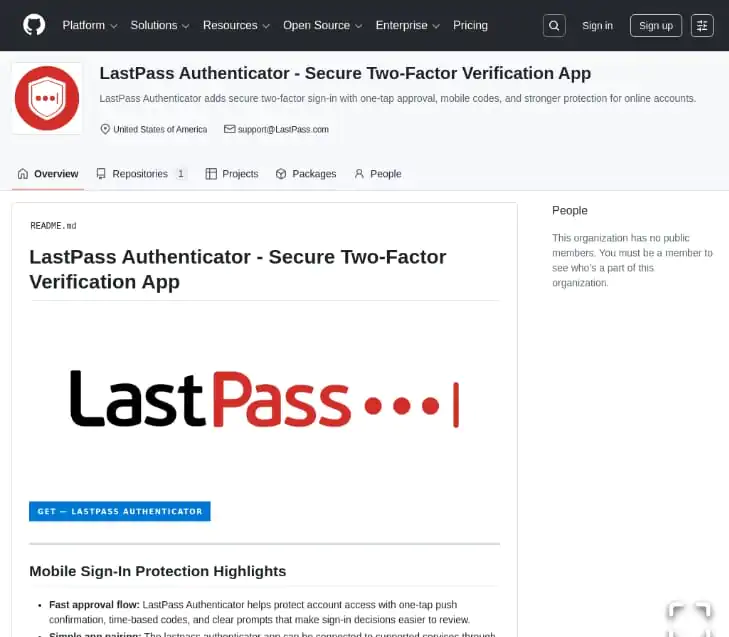
Вредоносная страница на GitHub
Источник: LastPass
Драйвер ядра замаскирован под компонент NVIDIA с именем nvfsflt64.sys и регистрируется как служба NvFsFilter.
По словам исследователей, драйвер действует как EDR-киллер и содержит жестко запрограммированный список из 145 антивирусных процессов и процессов EDR, которые он должен завершить.
«Драйвер вызывает ObOpenObjectByPointer с параметром AccessMode=KernelMode, что позволяет обойти обычный путь пользовательского режима SeAccessCheck при открытии дескриптора,» объясняет LastPass.
«Он запрашивает у ядра открыть процесс как код ядра, а затем завершает его. Вот почему он может обойти Protected Process Light (PPL) — защиту, на которую полагаются многие продукты безопасности, чтобы пережить действия администратора.
В настоящее время этот драйвер не включен в список уязвимых драйверов Microsoft, а тот, что использовался в кампании, подписан через цепочку Microsoft «Издатель совместимого с Windows оборудования».
Исследователи отметили, что Alinubx.sys содержит дополнительные возможности для скрытия файлов и реестра, внедрения DLL, перехвата драйверов и процессов, манипулирования трафиком и перенаправления портов, но в этой кампании они, судя по всему, не активированы.
Информационный похититель Rapuncel
После отключения защитного ПО на устройстве информационный похититель Rapuncel начинает красть данные с зараженного устройства.
Вредоносное ПО собирает следующую информацию:
- Учетные данные, сохраненные в 25 веб-браузерах
- Данные из 30 криптовалютных кошельков
- Учетные данные для входа в Discord, Steam и Telegram
- Содержимое диспетчера учетных данных Windows
- Документы, в названии которых есть слова «пароль», «семя», «кошелек» или «восстановление»
- Скриншоты со всех подключенных мониторов
- Подробная информация о системе
Чтобы обойти защиту от шифрования, связанную с приложениями Google, которая есть в Chrome, Edge и других браузерах, Rapuncel внедряет в приложение вспомогательную DLL и запускает собственную Elevation Service.
Украденная информация сжимается и загружается на внешнюю конечную точку по адресу ‘2.26.126[.]50‘ с помощью HTTP-запроса, отправленного по протоколу TCP.
Rapuncel сохраняется после перезагрузки в виде службы Windows, поэтому все средства защиты, которые активируются после перезагрузки, снова отключаются до запуска программы-вымогателя.
Компании LastPass и Delphos Labs с умеренной долей уверенности заявили, что Rapuncel является разновидностью BoryptGrab, а также обнаружили, что его загрузчик был создан с использованием криптографии Cruciferra PUROSANGUE.
Пользователям рекомендуется загружать программное обеспечение только с официальных сайтов, избегать сомнительных репозиториев на GitHub, а также пропускать или блокировать продвигаемые результаты поиска в Google.