Chrome получает новые средства защиты от мошенничества, которые используют Gemini для обнаружения мошеннических сайтов и предупреждают пользователей, когда они копируют подозрительные команды из атак ClickFix.
Эти изменения являются частью функции «Расширенная защита» в «Безопасном просмотре», которая, по утверждению Google, в десять раз повышает безопасность пользователей от фишинга, социальной инженерии, злоупотреблений с уведомлениями и других видов мошенничества по сравнению со стандартной защитой.
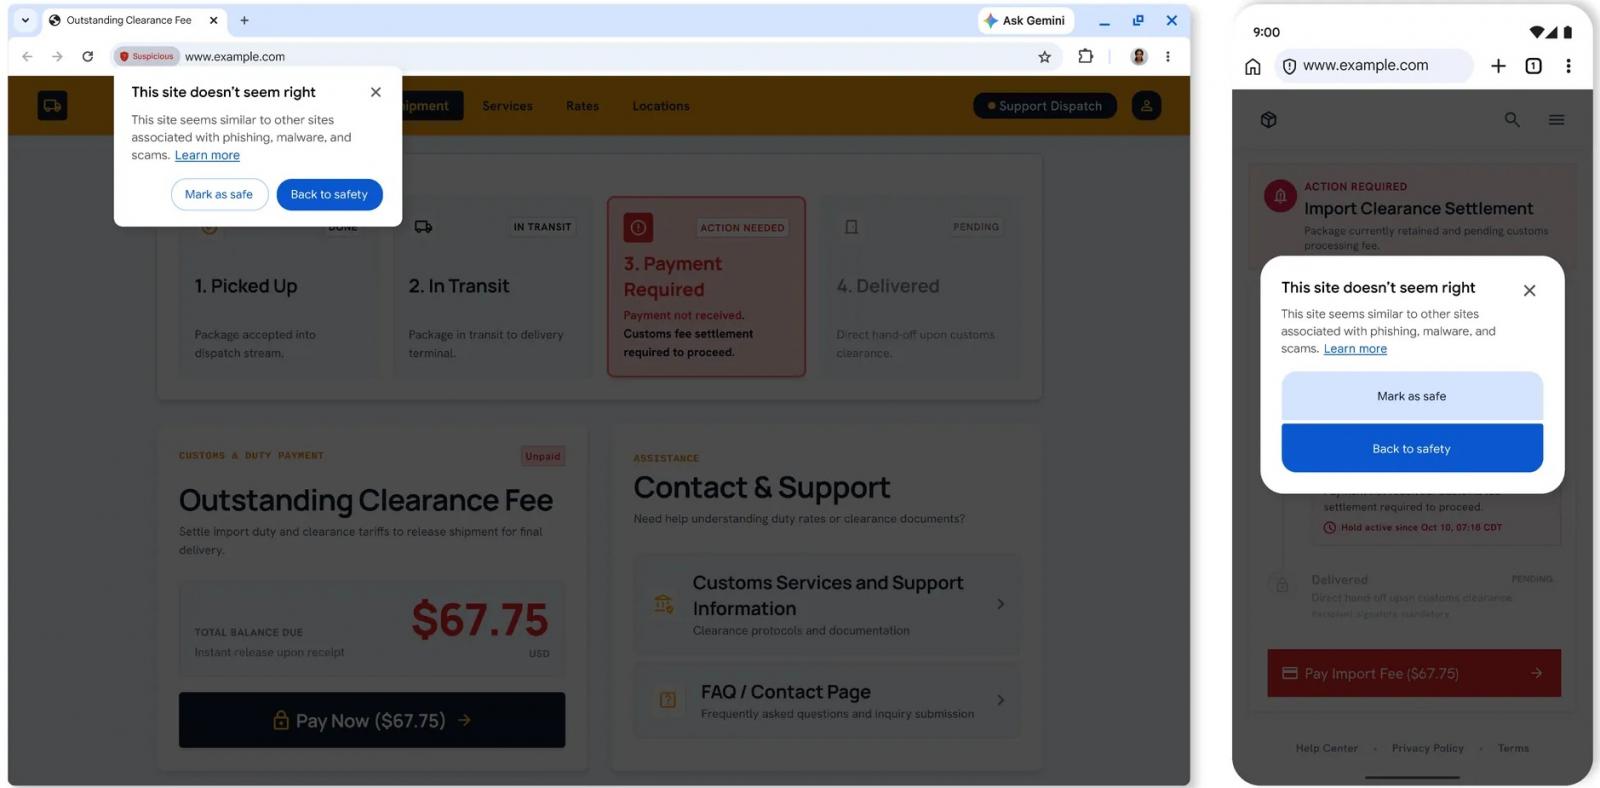
Chrome также добавляет новое предупреждение о «подозрительном сайте» для страниц, которые демонстрируют обманные схемы, но не достигли уровня достоверности, необходимого для отображения полностраничного красного предупреждения.
«Предупреждения о подозрительных сайтах уведомляют пользователей, когда на странице обнаруживаются признаки обмана, обычно ассоциируемые с известными вредоносными сайтами,» — объяснила компания.
«Благодаря такому подходу к пользовательскому интерфейсу предупреждений мы можем безопасно расширить охват и отображать большее количество защитных предупреждений.»
Gemini переходит от обнаружения мошенничества на устройстве к обнаружению на стороне сервера
Ранее Chrome использовал модель Gemini на устройстве для выявления мошеннических схем в сфере технической поддержки, но теперь для пользователей с расширенной защитой используется более мощная серверная модель.
Как пояснили в Google, модель анализирует такие сигналы, как бренд, представленный на странице, его назначение и вероятность того, что это мошенничество. Затем функция безопасного просмотра объединяет этот анализ с данными о репутации домена и другими сигналами безопасности.
«Chrome минимизирует объем данных, передаваемых на сервер, анализируя текст страницы только в том случае, если сайт с высокой долей вероятности является мошенническим», — отметили в Google.
«Всякий раз, когда содержимое страницы отправляется с устройства, оно обрабатывается в эфемерном режиме, то есть никогда не регистрируется, не сохраняется и не используется для обучения моделей».
Chrome теперь может перехватывать команды ClickFix
Расширенная защита также может определить, когда вы копируете подозрительную команду из мошеннического сайта ClickFix, который обычно обманом заставляет пользователей запускать вредоносные команды PowerShell или командной строки.
Если Chrome обнаруживает скрипт ClickFix, он удаляет из буфера обмена информацию, позволяющую идентифицировать личность, и отправляет ее в Безопасный просмотр для анализа. Если скрипт окажется опасным, Chrome выдаст предупреждение, прежде чем вы продолжите работу.