Исследователь безопасности Абдельхамид Насери (Abdelhamid Naceri), известный под псевдонимом Nightmare Eclipse, опубликовал очередную zero-day уязвимость, затрагивающую встроенный антивирус Microsoft Defender. Новый инструмент получил название BigDiskBuster и предназначен для блокировки обновлений антивируса.
В отличие от некоторых предыдущих уязвимостей исследователя, BigDiskBuster не предназначен непосредственно для получения прав администратора или выполнения произвольного кода с привилегиями SYSTEM. Его задача другая: не дать Microsoft Defender получать и устанавливать новые обновления платформы и сигнатур. В результате система может продолжать отображать антивирус как работающий, но его база обнаружения угроз перестаёт своевременно обновляться.
Исходная информация об уязвимости была опубликована BleepingComputer 22 сентября 2026 года. По словам исследователя, PoC пока содержит ошибки и требует доработки, однако сама концепция позволяет блокировать обновления Defender на поддерживаемых версиях Windows.
Ниже разберём, что представляет собой BigDiskBuster, чем он отличается от предыдущей уязвимости UnDefend и почему блокировка обновлений антивируса является серьёзной проблемой даже без получения злоумышленником привилегий SYSTEM.
Что такое BigDiskBuster
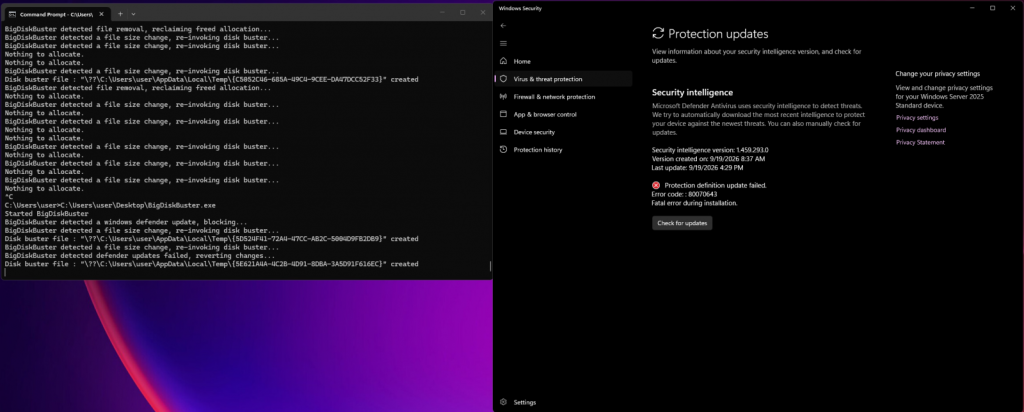
BigDiskBuster — это proof-of-concept, предназначенный для создания отказа в обслуживании (Denial of Service, DoS) механизма обновления Microsoft Defender Antivirus. Исследователь утверждает, что инструмент способен препятствовать установке как обновлений платформы Defender, так и обновлений security intelligence, то есть антивирусных сигнатур.
Исследователь опубликовал описание инструмента в сентябре 2026 года. По его словам, BigDiskBuster должен постоянно работать в фоновом режиме, чтобы препятствовать нормальному процессу обновления Microsoft Defender.
Это принципиально отличается от классической атаки, при которой злоумышленник пытается завершить процесс антивируса. В данном случае Defender может продолжать работать, сканировать файлы и отображаться в интерфейсе Windows Security как активный, однако получение новых компонентов защиты становится невозможным.
По имеющимся данным, PoC рассчитан на поддерживаемые версии Windows. При этом исследователь отдельно отметил, что текущая реализация является нестабильной и нуждается в переписывании.
Почему блокировка обновлений Defender опасна
Современный антивирус нельзя рассматривать исключительно как установленную программу. Его эффективность во многом зависит от постоянного обновления нескольких компонентов:
- сигнатур обнаружения вредоносных программ;
- облачных сведений о новых угрозах;
- компонентов антивирусного движка;
- платформы Microsoft Defender Antivirus;
- механизмов обнаружения и блокирования новых вариантов вредоносного ПО.
Если обновления перестают поступать, защита постепенно начинает отставать от актуальной картины угроз. В течение короткого времени это может быть практически незаметно, особенно если пользователь не запускает подозрительные файлы. Однако по мере появления новых вредоносных программ разрыв между актуальными и установленными механизмами обнаружения увеличивается.
Особенно опасен такой сценарий для компьютеров, где Microsoft Defender является единственным средством защиты. Если дополнительного EDR или другого антивирусного продукта нет, блокировка обновлений фактически означает постепенное снижение уровня защиты конечной точки.
Как работает атака
Подробности реализации BigDiskBuster пока ограничены опубликованным proof-of-concept. Поэтому не следует воспринимать описание PoC как полностью подтверждённый производственный эксплойт.
По опубликованным сведениям, инструмент отслеживает работу механизмов обновления Defender и вмешивается в процесс, необходимый антивирусу для получения и размещения новых файлов. В частности, обсуждается использование дискового пространства и файловых операций, из-за которых Defender не может нормально завершить обновление.
Идея заключается не в том, чтобы полностью отключить Microsoft Defender. Вместо этого злоумышленник создаёт ситуацию, при которой антивирус продолжает функционировать, но не способен получить свежие компоненты.
Подобная схема представляет интерес с точки зрения атакующего, поскольку отсутствие обновлений может быть менее заметным для пользователя, чем очевидное отключение антивирусной защиты.
BigDiskBuster и UnDefend: в чём разница
Новый инструмент имеет заметное сходство с ранее опубликованной уязвимостью UnDefend. Исследователь выпустил её в апреле 2026 года, также продемонстрировав возможность препятствовать получению обновлений Microsoft Defender.
Поэтому BigDiskBuster можно рассматривать как продолжение той же идеи: атаковать не сам механизм сканирования, а инфраструктуру, от которой зависит актуальность антивирусной защиты.
Однако технические детали и механизм работы двух инструментов различаются. В случае BigDiskBuster исследователь связывает атаку с блокированием операций обновления и использованием дискового пространства.
Для администратора практический результат в обоих случаях схож: Defender может оставаться запущенным, но его способность получать актуальные сигнатуры или компоненты оказывается нарушена.
Почему обычный пользователь может не заметить проблему
Одной из наиболее неприятных особенностей подобных атак является то, что пользователь не обязательно сразу увидит очевидное сообщение о взломе.
Windows Security может продолжать показывать, что Microsoft Defender Antivirus включён. Службы Defender могут работать, а уже установленные сигнатуры продолжать использоваться для проверки файлов.
Проблема возникает на следующем уровне: система больше не получает новые данные.
Например, если компьютер был обновлён вчера, антивирус может нормально обнаруживать угрозы, известные на момент вчерашнего обновления. Но если обновления заблокированы на несколько дней или недель, защита постепенно становится менее актуальной.
Таким образом, отсутствие сообщения «антивирус отключён» ещё не означает, что механизм защиты полностью исправен.
Какие обновления Microsoft Defender могут быть заблокированы
Microsoft распространяет для Defender несколько типов обновлений. В документации Microsoft отдельно указываются версии платформы, движка и security intelligence.
Например, в сентябре 2026 года для Microsoft Defender Antivirus выпускались обновления платформы и движка, а новые версии security intelligence распространяются регулярно.
Это важно, поскольку обновление сигнатур и обновление самой платформы — не одно и то же. Первая категория обеспечивает актуальную информацию о вредоносных объектах, а обновления платформы и движка могут исправлять ошибки, устранять уязвимости и менять внутреннюю логику работы защиты.
Серия zero-day уязвимостей Nightmare Eclipse
BigDiskBuster является очередным эпизодом продолжительной серии публикаций Nightmare Eclipse. С апреля 2026 года исследователь публикует различные уязвимости, связанные с Windows, Microsoft Defender и другими компонентами операционной системы.
Среди ранее опубликованных проектов фигурируют:
- BlueHammer — уязвимость, связанная с повышением привилегий;
- RedSun — ещё одна атака на Microsoft Defender;
- UnDefend — механизм блокирования обновлений Defender;
- RoguePlanet — уязвимость Defender, которую Microsoft впоследствии исправила;
- YellowKey и GreenPlasma — другие уязвимости Windows;
- MiniPlasma — уязвимость, связанная с повышением привилегий;
- ShieldBreak — очередная уязвимость Microsoft Defender;
- ShieldCrash — опубликованный в сентябре обход исправления ShieldBreak.
Microsoft уже исправила часть проблем, раскрытых исследователем. Однако BleepingComputer отмечает, что некоторые из опубликованных уязвимостей по-прежнему не имеют официального исправления.
Отдельно стоит отметить, что ShieldCrash и BigDiskBuster относятся к разным сценариям. ShieldCrash связан с попыткой обойти исправление предыдущей уязвимости Defender и получить доступ с высоким уровнем привилегий, тогда как BigDiskBuster ориентирован прежде всего на блокирование обновлений антивируса.
Почему атака на обновления может быть частью более сложной цепочки
Блокировка обновлений редко является конечной целью атаки. Для злоумышленника она может быть одним из этапов более крупной цепочки компрометации.
Сценарий может выглядеть следующим образом:
- злоумышленник получает первоначальный доступ к компьютеру;
- запускает механизм блокировки обновлений Defender;
- оставляет антивирус запущенным, чтобы не вызвать очевидного предупреждения;
- использует другие уязвимости или вредоносные инструменты;
- пытается сохранить присутствие в системе и получить дополнительные привилегии.
При этом наличие BigDiskBuster само по себе не означает, что компьютер был полностью скомпрометирован. Это важно учитывать при расследовании инцидентов: опубликованный PoC демонстрирует возможность нарушения работы обновлений, но не является доказательством того, что конкретная система подвергалась атаке.
Есть ли уже исправление Microsoft
На момент публикации этой информации Microsoft не выпустила отдельное официальное исправление именно для BigDiskBuster. BleepingComputer сообщил, что представитель Microsoft не успел предоставить комментарий по поводу новой DoS-уязвимости.
Поэтому установка обычных обновлений Windows не должна рассматриваться как гарантированное устранение именно этого сценария до появления официальной информации от Microsoft.
При этом поддерживать Windows и Microsoft Defender в актуальном состоянии всё равно необходимо. В частности, Microsoft регулярно выпускает новые версии платформы, движка и security intelligence. В документации компании также публикуются сведения об исправленных уязвимостях и изменениях Defender.
Что делать пользователям и администраторам
Пока отдельного исправления BigDiskBuster нет, основное внимание следует уделить контролю состояния Defender и обновлений.
- Убедитесь, что Windows получает актуальные обновления.
- Проверьте дату и версию последних обновлений Microsoft Defender.
- Не отключайте Tamper Protection без необходимости.
- Для корпоративных систем контролируйте состояние Defender централизованно.
- Следите не только за статусом «антивирус включён», но и за фактической актуальностью security intelligence и платформы.
- При подозрении на вмешательство в работу Defender проверьте журналы событий и активные процессы.
- Для критически важных инфраструктур используйте дополнительные средства мониторинга и EDR, если это соответствует архитектуре организации.
Особенно важно контролировать свободное место на системном диске. Если механизм BigDiskBuster действительно использует заполнение диска для препятствования обновлению, внезапное исчезновение свободного пространства одновременно с ошибками обновления Defender может быть одним из признаков проблемы. Однако один только низкий объём свободного места не является доказательством эксплуатации: аналогичное состояние может возникнуть из-за обычной работы Windows, журналов, временных файлов или пользовательских данных.
Как проверить состояние Microsoft Defender
Администратор Windows может проверить состояние Defender с помощью PowerShell. Например, базовую информацию о состоянии защиты можно получить командой:
Get-MpComputerStatusОсобое внимание стоит обратить на параметры, связанные с актуальностью антивирусных сигнатур и платформы. Также полезно проверить дату последнего обновления и наличие ошибок при попытке получения новых компонентов.
Для диагностики проблем с обновлением Defender в корпоративной среде следует дополнительно использовать централизованный мониторинг, поскольку единичная проверка одного компьютера не показывает состояние всей инфраструктуры.
Почему проблема особенно важна для корпоративных сетей
На домашнем компьютере задержка обновления Defender уже представляет риск, но в корпоративной сети последствия могут быть существенно серьёзнее.
Если один из компьютеров перестал получать обновления, это может стать слабым звеном при последующей атаке. Особенно важно учитывать рабочие станции, которые имеют доступ к файловым серверам, корпоративным приложениям, VPN, административным интерфейсам или другим внутренним ресурсам.
Централизованное управление позволяет обнаруживать такие ситуации раньше пользователя. Поэтому администраторам следует контролировать не только факт наличия Microsoft Defender, но и фактическое состояние его компонентов.
BigDiskBuster — это полноценный удалённый эксплойт?
Нет. По опубликованным сведениям, BigDiskBuster представляет собой локальный proof-of-concept для нарушения работы механизма обновления Defender. Сам по себе он не означает, что любой удалённый злоумышленник может через интернет заблокировать обновления Microsoft Defender на компьютере.
Для эксплуатации злоумышленнику необходимо добиться выполнения соответствующего кода на целевой системе. Поэтому наличие такой zero-day уязвимости не следует путать с удалённой уязвимостью, которую можно эксплуатировать непосредственно через интернет без предварительного доступа.
Что известно о масштабах эксплуатации
На момент публикации информации о массовой эксплуатации именно BigDiskBuster в реальных атаках нет. Речь идёт о публично опубликованном proof-of-concept.
Это важное отличие от некоторых других уязвимостей из серии Nightmare Eclipse. Например, ранее исследователи сообщали об использовании ряда связанных с Defender уязвимостей в реальных атаках.
Поэтому потенциальный риск BigDiskBuster следует оценивать отдельно от уже подтверждённых инцидентов, связанных с другими уязвимостями.
Конфликт исследователя с Microsoft
Публикация BigDiskBuster является частью продолжающегося конфликта между Nightmare Eclipse и Microsoft. Исследователь утверждает, что причиной публикации большого количества zero-day стало недовольство подходом Microsoft к обработке его сообщений об уязвимостях.
Microsoft ранее предупреждала о возможных юридических действиях в отношении лиц, которые занимаются вредоносной деятельностью и причиняют реальный ущерб клиентам компании.
При этом мотивы исследователя не меняют технической сути опубликованных уязвимостей. Для пользователей и администраторов важнее определить, какие версии программного обеспечения затронуты, существует ли исправление и какие меры защиты доступны.
Выводы
Новая zero-day уязвимость BigDiskBuster демонстрирует ещё один способ атаки на Microsoft Defender — не обязательно отключать антивирус или получать права SYSTEM, достаточно помешать ему получать свежие обновления.
Главная опасность заключается в том, что подобное вмешательство может быть менее заметным. Defender способен продолжать работать и сканировать файлы, одновременно используя устаревшие компоненты или сигнатуры.
На момент публикации отдельного исправления BigDiskBuster от Microsoft нет, а опубликованный PoC сам исследователь называет недостаточно доработанным. Поэтому пользователям не следует паниковать, но администраторам Windows-систем стоит уделить внимание контролю обновлений Defender.
Ситуация также показывает важность многоуровневой защиты. Microsoft Defender остаётся важным компонентом безопасности Windows, однако для критически важных систем одного индикатора «антивирус включён» недостаточно. Необходимо контролировать актуальность защитных компонентов, журналы событий и наличие признаков вмешательства в процесс обновления.
Часто задаваемые вопросы
BigDiskBuster — опубликованный proof-of-concept, предназначенный для блокирования обновлений Microsoft Defender Antivirus. Исследователь утверждает, что инструмент может препятствовать обновлению платформы и security intelligence.
Нет, его основная задача заключается не в непосредственном отключении антивируса, а в предотвращении получения новых обновлений. Defender при этом может продолжать работать.
Исследователь заявил, что текущий PoC работает на поддерживаемых версиях Windows. Однако независимое подтверждение всех заявленных версий и условий эксплуатации следует отличать от заявления автора PoC.
На момент публикации отдельного официального исправления Microsoft для BigDiskBuster не объявлено. Microsoft продолжает выпускать регулярные обновления Defender, поэтому системы необходимо поддерживать в актуальном состоянии.
BigDiskBuster относится к локальному сценарию атаки, а опубликованная информация не означает, что злоумышленник может удалённо заблокировать Defender через интернет без предварительного доступа к системе.
Потенциально да, поскольку блокировка обновлений снижает актуальность защиты. Однако наличие опубликованного PoC не означает автоматическую компрометацию компьютера.
В PowerShell можно выполнить команду Get-MpComputerStatus и проверить состояние защитных компонентов, дату обновления и связанные параметры Microsoft Defender Antivirus.
Оба проекта направлены на нарушение способности Defender получать обновления, но используют разные технические подходы. BigDiskBuster исследователь описывает как новый PoC, связанный с блокированием операций обновления и использованием дискового пространства.
На момент публикации подтверждений массовой эксплуатации именно BigDiskBuster нет. Опубликованный инструмент следует рассматривать как публичный proof-of-concept, а не как доказательство массовой атаки.
Первоисточники и дополнительные материалы
- GitHub — публикации исследователя и исходный код PoC
- Microsoft Learn — Microsoft Defender Antivirus releases
- Microsoft Security Response Center — критерии обслуживания безопасности Windows
Материал подготовлен на основе публикации BleepingComputer от 22 сентября 2026 года и дополнен сведениями из документации Microsoft и других открытых источников. Технические детали публичного proof-of-concept могут измениться после дальнейшей доработки инструмента или выпуска исправлений.