Microsoft напомнила клиентам, что со следующего месяца система аутентификации Entra ID будет лучше защищена от внешних атак с внедрением скриптов.
Компания впервые объявила о планах по защите входа в систему с помощью Entra ID от атак с внедрением скриптов в объявлении от ноября 2025 года.
Согласно обновлению центра сообщений, опубликованному в понедельник, Microsoft начнет применять дополнительные средства защиты Content Security Policy (CSP), которые будут разрешать использование скриптов только из доверенных доменов сети доставки контента (CDN) Microsoft при входе в систему с помощью Entra ID.
Внедрение должно завершиться к концу октября 2026 года, после чего все пользователи будут защищены от различных угроз безопасности при входе в систему, в том числе от межсайтового скриптинга, когда вредоносный код внедряется на веб-сайты для кражи учетных данных.
«Microsoft Entra ID повысит безопасность входа в систему, внедрив политику безопасности контента, которая с середины октября 2026 года будет блокировать внедрение внешних скриптов,» — заявили в компании. «Это изменение помогает защитить пользователей от таких угроз, как межсайтовый скриптинг (XSS), позволяя запускать только доверенные скрипты, размещенные на серверах Microsoft, во время аутентификации и блокируя неавторизованный или внедренный извне код».
Microsoft рекомендовала корпоративным клиентам отказаться от использования браузерных расширений и инструментов, которые внедряют код или скрипты на страницы входа, до вступления в силу новых изменений в CSP.
Компания также призвала их протестировать сценарии входа в систему до крайнего срока, который наступит в следующем месяце, чтобы выявить и устранить любые проблемы, связанные с инструментами для внедрения кода. ИТ-администраторы могут определить потенциальный ущерб, изучив процессы входа в систему в консоли разработчика браузера и поискав нарушения, которые отображаются красным текстом с подробной информацией о заблокированных скриптах.
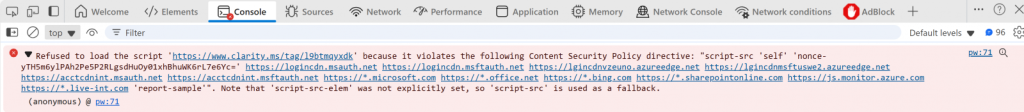
Нарушение политики CSP (Microsoft)
»Пользователи по-прежнему смогут входить в систему, даже если инструменты для внедрения неподдерживаемых скриптов перестанут работать. Это изменение включено по умолчанию в рамках обновления сервиса и не требует настройки клиента, — добавили в компании.
— Библиотека аутентификации Microsoft (MSAL) и потоки аутентификации на основе API не затронуты, поскольку принудительное применение CSP распространяется только на вход в систему через браузер с использованием login.microsoftonline.com.
— Это изменение является частью инициативы Microsoft Secure Future Initiative (SFI), о которой было объявлено после того, как в мае и июне 2023 года китайские хакеры взломали почтовые ящики Exchange Online десятков организаций и сотен частных лиц по всему миру.
В рамках той же инициативы Microsoft также отключила все элементы управления ActiveX в версиях приложений Microsoft 365 и Office 2024 для Windows и изменила настройки безопасности Microsoft 365, чтобы заблокировать доступ к файлам Office, SharePoint и OneDrive по устаревшим протоколам аутентификации.