GitLab выпустила исправления для уязвимости компилятора регулярных выражений с максимальной степенью опасности, которая позволяет удалённым злоумышленникам запускать произвольный код на уязвимых серверах.
Эта проблема безопасности отслеживается как CVE-2026-110264 и была обнаружена исследователем безопасности, использующим ник «joaxcar», в рамках программы GitLab HackerOne bug bounty.
CVE-2026-110264 связана с уязвимостью, вызванной переполнением целых чисел в компиляторе регулярных выражений GitLab — фоновом механизме, который анализирует и проверяет регулярные выражения в файлах конфигурации.
GitLab исправила уязвимость в версиях GitLab Community Edition (CE) и Enterprise Edition (EE) 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10, и 18.11.13 и предупредила пользователей о необходимости немедленного исправления своих экземпляров.
«GitLab устранила проблему, которая при определенных условиях могла позволить пользователю, не прошедшему проверку подлинности, выполнять произвольный код на сервере GitLab из-за переполнения целых чисел при компиляции специально созданного регулярного выражения», — сказали в компании.
«Мы настоятельно рекомендуем, чтобы все установки, на которых запущена версия, затронутая описанными ниже проблемами, были обновлены до последней версии как можно скорее. [..] GitLab.com уже запущена исправленная версия. Выделенные клиенты GitLab под управлением 19.3.5-internal0 и 19.4.2-internal0 или более поздней версии уже включают эти исправления и не нуждаются в принятии каких-либо действий. »
Сервер Shadowserver для отслеживания интернет-угроз теперь отслеживает более 2700 экземпляров GitLab Community Edition, размещенных в Сети, но не предоставляет никакой информации о том, сколько из них являются приманками или уже были защищены от атак.
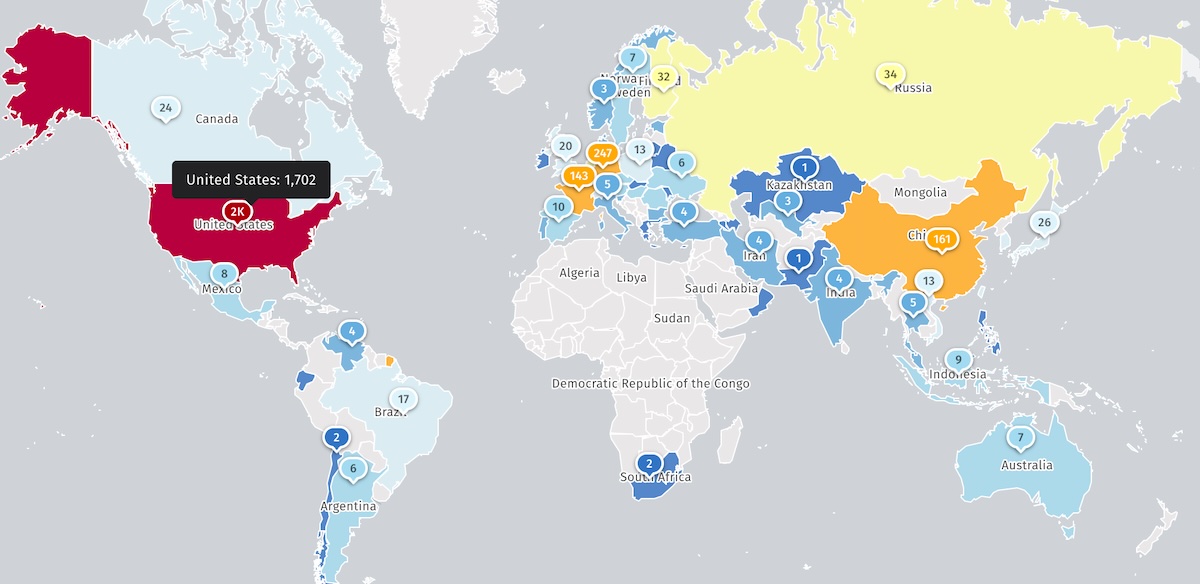
Экземпляры GitLab CE, доступные через Интернет (Shadowserver)
GitLab предупредил клиентов десять дней назад об очередной критической уязвимости, связанной с удаленным выполнением кода (CVE-2026-97229) с базовым показателем CVSS 10/10 в компиляторе регулярных выражений CI/CD, о которой сообщил тот же исследователь в области безопасности.
В прошлом месяце компания устранила еще одну критическую уязвимость GitLab CE/EE (CVE-2026-85706), которая позволяла злоумышленникам без аутентификации считывать конфиденциальные данные (например, учетные данные и другие секретные данные) с уязвимых серверов.
Днем позже Агентство по кибербезопасности и защите инфраструктуры США (CISA) добавило CVE-2026-85706 в свой список активно эксплуатируемых уязвимостей и обязало федеральные агентства защитить свои системы в течение трех дней.
С ноября 2021 года CISA выявила пять уязвимостей GitLab, которые использовались злоумышленниками, в том числе в атаках с применением программ-вымогателей.
Платформа DevSecOps от GitLab насчитывает более 30 миллионов зарегистрированных пользователей по всему миру и используется более чем 50% компаний из списка Fortune 100, включая Nvidia, T-Mobile, Lockheed Martin, Airbus и Goldman Sachs.