Для обеспечения безопасности производственных больших языковых моделей необходимо определенное место в приложении. Инструмент может проверять запрос пользователя, отображать полученные материалы, проверять ответ модели или ограничивать взаимодействие с инструментом. Важный вопрос заключается в том, что приложение делает с этим решением до того, как будут раскрыты данные или выполнено какое-либо действие.
Для команд, которым нужен специализированный интегрированный в приложение уровень среды выполнения, полезной отправной точкой станет Check Point AI Guardrails. Prisma AIRS и Cisco AI Defense подходят для корпоративного использования, если предъявляются более широкие требования к среде выполнения и тестированию. Amazon Bedrock Guardrails может стать практичным решением для команд, использующих сервисы AWS, а NVIDIA NeMo Guardrails подойдет разработчикам, которые хотят внедрить защитные механизмы в архитектуру своих приложений.
Эти семь вариантов принципиально отличаются друг от друга. Некоторые из них представляют собой коммерческие платформы безопасности, один — управляемый облачный сервис, а еще один — фреймворк с открытым исходным кодом. Прежде чем оценивать их возможности, следует четко определить их задачи.
Как были выбраны инструменты
У каждого инструмента есть задокументированная роль во время выполнения. Мы выделяем коммерческие платформы безопасности, управляемый облачный сервис и фреймворк с открытым исходным кодом, поскольку их функциональные обязанности различаются. Check Point лидирует в сравнении средств защиты, интегрированных в приложения; остальные позиции в рейтинге занимают корпоративные платформы и варианты с разным балансом управляемого сервиса и ответственности разработчиков.
Рекомендации основаны на официальных страницах продуктов и документации. Тестирование производительности не проводилось. Эта статья была подготовлена для проекта Check Point по созданию контента. Номера продуктов помогают ориентироваться и не являются независимыми оценками.
Краткий обзор параметров среды выполнения
| Инструмент | Тип продукта | Основное решение при покупке |
|---|---|---|
| Check Point AI Guardrails | Коммерческий уровень безопасности во время выполнения | Интеграция обнаружения в этапы работы приложения и агента |
| Prisma AIRS | Коммерческая платформа безопасности на основе искусственного интеллекта | Выберите область интеграции API или сети |
| Cisco AI Defense | Коммерческая платформа для проверки и запуска | Согласование тестирования приложений и защиты во время выполнения |
| HiddenLayer | Коммерческая платформа для обеспечения безопасности ИИ | Включение защиты во время выполнения в более широкую программу обеспечения безопасности моделей |
| NeuralTrust | Коммерческая платформа для контроля ИИ | Управление трафиком между моделями и инструментами |
| Amazon Bedrock Guardrails | Управляемый облачный сервис | Использование управляемых политик с необходимыми моделями и регионами |
| NVIDIA NeMo Guardrails | Платформа с открытым исходным кодом | Собственная конфигурация защитных механизмов и операции с приложениями |
1. Check Point AI Guardrails
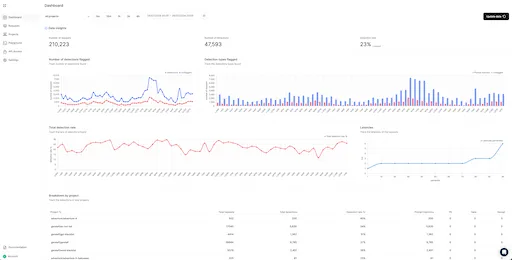
Рисунок 1 — Панель управления Check Point AI Guardrails
Check Point описывает AI Guardrails как уровень выполнения в рамках AI Agent Security, который также доступен отдельно. Guard API отслеживает взаимодействие с учетом таких проблем, как атаки с использованием подсказок, утечка данных, нарушение правил в отношении контента и рискованное поведение агентов. Приложения могут связывать политики с проектами и решать, как обрабатывать отмеченные взаимодействия.
Это решение хорошо подходит для случаев, когда разработчикам нужно специальное решение для обеспечения безопасности в рамках существующего рабочего процесса. Различие между обнаружением и применением крайне важно: вызывающее приложение или шлюз должны предоставить соответствующий контекст и реализовать ответ на полученный результат.
Используйте документацию AI Guardrails, чтобы проверить режим работы проекта, настройки политики и охват входных и выходных данных, а также этапов работы инструмента. При проектировании интеграции учитывайте конфигурацию ведения журнала и сохранение конфиденциальных запросов.
2. Palo Alto Networks Prisma AIRS
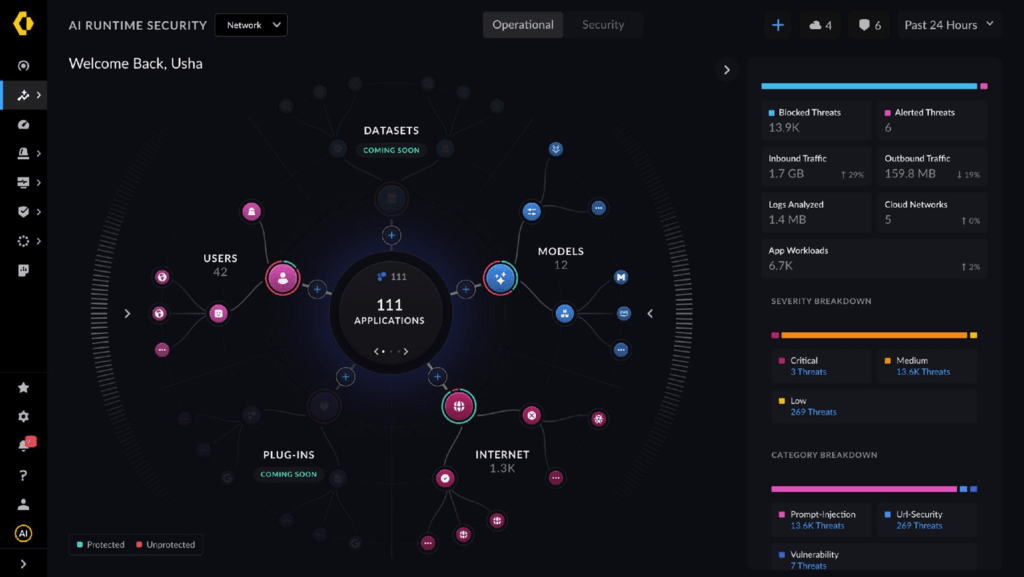
Рисунок 2 — Панель управления Prisma AIRS Runtime
Prisma AIRS актуальна в тех случаях, когда проверка во время выполнения является частью более широкой корпоративной архитектуры безопасности ИИ. Palo Alto Networks описывает проверку взаимодействия ИИ и предлагает соответствующие возможности тестирования. Это полезная точка отсчета для организаций, которые решают, где разместить общий элемент управления безопасностью для нескольких приложений.
Уточните, как будет осуществляться интеграция, прежде чем оценивать список функций. Вызов API, выполняемый приложением, и сетевое развертывание будут иметь разную видимость и по-разному реагировать на сбои. Уточните, какие части процесса извлечения данных и работы с инструментами может проверять предлагаемая конфигурация. Также определите, что происходит с потоковыми ответами: когда решение становится доступным, какая часть ответа уже может быть получена вызывающим абонентом и как фиксируется ограниченное взаимодействие для последующего анализа.
Более подробную информацию можно найти в официальной информации о продукте Prisma AIRS.
3. Cisco AI Defense
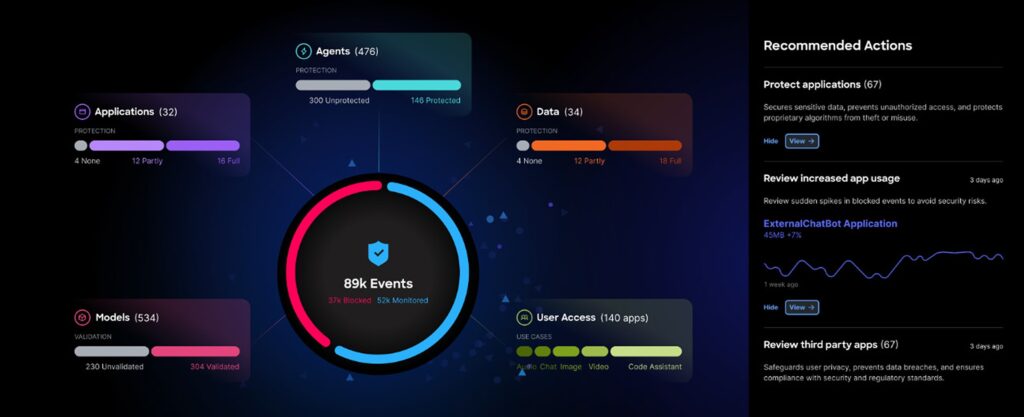
Рисунок 3 — Cisco AI Defense Interface
Cisco AI Defense обеспечивает проверку ИИ и защиту во время выполнения, что делает его подходящим решением, если команда по обеспечению безопасности приложений хочет, чтобы средства тестирования и контроля в производственной среде взаимодействовали друг с другом. Задокументированный спектр его применения включает угрозы, возникающие при взаимодействии с ИИ и агентными инструментами.
Наилучшим образом этот продукт подходит для организаций, готовых интегрировать его в процесс выпуска и эксплуатации. Используйте одно приложение с известным, безобидным тестовым сбоем и посмотрите, как политика меняет его поведение в условиях, приближенных к производственным. Затем протестируйте обычный трафик, который может привести к сбою. Подтвердите, что поддерживаются указанные среды, данные отправлены на проверку, а доказательства предоставлены группе реагирования на инциденты. В сообщении о событии, связанном с безопасностью, должно быть указано затронутое приложение и характер взаимодействия, а не просто обозначение изолированного риска.
Более подробную информацию можно найти в официальной информации о продукте.
4. HiddenLayer
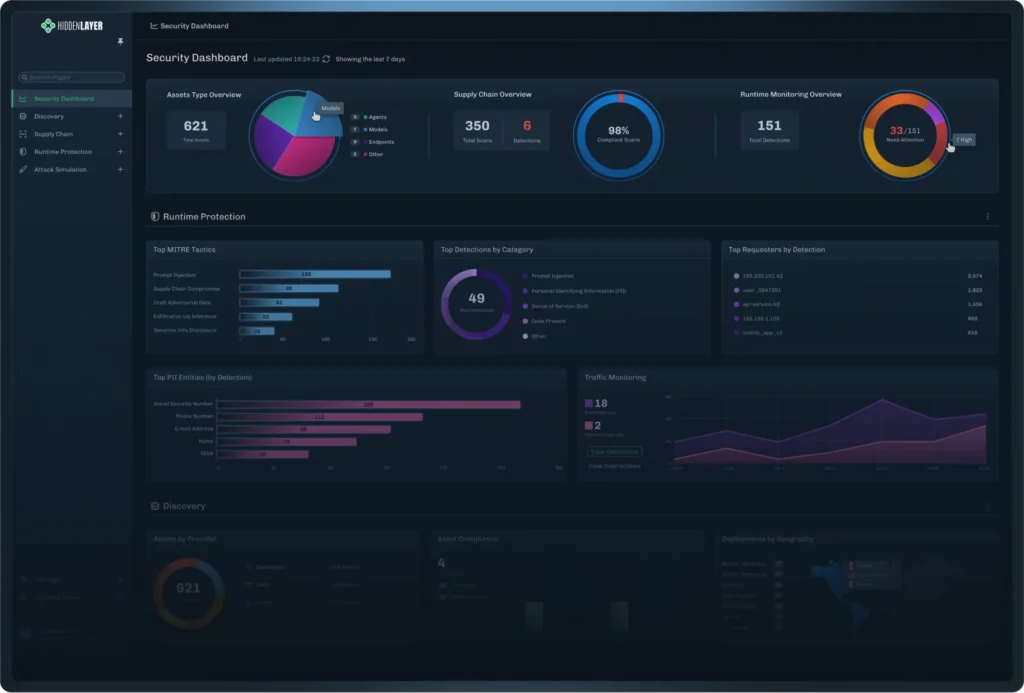
Рисунок 4. Платформа безопасности искусственного интеллекта HiddenLayer
HiddenLayer обеспечивает защиту во время выполнения в рамках более широкой платформы безопасности ИИ, которая также включает в себя обнаружение уязвимостей, проверку цепочки поставок и моделирование атак. Это особенно актуально, когда организация хочет обеспечить безопасность как жизненного цикла модели, так и приложений, использующих эти модели.
Принимайте взвешенное решение о покупке. Определите типы моделей и приложений, которые необходимо защитить, а затем выясните, какие возможности среды выполнения применимы к каждому из них. Протестируйте предлагаемый контроль на соответствие фактической структуре запросов и потоку данных, включая любую предварительную обработку и извлечение данных. Платформа с несколькими функциями обеспечения безопасности на основе ИИ может быть полезна для зрелой программы, но команде разработчиков все равно нужен четкий договор об интеграции и ответственный за эксплуатацию для каждого производственного контроля.
Пожалуйста, ознакомьтесь с официальной информацией о продукте для получения более подробной информации.
5. NeuralTrust
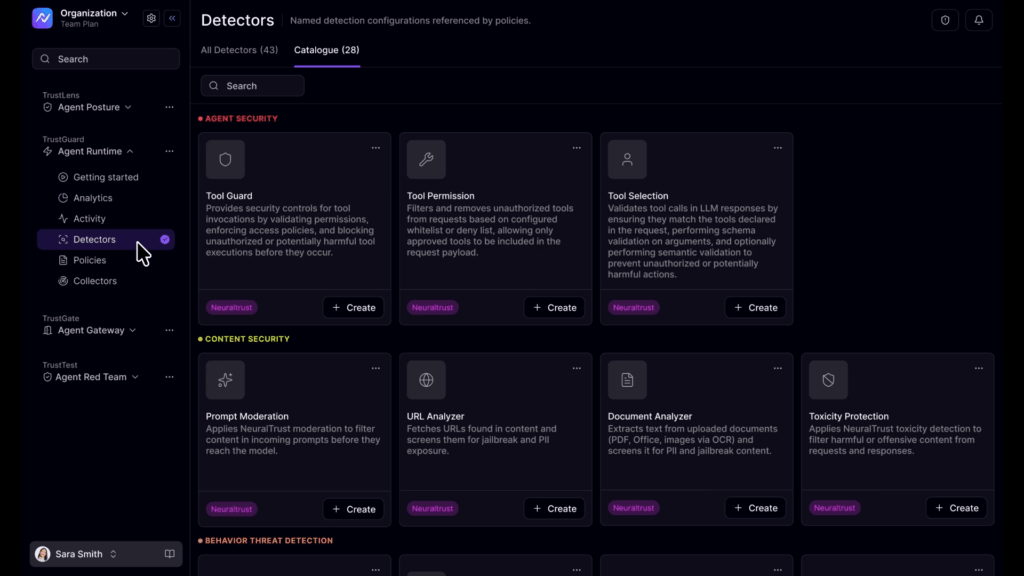
Рисунок 5 — Панель управления NeuralTrust
NeuralTrust подходит для команд, которые хотят, чтобы политика применялась на всех этапах взаимодействия с ИИ-приложениями, моделями, инструментами и данными. Платформа NeuralTrust представляет собой общий уровень управления с вариантами развертывания, которые могут соответствовать различным требованиям к инфраструктуре.
Такой подход делает маршрутизацию частью системы безопасности. Задокументируйте все конечные точки моделей и маршруты инструментов, которые должны быть защищены, включая резервные пути, используемые во время сбоев. Проверка концепции должна показать, что команды разработчиков не могут случайно обойти контроль, выбрав подключение к другому провайдеру. Также определите, как тестируются политики перед выпуском. Централизованная проверка может упростить управление, но при этом повышается ответственность за доступность, качество конфигурации и производительность приложения.
Более подробную информацию можно найти в официальной документации.
6. Защитные ограждения Amazon Bedrock
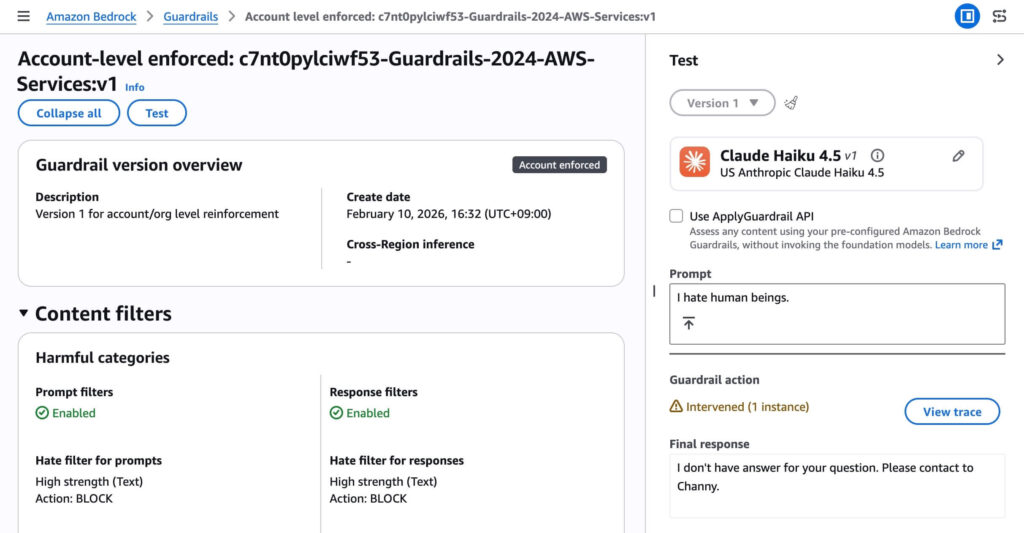
Рисунок 6 — Amazon Bedrock Guardrails
Amazon Bedrock Guardrails предоставляет управляемые политики для решения таких проблем, как вредоносный контент, запрещенные темы, конфиденциальная информация и «заземление». API ApplyGuardrail может оценивать предоставленный контент, выходя за рамки одного рабочего процесса Bedrock. AWS также предоставляет документацию по принудительному применению политик на уровне аккаунта и организации для поддерживаемого логического вывода Bedrock, что делает централизованное администрирование политик значимым фактором для сравнения.
У этого подхода есть ограничения. Возможность работы с несколькими аккаунтами не поддерживает автоматическую проверку обоснованности, а для предполагаемого развертывания необходимо проверить поддерживаемые регионы и предварительные требования к конфигурации. Авторизация приложений и последующие действия с инструментами по-прежнему требуют отдельного контроля. Bedrock — практичный выбор для тех, кому нужна инфраструктура политик, управляемая AWS, и кто может работать с конкретными функциями сервиса, которые будут использоваться.
Подробнее см. в официальной информации о продукте.
7. NVIDIA NeMo Guardrails
NeMo Guardrails — это платформа с открытым исходным кодом для внедрения защитных механизмов в диалоговые ИИ-приложения. NVIDIA предоставляет документацию по настраиваемым механизмам и путям интеграции приложений. Это актуально, когда команда разработчиков хочет напрямую контролировать то, как приложение обрабатывает входные и выходные данные, а также взаимодействие с пользователем.
Компромисс заключается в праве собственности. Фреймворк предоставляет команде строительные блоки, но команда должна сама спроектировать, развернуть, протестировать и эксплуатировать полученную систему. Не стоит оценивать фреймворк так, как если бы он включал в себя полностью управляемую корпоративную службу безопасности. Используйте его, когда инженеры могут поддерживать конфигурации и регрессионные тесты вместе с приложением. Подтвердите версии и функции, используемые при внедрении, и сделайте границу между поведением фреймворка и внешними службами безопасности видимой в архитектуре.
Подробнее см. в официальном репозитории GitHub.
Тестируйте весь путь запроса
Начните с карты приложения, на которой показаны пользовательский ввод, извлечение данных, логический вывод модели, постобработка и инструменты. На каждом этапе определите, каким данным можно доверять, какой элемент управления может их проверять и кто может санкционировать то или иное действие. Зачастую это позволяет выявить недостающие границы еще до начала демонстрации возможностей поставщика.
Используйте небольшой набор для оценки, содержащий обычные задачи, неоднозначные запросы и контролируемые атаки. Включайте в набор тестовые значения, которые выглядят как конфиденциальные, но не являются таковыми. Для приложения, выполняющего извлечение данных, включите в набор документ с нерелевантными инструкциями. Для приложения, использующего инструменты, укажите попытку выполнения действия, выходящего за рамки разрешений тестового пользователя. Зафиксируйте фактический результат, а не только то, сработал ли детектор.
Стриминг заслуживает отдельного тестирования. Система, которая проверяет окончательный ответ после его отправки, не может отозвать информацию, полученную пользователем. Определите, какой объем буферизации допускает приложение, что видит пользователь во время принятия решения и как обрабатываются прерванные ответы.
Также смоделируйте ситуацию, когда зависимость от системы безопасности недоступна. Команда разработчиков должна знать, что происходит в таких случаях: приложение останавливается, продолжает работу с ограниченной функциональностью или следует другой задокументированной политике. Такое поведение — это решение, принятое на уровне бизнеса и архитектуры, и его следует протестировать, а не полагаться на тайм-аут по умолчанию.
Сравните операционные расходы и страховое покрытие
Измеряйте дополнительную задержку в своей рабочей нагрузке, а не копируйте показатели, предложенные поставщиком. Учитывайте обычный размер запроса, контекст извлечения данных, ожидаемый параллелизм и выбранные политики. Затем проанализируйте время, необходимое для изучения взаимодействия, отмеченного как подозрительное, и безопасного изменения политики. Эти операционные затраты могут быть не менее важны, чем плата за каждый запрос.
Для выделенного уровня среды выполнения начните с Check Point AI Guardrails и сравните интеграцию приложений с Prisma AIRS, Cisco или NeuralTrust. Для более широкой программы обеспечения безопасности моделей используйте HiddenLayer. Если команда готова взять на себя больше работы по внедрению, сравните управляемый сервис Bedrock с фреймворком NeMo. Правильный выбор — тот, который обеспечивает необходимые ограничения в рамках операционной модели, которую команда может поддерживать.
Может ли система контроля гарантировать, что языковая модель никогда не выйдет из строя?
Такое сравнение не дает подобных гарантий. Рассматривайте системы контроля как часть системы, которая также ограничивает доступ к данным, определяет область действия учетных данных, проверяет запросы инструментов и фиксирует последующие действия. Полезный приемочный тест проверяет эти независимые границы, даже если модель или детектор выдают неожиданный результат.
Выводы
Безопасность больших языковых моделей (LLM) в производственной среде требует комплексного подхода. Недостаточно просто выбрать модель с хорошими защитными механизмами: необходимо контролировать весь путь обработки запроса — от пользовательского ввода и извлечения данных до ответа модели и выполнения действий через внешние инструменты.
Рассмотренные решения решают разные задачи. Check Point AI Guardrails, Palo Alto Networks Prisma AIRS, Cisco AI Defense, HiddenLayer и NeuralTrust ориентированы на различные сценарии корпоративной защиты ИИ. Amazon Bedrock Guardrails предлагает управляемые средства контроля в экосистеме AWS, а NVIDIA NeMo Guardrails предоставляет разработчикам открытый фреймворк для создания собственных защитных механизмов.
Универсального решения, которое одинаково хорошо подойдёт всем организациям, нет. При выборе необходимо учитывать архитектуру приложения, используемые модели, требования к конфиденциальности, способы интеграции, стоимость эксплуатации и возможности команды сопровождать систему. Коммерческая платформа может упростить централизованное управление, тогда как открытый фреймворк обеспечивает большую гибкость, но требует дополнительных инженерных ресурсов.
Перед внедрением следует проверить выбранный инструмент на реальных сценариях использования. Особое внимание нужно уделить попыткам prompt injection, утечке конфиденциальных данных, обходу ограничений, несанкционированным вызовам инструментов и обработке потоковых ответов. Важно оценивать не только факт обнаружения угрозы, но и то, что приложение действительно делает после срабатывания защиты.
Также необходимо заранее определить поведение приложения при недоступности защитного сервиса. В зависимости от критичности системы оно может прекращать обработку запроса, переходить в ограниченный режим или использовать другой заранее проверенный сценарий. Такое поведение должно быть частью архитектуры безопасности, а не случайным результатом тайм-аута.
Главный вывод: инструменты защиты LLM следует рассматривать как один из уровней общей системы безопасности, а не как гарантию отсутствия уязвимостей. Надёжная архитектура должна сочетать проверку входных и выходных данных, ограничение прав доступа, контроль вызовов инструментов, защиту секретов, журналирование и регулярное тестирование. Только такой подход позволяет безопасно использовать возможности генеративного ИИ в производственных приложениях.
Часто задаваемые вопросы
Это платформы, сервисы и программные библиотеки, которые помогают контролировать взаимодействие с большими языковыми моделями. Они могут обнаруживать попытки prompt injection, проверять входные запросы и ответы, выявлять потенциальную утечку конфиденциальных данных, ограничивать опасный контент и контролировать действия ИИ-агентов.
В производственной среде модель может обрабатывать пользовательские данные, обращаться к внутренним документам, вызывать API и запускать автоматизированные процессы. Без дополнительных ограничений злоумышленник или ошибочный запрос могут привести к раскрытию информации, выполнению неразрешённых действий или нарушению бизнес-процессов.
Выбор зависит от инфраструктуры и требований проекта. Check Point AI Guardrails стоит рассмотреть для интеграции проверок безопасности в работу приложения и ИИ-агента. Prisma AIRS и Cisco AI Defense подходят для оценки корпоративных платформ защиты. HiddenLayer ориентирован на более широкую программу безопасности ИИ, а NeuralTrust позволяет централизованно контролировать взаимодействие моделей, инструментов и данных. Amazon Bedrock Guardrails удобен для проектов на AWS, а NVIDIA NeMo Guardrails — для команд, которым нужен настраиваемый фреймворк с открытым исходным кодом. Окончательное решение следует принимать после практического тестирования.
Коммерческие платформы обычно предлагают готовые сервисы и средства управления, но их возможности, интеграции и условия лицензирования различаются. NVIDIA NeMo Guardrails предоставляет открытый фреймворк, который разработчики могут адаптировать под архитектуру приложения. При этом команде приходится самостоятельно отвечать за настройку, развёртывание, тестирование и сопровождение защитных механизмов.
Нет. Ни один отдельный инструмент не гарантирует полного отсутствия ошибок, уязвимостей или нежелательного поведения модели. Защитные механизмы могут снижать риски, но должны дополняться ограничением доступа к данным, проверкой полномочий, контролем инструментов, мониторингом и регулярными тестами безопасности.
Prompt injection — это попытка повлиять на поведение модели с помощью специально сформулированных инструкций, которые могут поступать от пользователя, из документов, веб-страниц или результатов поиска. Такие инструкции способны побуждать модель игнорировать исходные ограничения или раскрывать информацию. Для защиты необходимо разделять доверенные инструкции и недоверенные данные, проверять действия модели и ограничивать её реальные полномочия.
Не всегда. Если приложение использует RAG, подключается к внешним источникам или позволяет агенту вызывать инструменты, угрозы могут возникать на промежуточных этапах. Поэтому нужно учитывать извлечённые документы, аргументы вызовов инструментов, обращения к API и действия, которые выполняются после ответа модели.
При потоковой генерации приложение может передавать пользователю ответ по частям, ещё до завершения работы модели. Если проверка выполняется только после формирования всего текста, конфиденциальная или запрещённая информация может успеть попасть к пользователю. Необходимо определить, какие данные разрешено передавать до завершения проверки и требуется ли буферизация отдельных фрагментов ответа.
Поведение нужно определить заранее с учётом критичности приложения. В одном случае безопаснее остановить запрос, в другом — продолжить работу в ограниченном режиме без доступа к чувствительным данным и опасным инструментам. Автоматическое отключение проверок ради доступности приложения может создать дополнительный риск.
Следует провести пилотное тестирование на типичных запросах, неоднозначных сценариях и контролируемых попытках атаки. Нужно проверить обнаружение prompt injection, защиту конфиденциальных данных, ограничения вызовов инструментов, ложные срабатывания, задержку обработки и работу при отказах зависимостей. Результаты следует оценивать по фактическому поведению приложения, а не только по отчётам детектора.
Необходимо измерять дополнительную задержку на реальной нагрузке, включая типичный размер запросов, объём контекста, параллельность и используемые политики. Также важно учитывать стоимость запросов, влияние проверок на пользовательский опыт, количество ложных срабатываний и время, необходимое специалистам для расследования подозрительных событий.
Да. Многоуровневая защита может объединять проверку запросов, контроль доступа к данным, анализ ответов, ограничение действий агентов и централизованное журналирование. Однако необходимо избегать дублирования проверок без практической пользы, учитывать суммарную задержку и убедиться, что запросы нельзя направить в обход защитного слоя через альтернативный API или маршрут.
Важнее соответствие инструмента реальным угрозам и архитектуре приложения. Большой список функций не гарантирует, что система сможет контролировать нужный участок рабочего процесса. Предпочтительно решение, которое можно корректно интегрировать, протестировать, наблюдать и поддерживать в эксплуатации.