Более 17 000 поддельных репозиториев на GitHub распространяют вредоносное ПО SmartLoader после того, как в начале этого месяца возобновилась кампания FakeGit, направленная на распространение программы для кражи информации StealC.
Оператор использует в основном одноразовые учетные записи, но исследователи выявили по меньшей мере 700 учетных записей, которые, судя по всему, принадлежат реальным разработчикам.
В вредоносных репозиториях используются убедительные инструкции в файле README с кнопкой загрузки, которая ведет на ZIP-архив, содержащий исходный вредоносный код SmartLoader, используемый для распространения других вредоносных программ.
Хотя подобная активность с использованием различных вредоносных программ наблюдалась как минимум с января, термин FakeGit стал ассоциироваться с этой операцией в июле, когда исследователи из компании Island, специализирующейся на корпоративных браузерных платформах, опубликовали отчет о 7600 поддельных репозиториях на GitHub, распространяющих вредоносное ПО SmartLoader.
В то время на Island отметили, что 800 вредоносных репозиториев маскировались под навыки искусственного интеллекта или серверы MCP, которые фигурировали в публичных реестрах и каталогах ИИ.
В новом отчете исследователей из Apiiro, платформы для обеспечения безопасности цепочек поставок программного обеспечения, говорится, что FakeGit возобновил свою активность 4 октября и теперь использует 17 610 репозиториев на GitHub.
Всего за 34 часа FakeGit осуществил более 13 000 репозиций, достигнув максимума в 2 999 в час.
«В отобранных нами коммитах 97% касались только README, а 88% указывали на кнопку “Загрузить” в ZIP-файле, который устанавливает SmartLoader», — говорит Апиро.
«Никому не нужно было создавать ни одного нового репозитория. Флот уже был там. Его просто перенацелили», — добавили исследователи.
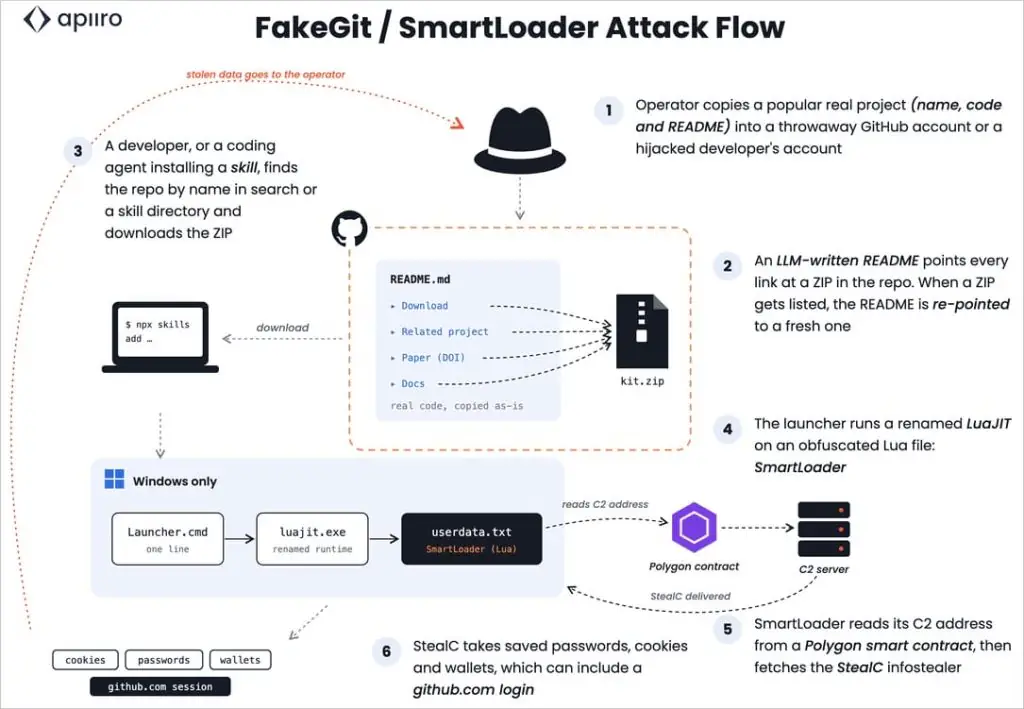
Поток атак FakeGit
Источник: Apiiro
Как FakeGit выжил
По мнению исследователей, причина выживания FakeGit заключается в том, что удаление репозиториев основано на списках, которые охватывают лишь часть вредоносных репозиториев.
Кроме того, заблокированные полезные файлы и резервные копии остаются доступными, поэтому злоумышленники могут просто изменить ссылки для скачивания, сохраняя активными те же репозитории.
“71% парка отсутствовал в URLhaus до нашего отчета, а список блокировок DNS на уровне домена не может заблокировать один файл на GitHub, не блокируя GitHub”, — объясняет Апиро.
Исследователи обнаружили вредоносные архивы в форках, старых файлах, активах выпуска, вложениях выпуска и отдельных репозиториях для загрузки, что делает удаление одной ссылки за раз неэффективным.
“Удалите один файл, и оператор сможет направить приманку на запасную копию: форк, старый ZIP-файл, ресурс для выпуска или проблемное вложение”, — сказали исследователи.
Исследователи Apiiro рекомендуют пользователям проверять владельца репозитория. Кроме того, источником для установки AI skills и серверов MCP должны быть официальные реестры или репозитории поставщиков.
При подозрении на выполнение SmartLoader пользователям следует рассматривать инцидент как потенциальную компрометацию учетной записи GitHub, отозвать активные сеансы и токены доступа и перейти к ключам доступа.