Хакеры используют легитимные перенаправления результатов поиска Bing в качестве URL-адресов для кликов в поисковой рекламе Google, чтобы направлять пользователей на поддельные установщики Claude, которые проводят атаки ClickFix.
Технология, получившая название «Adception» от исследователей безопасности из Push Security, по-видимому, предназначена для обхода проверок безопасности рекламы путем использования доверенного домена Bing в качестве места назначения рекламы, прежде чем перенаправлять жертв через скомпрометированный веб-сайт на страницу загрузки вредоносного по.
В атаке также используется многоуровневая маскировка, чтобы сканеры безопасности и посетители, которые напрямую переходят по вредоносным URL-адресам, не видели полезную нагрузку.
Согласно отчету, опубликованному Push Security, кампания была обнаружена после того, как исследователи выявили вредоносную рекламу в Google, нацеленную на пользователей, которые искали «claude mac».
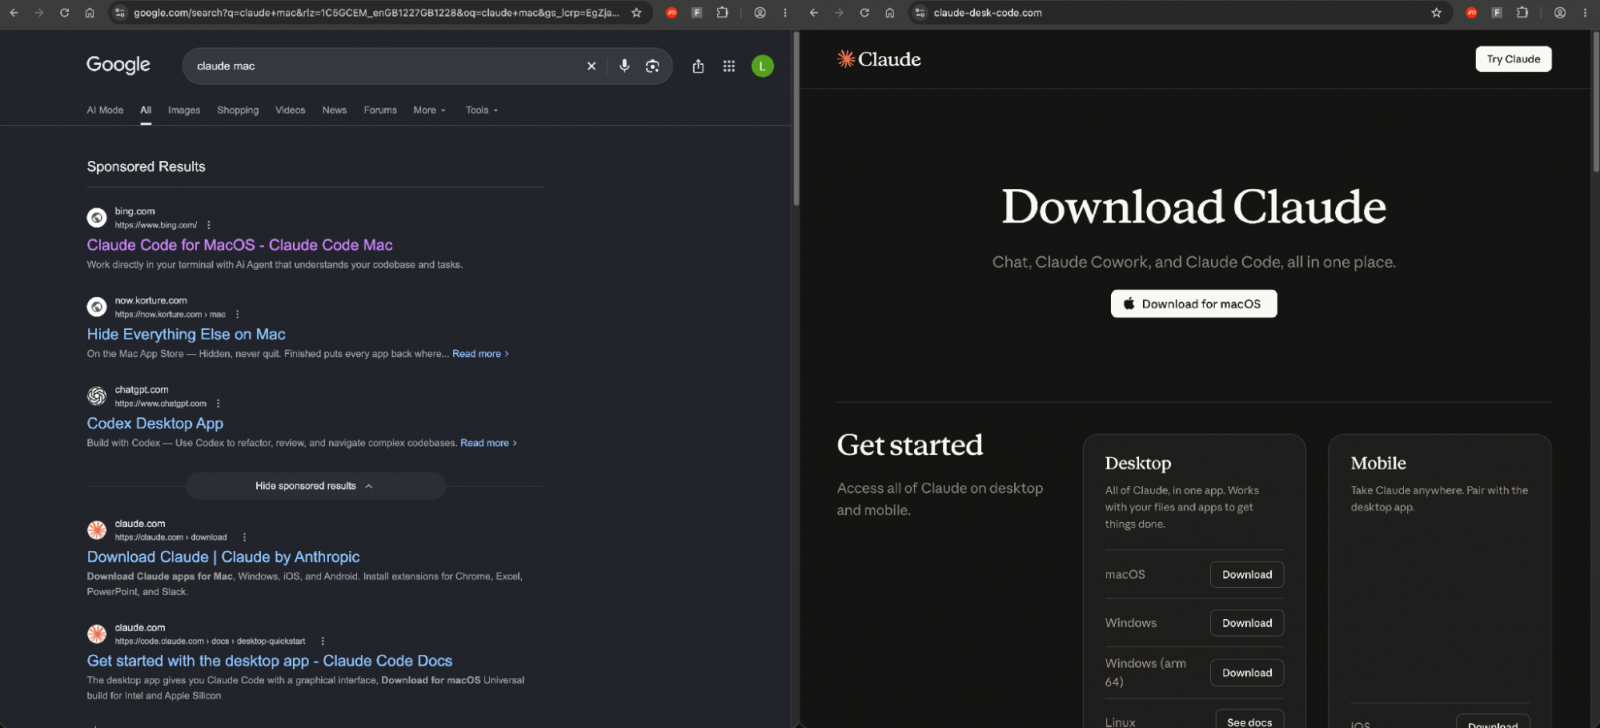
Поисковая реклама Google в конечном итоге перенаправляет на поддельную страницу загрузки Claude
Источник: Push Security
В отличие от обычных рекламных кампаний, которые направляют жертв на домены, контролируемые злоумышленниками, в результате спонсирования был показан законный домен bing.com, что делает рекламу менее подозрительной.
В сообщении Push говорится, что при нажатии реклама сначала проходила через рекламный редирект Google, а затем достигала конечной точки отслеживания кликов Bing bing.com/ck/a, которая перенаправляла браузер на законный, но скомпрометированный веб-сайт WordPress, принадлежащий южноамериканскому розничному продавцу.
Затем скомпрометированный веб-сайт перенаправлял посетителя на поддельную страницу claude-desk-code[.]com загрузки Claude, предназначенную для обмана пользователей macOS с целью выполнения вредоносных команд.
Редиректы Bing с отслеживанием кликов используют JavaScript для отправки посетителей по назначению, позволяя злоумышленникам перенаправлять пользователей на вредоносные веб-сайты, создавая впечатление, что трафик исходит от Bing.
Кампания также использует два слоя маскировки, чтобы предотвратить доступ нежелательных посетителей к полезной нагрузке.
Скомпрометированный веб-сайт WordPress проверяет наличие реферера Bing и определенных заголовков браузера, прежде чем перенаправлять посетителей, в то время как поддельный веб-сайт Claude использует JavaScript для проверки того, что посетители пришли из Google или Bing.
Посетители, пытающиеся получить прямой доступ к вредоносному сайту, перенаправляются на страницу с ошибкой 404, что затрудняет анализ атаки автоматическими сканерами безопасности.
Поддельный установщик Claude скрывает вредоносные команды
Конечным пунктом назначения является убедительная имитация страницы загрузки Claude, которая предлагает установщик macOS с использованием команды установки, введенной в терминал.
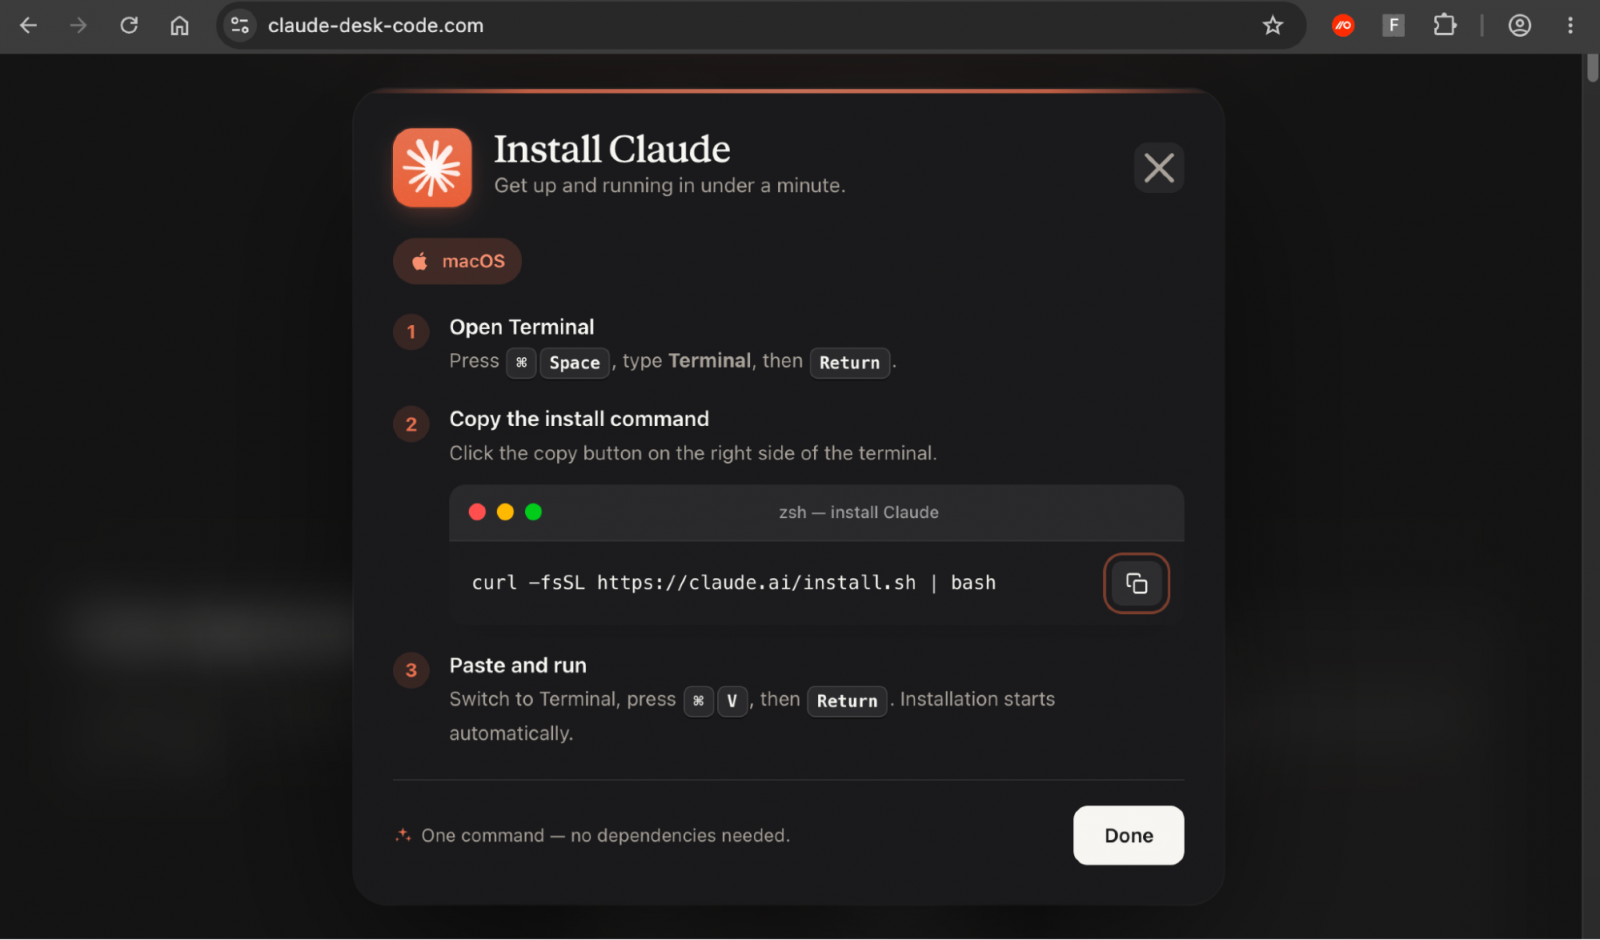
Подсказка ClickFix, замаскированная под инструкции по установке Claude для macOS
Источник: Push Security
Однако, несмотря на то, что на странице отображается легитимная команда установки Anthropic, curl -fsSL https://claude.ai/install.sh | bash при нажатии на кнопку копирования в буфер обмена помещается вредоносная команда.
Замененная команда сначала выводит сообщение о том, что Claude нужно скачать с официального сайта Anthropic, но на самом деле она декодирует URL-адрес в кодировке Base64, указывающий на lake-90[.]com.
Затем с помощью curl он незаметно загружает файл .dat с сервера, контролируемого злоумышленником, и передает его содержимое непосредственно в оболочку macOS Z (zsh) для выполнения.
Это означает, что жертвы видят легитимный URL-адрес для установки Claude как на странице загрузки, так и в терминале, хотя выполняется совершенно другой скрипт.
Конечная полезная нагрузка, используемая в ходе атаки, остается неизвестной, поэтому непонятно, какое вредоносное ПО устанавливается и устанавливается ли вообще.
Компания Push Security сообщает, что выявила несколько доменов, связанных с одним и тем же набором инструментов ClickFix, который она отслеживает под внутренним названием AcSig. Эти домены используют идентичную команду установки для macOS, структуру URL-адреса полезной нагрузки и интерфейс установщика.