Более 1000 серверов GitLab, подключенных к интернету, до сих пор не защищены от уязвимости максимального уровня, которая активно используется для атак с удаленным выполнением кода.
Эта уязвимость, обозначенная как CVE-2026-97229, связана с уязвимостью целочисленного переполнения и была обнаружена в компиляторе регулярных выражений CI/CD, который анализирует и оценивает регулярные выражения в файлах конфигурации конвейера.
«GitLab устранила проблему, которая при определенных условиях могла позволить пользователю, не прошедшему проверку подлинности, выполнять произвольный код на сервере GitLab с помощью специально созданного регулярного выражения в конфигурации CI / CD из-за недостаточной проверки правильности регулярных выражений», — объяснила компания 12 октября, когда выпустила исправления безопасности для решения проблемы безопасности в GitLab Community Edition (CE) и Enterprise Edition (EE) версий 19.4.2, 19.3.5 и 19.2.8.
«Эти версии содержат важные исправления ошибок и системы безопасности, и мы настоятельно рекомендуем немедленно обновить все автономные установки GitLab до одной из этих версий. На GitLab.com уже установлена исправленная версия. Клиентам GitLab Dedicated не нужно предпринимать никаких действий», — добавили в компании.
В пятницу Агентство по кибербезопасности и защите инфраструктуры США (CISA) подтвердило, что злоумышленники начали использовать уязвимость, и добавило CVE-2026-97229 в свой каталог известных эксплуатируемых уязвимостей (KEV), приказав федеральным агентствам защитить свои серверы до воскресенья.
Несмотря на то, что GitLab выпустил исправления три недели назад, компания Shadowserver, занимающаяся мониторингом угроз, сообщила в минувшие выходные, что она отслеживает более 1000 серверов GitLab без исправлений, подвергающихся постоянным атакам.
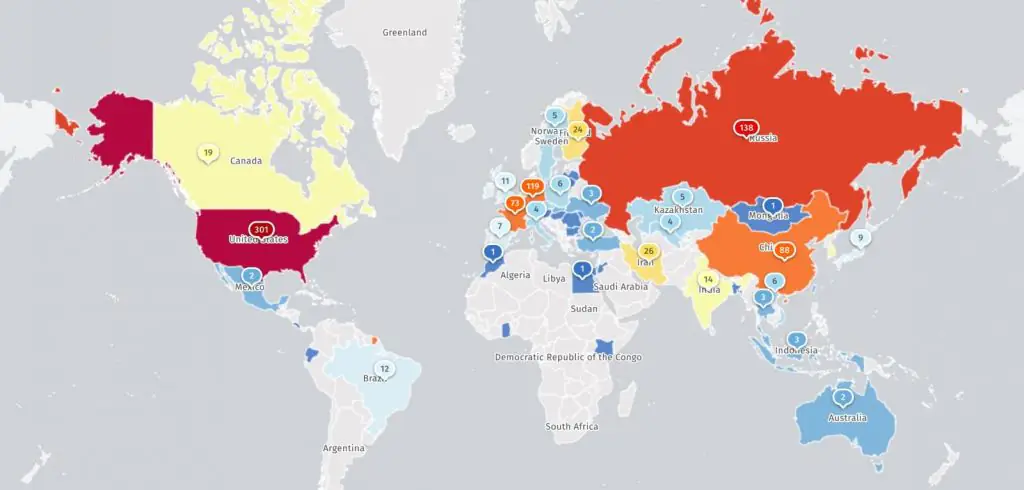
Уязвимые экземпляры GitLab в открытом доступе (Shadowserver)
CVE-2026-97229 — последняя из серии проблем с безопасностью GitLab, которые были устранены с начала года. В январе GitLab устранил критическую уязвимость (CVE-2026-0723), которая позволяет злоумышленникам обходить двухфакторную аутентификацию, а в сентябребыла устранена уязвимость максимальной степени опасности (CVE-2026-85706) в API коммитов репозитория, которая может быть использована для кражи учетных данных и других секретных данных.
CISA также отметила CVE-2026-85706 как активно используемую уязвимость после того, как компания по кибербезопасности watchTowr сообщила, что злоумышленники уже начали поиск уязвимых серверов GitLab.
В прошлом месяце была устранена другая критическая уязвимость компилятора регулярных выражений (CVE-2026-110264), которая позволяет злоумышленникам запускать произвольный код на целевых серверах.
«В настоящее время мы отслеживаем более 1000 экземпляров GitLab, уязвимых для CVE-2026-97229 (на @CISACyber KEV), и более 11 300 экземпляров, уязвимых для CVE-2026-110264 (из примерно 39 000 экземпляров GitLab, с которыми мы сталкиваемся ежедневно)», — сообщила компания Shadowserver в воскресенье.
С ноября 2021 года CISA добавила шесть уязвимостей GitLab в свой каталог активно эксплуатируемых уязвимостей, одна из которых также использовалась в атаках с применением программ-вымогателей.
По данным GitLab, на платформе DevSecOps зарегистрировано более 70 миллионов пользователей, и ее используют более 50% компаний из списка Fortune 100 по всему миру.