Обычная интернет-реклама может оказаться не просто инструментом продвижения товаров, но и каналом скрытого кибершпионажа. Исследователи Citizen Lab при Университете Торонто обнаружили кампанию, в рамках которой целевые рекламные объявления использовались для доставки коммерческого шпионского программного обеспечения. Для заражения не требовалось переходить по ссылке, открывать вложение или нажимать на рекламный баннер: достаточно было, чтобы вредоносный рекламный код загрузился на устройстве потенциальной жертвы.
Исследователи назвали эту технику AdFection. По их данным, она применялась против устройств сотрудников международной медиасети Al Jazeera в 2024–2025 годах. Для заражения использовалось шпионское ПО Candiru, связанное с израильской индустрией коммерческих инструментов наблюдения. Важную роль в кампании играла компания Discover-Tech, чья рекламная платформа Controlium, как установили исследователи, позволяла связывать технологии адресной рекламы с инфраструктурой целевого кибершпионажа.
Отчёт Citizen Lab, опубликованный 15 октября 2026 года, представляет особую важность для индустрии кибербезопасности. Он содержит технические свидетельства того, что инфраструктура цифровой рекламы может применяться не только для отслеживания пользователей, но и для скрытого заражения конкретных устройств. При этом масштаб рекламной активности оказался значительно шире подтверждённых случаев компрометации.
Что такое zero-click-атака
Большинство привычных фишинговых атак рассчитывают на действие пользователя. Человек должен открыть вредоносный файл, перейти по ссылке из письма, установить поддельное приложение или предоставить злоумышленникам свои учётные данные. Zero-click-атаки устроены иначе: они используют уязвимости программного обеспечения и механизмы автоматической обработки данных, чтобы атаковать устройство без осознанного участия владельца.
В зависимости от конкретного сценария для запуска атаки может оказаться достаточно получить сообщение, обработать определённый сетевой запрос или загрузить содержимое веб-страницы. Пользователь при этом может не увидеть подозрительных окон и не заметить никаких необычных действий.
В случае AdFection каналом доставки служила интернет-реклама. Рекламный блок мог выглядеть как обычное объявление, однако содержащийся в нём код участвовал в цепочке перенаправлений и проверки потенциальной цели. Если устройство соответствовало критериям злоумышленников, оно могло получить дополнительный код, связанный с эксплуатацией уязвимостей и установкой шпионского ПО.
Важно понимать, что само по себе отображение любого рекламного объявления не означает заражения. В описанной кампании механизм был избирательным: инфраструктура проверяла параметры устройства и должна была определить, относится ли оно к интересующим атакующих целям. Для большинства пользователей рекламный показ мог завершаться без дальнейших действий.
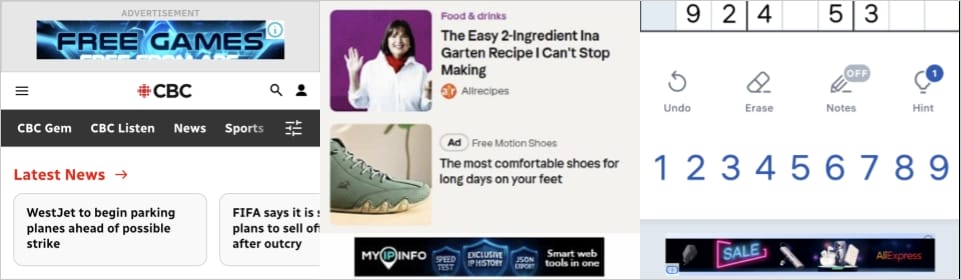
Реклама, использующая AdFection
Источник: Citizen Lab
Как работала схема AdFection
По данным Citizen Lab, Discover-Tech связывала рекламную инфраструктуру с поставщиками коммерческих шпионских инструментов. Компания использовала платформу Controlium, которая позволяла выбирать целевые устройства, собирать сведения об их характеристиках и направлять дополнительный код определённым пользователям через рекламные размещения.
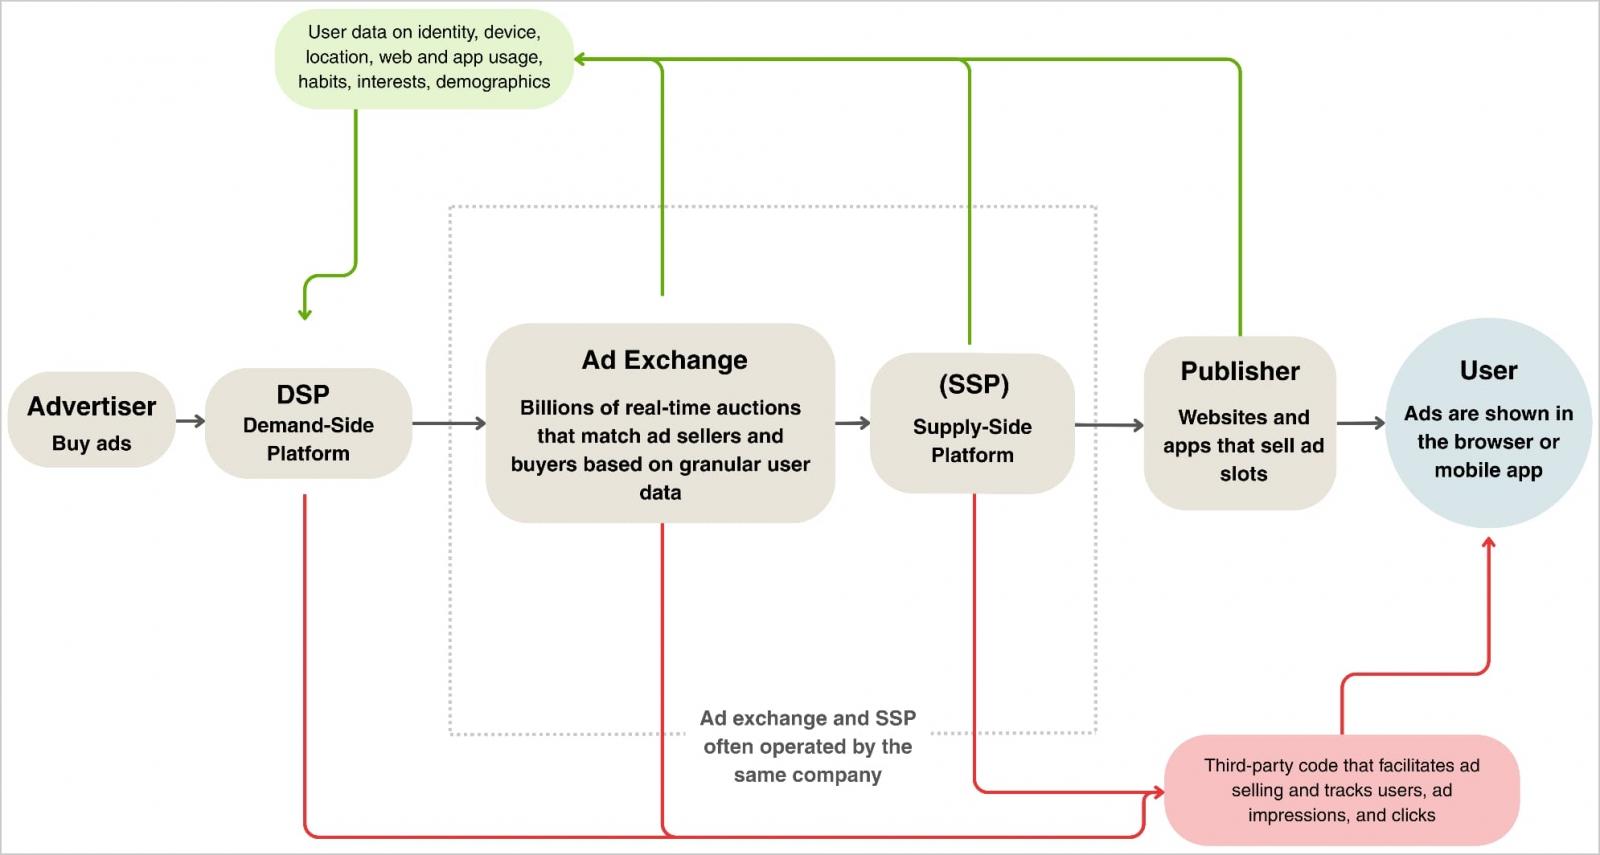
Реклама закупалась через обычные рекламные сети и биржи. Это позволяло злоумышленникам использовать существующую инфраструктуру интернет-рекламы вместо необходимости напрямую связываться с каждой потенциальной жертвой. При этом объявление могло появляться на совершенно обычном сайте или внутри мобильного приложения.
В упрощённом виде цепочка атаки выглядела следующим образом:
- Закупка рекламного размещения. Объявление попадало в рекламную экосистему через биржи и сети, участвующие в автоматизированных торгах.
- Загрузка объявления. Пользователь открывал сайт или приложение, где рекламный блок отображался автоматически.
- Обращение к инфраструктуре Discover-Tech. Встроенный JavaScript связывался с сервером, который исследователи обозначили как NOAS или getAd.
- Проверка потенциальной цели. Сервер сопоставлял доступные сведения, включая IP-адрес и рекламные идентификаторы устройства, с критериями отбора.
- Выборочная доставка кода. Только подходящим под заданные условия устройствам отправлялись дополнительные компоненты, связанные с дальнейшей атакой.
- Эксплуатация уязвимостей и шпионаж. При успешном прохождении последующих этапов на устройство могло попасть шпионское программное обеспечение.
Такая схема позволяет отделить массовое распространение рекламного объявления от целевого заражения. Один и тот же рекламный материал может показываться большому числу пользователей, но дальнейшая цепочка запускается лишь для выбранных устройств. Это усложняет обнаружение атаки обычными методами анализа рекламы.
Технические детали и инфраструктурные связи, описанные исследователями, позволяют отличить AdFection от предположений о том, что вредоносная реклама теоретически могла бы использоваться для доставки шпионского ПО. В данном случае Citizen Lab сообщила о свидетельствах реальных атак и связала их с конкретными компонентами рекламной и шпионской инфраструктуры.
Почему рекламная экосистема стала инструментом кибершпионажа
Современная интернет-реклама работает на основе автоматизированных аукционов. Когда пользователь открывает страницу или приложение, рекламная система может за доли секунды подобрать подходящее объявление с учётом доступных сведений о площадке, устройстве и аудитории.
Такая модель позволяет рекламодателям охватывать огромную аудиторию, но одновременно создаёт риски для конфиденциальности. В процессе торгов между участниками рекламной экосистемы могут передаваться сведения, которые помогают определить характеристики устройства, приблизительное местоположение, рекламные идентификаторы и другие параметры.
Злоумышленники могут попытаться использовать эти механизмы не для обычного показа рекламы, а для поиска конкретных людей и организаций. Если рекламная инфраструктура позволяет достаточно точно отбирать устройства, она превращается в потенциальный канал адресной доставки вредоносного кода.
Преимущество такого метода для атакующих заключается в масштабе и скрытности. Им не обязательно взламывать каждый сайт, который видит целевой пользователь. Вместо этого они могут попытаться разместить объявление через рекламные площадки, уже присутствующие на множестве ресурсов.
При этом ответственность нельзя автоматически возлагать на каждый сайт, где показывалась такая реклама. Рекламные объявления часто поставляются внешними сетями, а владелец сайта может не знать, какой код загружается через сторонние рекламные компоненты. Именно поэтому проверка рекламной цепочки и контроль поставщиков имеют большое значение.
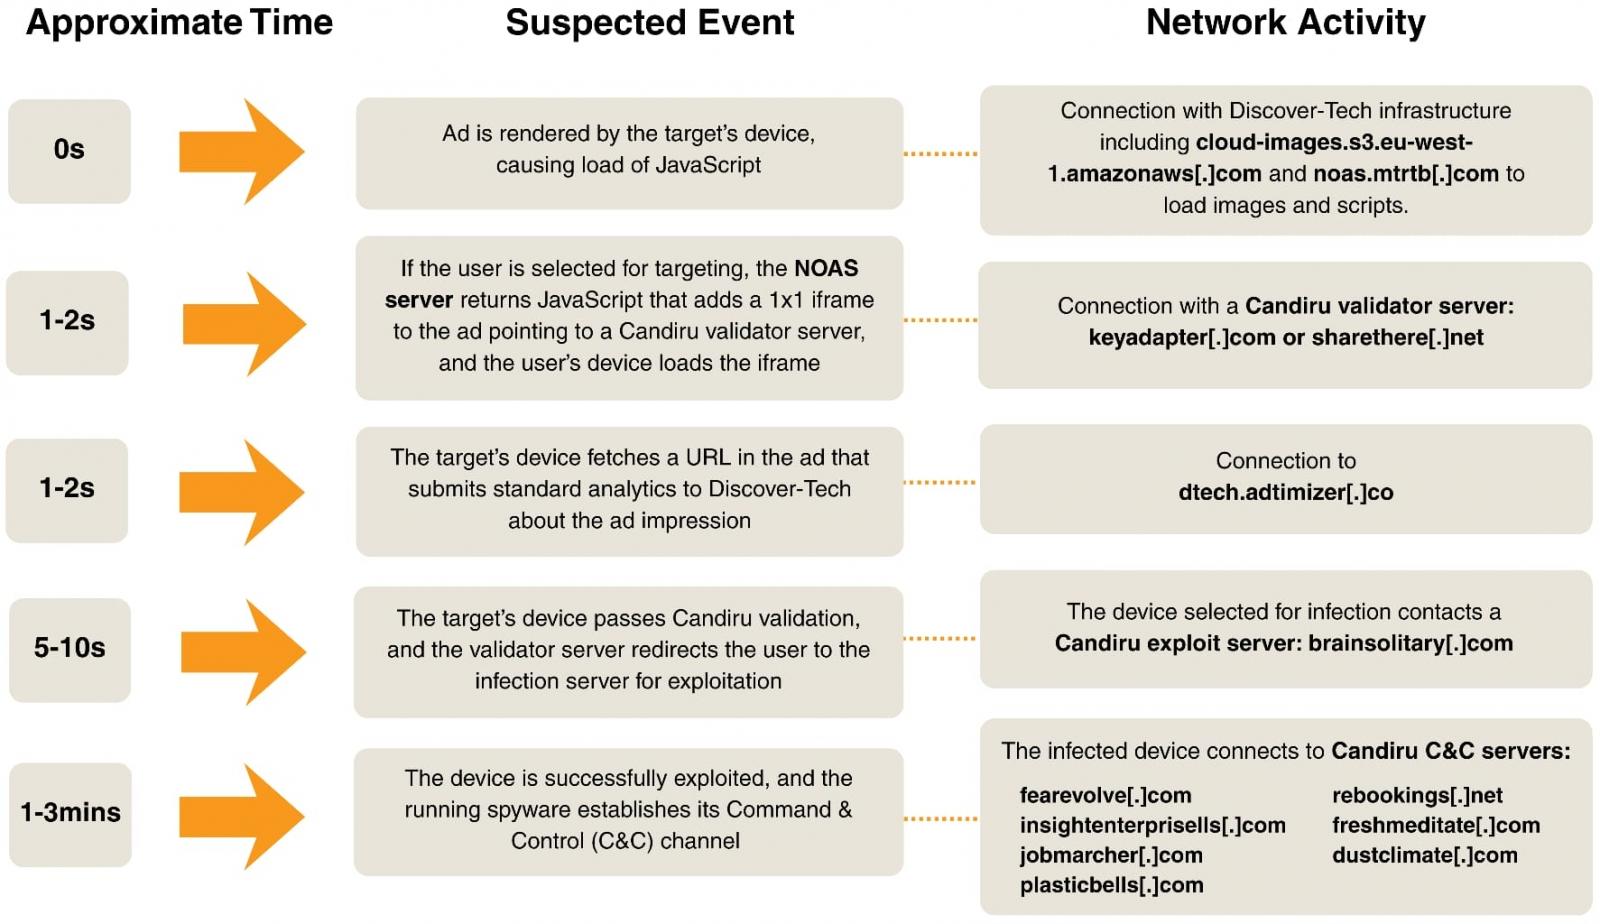
Последовательность действий для реальных целей
Источник: Citizen Lab
Discover-Tech и платформа Controlium
В центре расследования оказалась Discover-Tech — компания, которая позиционировала себя как участник рынка цифровой рекламы. Citizen Lab описала её как связующее звено между рекламной инфраструктурой и несколькими поставщиками коммерческих шпионских технологий.
Платформа Controlium, согласно исследованию, позволяла операторам работать с целевыми устройствами, анализировать доступные идентификаторы и организовывать доставку кода через рекламные объявления. Исследователи также обнаружили технические и инфраструктурные связи между Discover-Tech и участниками индустрии шпионского программного обеспечения.
По данным отчёта, на публично доступных участках инфраструктуры компании исследователи обнаружили элементы исходного кода интерфейса Controlium и данные, позволившие восстановить некоторые особенности работы панели управления. Также были найдены доступные без аутентификации записи, связанные с входами пользователей платформы, и массивы рекламных данных.
Такие находки позволили исследователям получить более полное представление о деятельности платформы и её возможной связи с атаками. Однако наличие рекламной записи или показ объявления на определённом устройстве само по себе не доказывает, что устройство было заражено. Для подтверждения компрометации нужны дополнительные технические свидетельства.
Citizen Lab также описала связи Discover-Tech с другими участниками индустрии наблюдения и коммерческих инструментов взлома. Эти сведения помогают понять, что проблема может выходить за рамки одной компании: рекламная инфраструктура способна выступать посредником между несколькими поставщиками технологий наблюдения.
Какую роль сыграла Candiru
Candiru — поставщик коммерческих инструментов шпионажа, деятельность которого ранее уже привлекала внимание исследователей кибербезопасности. В 2021 году Министерство торговли США включило компанию в Entity List, указав на разработку шпионского программного обеспечения, использовавшегося для слежки за государственными служащими, журналистами, предпринимателями, активистами, учёными и сотрудниками дипломатических представительств.
В предыдущих расследованиях с Candiru связывали инструменты для Windows, в том числе вредоносное ПО DevilsTongue. Подобные комплексы предназначены для скрытого наблюдения и могут предоставлять операторам доступ к конфиденциальной информации скомпрометированного устройства.
В рамках расследования AdFection Citizen Lab обнаружила на заражённой системе Windows DLL-файл, который с высокой степенью уверенности связала с Candiru. Для атрибуции исследователи использовали сходства инфраструктуры и кода с ранее обнаруженными образцами.
Дополнительным подтверждением стали сетевые журналы, изученные исследователями. В них наблюдалась последовательность обращений от инфраструктуры Discover-Tech к серверам проверки Candiru, а затем к серверам управления и контроля шпионского ПО. Такая цепочка помогла связать рекламную доставку с последующими этапами атаки.
Вместе с тем техническая атрибуция поставщика шпионского ПО не позволяет автоматически определить, какое государство стояло за конкретной операцией. Citizen Lab не установила публично подтверждённого заказчика этих атак. Поэтому корректно говорить о связи кампании с инфраструктурой Candiru, не делая неподтверждённых выводов о конкретном правительстве.
Как атаковали устройства Al Jazeera
Одним из наиболее значимых результатов расследования стало обнаружение свидетельств атак на устройства сотрудников Al Jazeera. По данным Citizen Lab, медиасеть предоставила исследователям материалы, указывающие на атаки как минимум против 45 устройств в период 2024–2025 годов.
Изученные журналы сетевых соединений помогли восстановить последовательность взаимодействия с инфраструктурой Discover-Tech, серверами проверки Candiru и системами управления шпионским ПО. Исследователи также получили образец DLL с одной из скомпрометированных систем Windows и сопоставили его с ранее известными компонентами Candiru.
Этот случай важен не только из-за технической сложности атаки. Журналисты и сотрудники медиаорганизаций могут располагать конфиденциальными источниками, внутренними документами и информацией, представляющей общественный интерес. Незаметная компрометация их устройств создаёт риски для источников, редакционных процессов и безопасности коммуникаций.
Однако количество подтверждённых атак необходимо отличать от общего масштаба рекламной активности Discover-Tech. Данные о 45 устройствах относятся к расследованной кампании против Al Jazeera. Они не означают, что исследователи доказали заражение всех устройств, на которых показывалась реклама компании.
Цепочка атак Candiru
Источник: Citizen Lab
Масштаб рекламной операции: миллиарды ставок, но не миллиарды заражений
Анализ рекламных данных позволил оценить масштаб деятельности Discover-Tech. По информации Citizen Lab, в период с марта по июнь 2026 года компания сделала около 3,77 миллиарда рекламных ставок и выиграла примерно 442 миллиона аукционов.
Объявления, которые исследователи оценили как содержащие теги атакующего сценария, встречались в десятках тысяч мобильных приложений и на сотнях тысяч сайтов. В отчёте указываются следующие показатели:
- 3,77 млрд рекламных ставок за рассматриваемый период.
- 442 млн выигранных рекламных аукционов.
- 75 373 приложения для Android и iOS, в которых обнаруживались соответствующие рекламные размещения.
- 120 768 веб-сайтов, где исследователи выявили объявления с признаками связанного с атакой кода.
Citizen Lab оценила, что от сотен тысяч до миллионов пользователей могли перенаправляться на связанные с Discover-Tech домены через рекламные объявления. Но эти данные не означают, что все такие пользователи подверглись успешному заражению. Число ставок, количество выигранных аукционов, число показов и число скомпрометированных устройств — разные показатели.
Масштаб операции демонстрирует другую проблему: потенциально опасная рекламная инфраструктура может пересекаться с огромным количеством обычных сайтов и приложений. Пользователь не обязательно посещает сомнительный ресурс, чтобы увидеть объявление, участвующее в подобной цепочке.
Исследователи и специалисты рекламной безопасности также выявили подозрительные показы на устройствах и в сетях, связанных с чувствительными организациями. Но такие находки следует рассматривать как свидетельства возможного воздействия рекламной кампании, а не как автоматическое подтверждение взлома каждой упомянутой организации.
Чем AdFection отличается от обычного malvertising
Malvertising — это использование рекламных объявлений для распространения вредоносного содержимого, перенаправления пользователей на опасные сайты или эксплуатации уязвимостей. Такие атаки известны давно и могут затрагивать даже популярные площадки, если в рекламную цепочку попадает вредоносный материал.
Особенность AdFection заключается в сочетании адресного отбора устройств с возможностью доставки коммерческого шпионского ПО без клика пользователя. Реклама используется не просто для массового перенаправления на мошеннический сайт, а как часть механизма выбора цели и запуска последующих этапов атаки.
Это существенно повышает потенциальную опасность для людей, представляющих интерес для операторов шпионажа. Обычная реклама может показываться миллионам пользователей, но вредоносная цепочка активируется только при совпадении определённых условий. Благодаря такой избирательности атака может оставаться незаметной для большинства людей.
Citizen Lab назвала свою публикацию первым публичным техническим подтверждением доставки коммерческого zero-click-шпионского ПО через целевую интернет-рекламу. При этом исследователи отмечают, что ранее появлялись сообщения о похожих концепциях. Например, в конце 2025 года Amnesty International описывала схему Aladdin, связанную с рекламой и шпионским ПО Predator. Однако доказательства AdFection были получены при расследовании реальных атак и подкреплены техническими данными.
Какие компании отреагировали на расследование
После передачи результатов расследования Citizen Lab несколько компаний рекламной отрасли приняли меры против связанных с операцией аккаунтов и доменов. Среди упомянутых организаций — Google, IAB Europe, Beeswax, Eskimi и Vungle.
Эти действия показывают, что обнаружение вредоносной активности в рекламной экосистеме может привести к ограничению доступа подозрительных участников к инфраструктуре. Но удаление аккаунтов и блокировка доменов не обязательно устраняют все связанные риски: злоумышленники могут пытаться менять домены, аккаунты и другие элементы инфраструктуры.
Поэтому расследование требует не только реакции отдельных рекламных платформ, но и более системного контроля за тем, кто участвует в рекламных торгах, какие данные передаются между сторонами и как проверяется код рекламных объявлений.
Проблема особенно сложна из-за многоуровневой структуры цифровой рекламы. Объявление может пройти через несколько посредников, прежде чем появиться на экране пользователя. Если проверка ограничивается одним участником цепочки, подозрительная активность может остаться незамеченной на других этапах.
Как защититься от zero-click-атак через рекламу
Полностью исключить риск целевого шпионского ПО обычными пользовательскими настройками невозможно. Zero-click-атаки могут использовать неизвестные уязвимости, а их обнаружение часто требует специализированного анализа устройства. Тем не менее ряд мер способен снизить вероятность воздействия и уменьшить объём доступных злоумышленникам данных.
- Отключите персонализированное рекламное отслеживание. Проверьте настройки конфиденциальности и рекламных идентификаторов на смартфоне и в используемых приложениях.
- Используйте блокировщик рекламы. Надёжные блокировщики могут уменьшить количество загружаемых рекламных компонентов. Они не гарантируют защиту от всех zero-click-атак, но сокращают часть возможных каналов доставки.
- Регулярно обновляйте операционную систему. Устанавливайте обновления безопасности для Windows, Android, iOS, браузеров и приложений, чтобы закрывать известные уязвимости.
- Ограничивайте разрешения приложений. Пересмотрите доступ к микрофону, камере, геолокации, контактам и другим данным, особенно у приложений, которым такие разрешения не нужны.
- Соблюдайте повышенные меры для устройств с высоким риском. Журналисты, правозащитники и другие потенциальные цели адресного шпионажа могут использовать специальные режимы защиты, предусмотренные производителем устройства.
- Не полагайтесь только на антивирус. Защитные программы полезны, но могут не обнаружить неизвестную уязвимость или тщательно скрываемый коммерческий шпионский инструмент.
- При подозрении на целевую атаку обратитесь к специалистам. Не удаляйте потенциально важные данные и журналы до консультации, если требуется расследование инцидента.
Citizen Lab отдельно рекомендует людям, которые могут стать целями из-за своей профессии или деятельности, отключать рекламное отслеживание и рассматривать блокировку рекламы. В некоторых случаях имеет смысл регулярно сбрасывать рекламный идентификатор устройства, если операционная система предоставляет такую возможность.
Сброс рекламного идентификатора не устраняет все способы идентификации. В частности, IP-адрес и другие характеристики устройства могут оставаться доступными рекламной инфраструктуре. Поэтому эффективная защита требует сочетания нескольких мер, а не одной настройки.
Почему проблема касается не только журналистов
Подтверждённые атаки AdFection были связаны с устройствами сотрудников Al Jazeera, но рекламная инфраструктура, по данным исследователей, охватывала гораздо более широкую аудиторию. В рекламных данных встречались сайты и приложения, доступные обычным пользователям по всему миру.
Это не означает, что каждый человек, увидевший рекламу Discover-Tech, подвергся взлому. Скорее, исследование показывает, что одна и та же инфраструктура может использоваться для массового сбора сигналов и точечного воздействия на отдельные устройства.
Для обычного пользователя наиболее реалистичный подход — уменьшать объём рекламного отслеживания, поддерживать устройства в актуальном состоянии и ограничивать загрузку ненужных рекламных компонентов. Для организаций, работающих с конфиденциальной информацией, дополнительно важны централизованное управление устройствами, мониторинг сетевой активности и планы реагирования на целевые атаки.
Для рекламной отрасли это расследование становится предупреждением: инфраструктура, предназначенная для доставки объявлений, может быть превращена в средство наблюдения. Поэтому безопасность рекламных аукционов, проверка участников и контроль исполняемого кода должны рассматриваться как часть общей защиты цифровой экосистемы.
Выводы
Расследование Citizen Lab показало, что интернет-реклама может использоваться для доставки коммерческого шпионского ПО без клика пользователя. Кампания AdFection связывает рекламную платформу Controlium компании Discover-Tech с инфраструктурой Candiru и атаками на устройства сотрудников Al Jazeera.
Исследователи сообщили о технических свидетельствах заражения как минимум 45 устройств в 2024–2025 годах. Одновременно они обнаружили огромный объём рекламной активности: миллиарды ставок и объявления на десятках тысяч приложений и сотнях тысяч сайтов. Эти цифры отражают масштаб рекламной инфраструктуры, но не число подтверждённых заражений.
Главный вывод заключается в том, что безопасность интернета зависит не только от того, какие сайты посещает человек и по каким ссылкам он нажимает. Вредоносный код может доставляться через внешние рекламные компоненты, встроенные в обычные веб-страницы и приложения. Для защиты нужны своевременные обновления, ограничение рекламного отслеживания, блокировка нежелательной рекламы и повышенное внимание к безопасности устройств, представляющих интерес для целевого шпионажа.
При этом AdFection не доказывает, что вся интернет-реклама опасна или что каждый показ может привести к заражению. Он демонстрирует более конкретный риск: при злоупотреблении рекламной инфраструктурой её масштаб и возможности адресного таргетинга могут использоваться для скрытых атак, которые трудно обнаружить без технического расследования.
Часто задаваемые вопросы
AdFection — название, которое Citizen Lab дала технике доставки коммерческого шпионского ПО через целевые рекламные объявления. В описанной кампании реклама использовалась для отбора устройств и запуска дальнейшей цепочки атаки без необходимости нажимать на объявление.
Это атака, для которой не требуется осознанное действие пользователя, например нажатие на ссылку или открытие файла. В зависимости от метода достаточно автоматической обработки данных или загрузки определённого содержимого, если устройство уязвимо.
Нет. Рекламные показы и ставки не равнозначны успешным заражениям. По данным Citizen Lab, подтверждённые атаки затронули как минимум 45 устройств Al Jazeera, а более широкие рекламные показатели описывают масштаб размещений, а не количество взломанных устройств.
Candiru — поставщик коммерческих шпионских инструментов, который ранее связывали с вредоносным ПО для наблюдения за устройствами. В расследовании AdFection исследователи обнаружили технические свидетельства, связывающие инфраструктуру кампании и образец DLL с Candiru.
Согласно расследованию, Discover-Tech управляла платформой Controlium, которая связывала возможности рекламного таргетинга с доставкой кода на выбранные устройства. Исследователи описали компанию как посредника между рекламной инфраструктурой и поставщиками коммерческого шпионского ПО.
Вредоносная реклама может загружаться через сторонние рекламные сети на обычных сайтах и в приложениях. Однако сам факт показа рекламы не означает заражения: успешная атака зависит от используемого кода, уязвимостей устройства и других условий.
Блокировщик может снизить риск, ограничивая загрузку рекламных компонентов и связанных запросов, но не гарантирует полной защиты. Его следует сочетать с обновлением системы, настройками конфиденциальности и другими мерами безопасности.
Нет. Это может затруднить часть рекламного отслеживания, но не устраняет другие способы идентификации, включая IP-адрес и характеристики устройства. Сброс идентификатора — лишь одна из дополнительных мер защиты.
В опубликованном отчёте технические свидетельства связывают кампанию с инфраструктурой Candiru, но конкретный государственный заказчик публично не установлен. Поэтому приписывать операцию определённому правительству без дополнительных доказательств нельзя.
Обновите устройство и обратитесь к специалистам по реагированию на инциденты, особенно если вы можете быть целью адресного шпионажа. Если требуется расследование, не спешите сбрасывать устройство до заводских настроек: это может уничтожить важные следы атаки.