Google приостановила приём заявок на участие в программе вознаграждения за обнаружение уязвимостей в программном обеспечении с открытым исходным кодом (Open Source Software Vulnerability Rewards Program, OSS VRP) из-за большого количества сообщений, сгенерированных искусственным интеллектом.
Программа OSS VRP компании стимулирует исследователей в области безопасности ответственно сообщать о недостатках в проектах с открытым исходным кодом, поддерживаемых Google, включая Golang, Angular, Bazel, Protocol Buffers, Fuchsia, а также о критических сторонних зависимостях, а также о настройках репозитория, таких как GitHub Actions, конфигурации приложений и правила контроля доступа.
Google запустила программу OSS VRP в августе 2022 года с вознаграждением от 100 до 31 337 долларов и отметила, что программа будет сосредоточена на уязвимостях, оказывающих наиболее существенное влияние на цепочку поставок программного обеспечения.
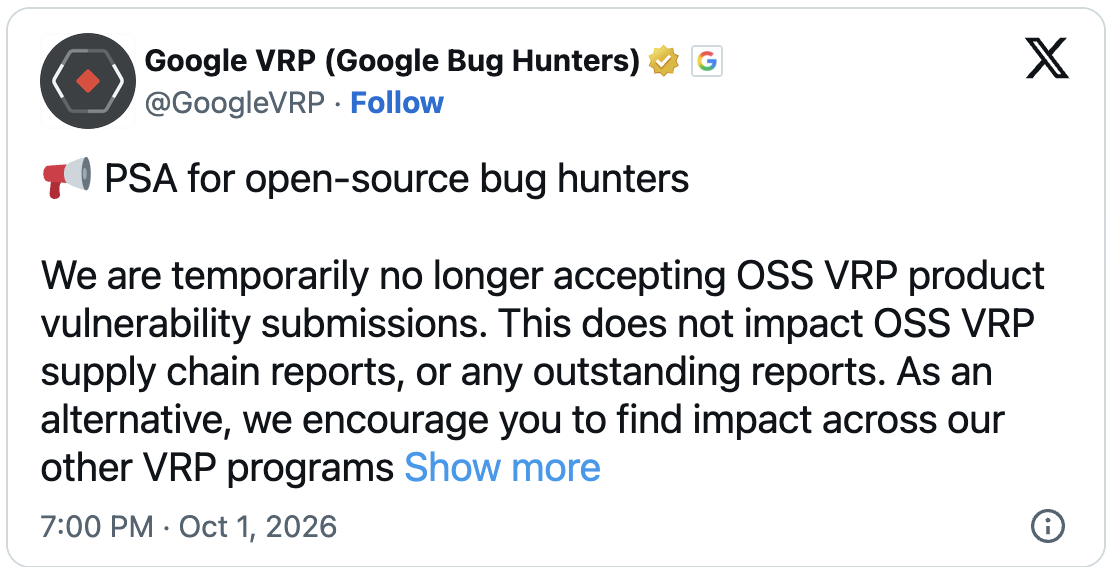
«Мы временно прекращаем принимать заявки на участие в программе OSS VRP. Это не влияет на отчеты о цепочках поставок в рамках программы OSS VRP или на уже отправленные отчеты,» — заявила компания. «Почему это происходит? Эта пауза связана со значительным увеличением количества автоматических заявок, подавляющее большинство которых не соответствуют требованиям.
Однако исследователи по-прежнему могут отправлять патчи для обеспечения безопасности программного обеспечения с открытым исходным кодом в рамках программы Google Patch Rewards (которая предлагает вознаграждение в размере до 15 000 долларов за важные исправления) и сообщать об уязвимостях в репозиториях Google Cloud с открытым исходным кодом, затрагивающих облачные продукты, через программу Cloud VRP.
Google добавила, что сейчас работает над корректировкой OSS VRP для решения проблем с автоматической отправкой данных. Более подробная информация о том, что изменится, будет предоставлена в следующем году.
«Мы продолжим переформатировать и дорабатывать этот аспект программы OSS VRP и обязуемся предоставить обновленную информацию в первом квартале 2027 года», — добавили в Google в сообщении на сайте Bug Hunters. «А пока мы призываем вас вносить свой вклад в другие наши программы VRP и подавать заявки туда или участвовать в программе Patch Rewards». Это изменение не затрагивает уязвимости продуктов, обнаруженные до 1 октября 2026 года.
С момента запуска первой программы VRP в 2010 году Google выплатила вознаграждения в размере более 81,6 миллиона долларов тысячам исследователей в области безопасности. В 2025 году компания выплатила рекордные 17,1 миллиона долларов более чем 700 исследователям в области безопасности, что на 40% больше, чем в 2024 году, когда было выплачено 12 миллионов долларов.
Google не первая компания, которая за последний год закрыла программу вознаграждения за обнаружение уязвимостей из-за непрекращающегося потока некачественных отчетов, сгенерированных искусственным интеллектом.
В январе разработчик утилиты командной строки и библиотеки curl прекратил участие проекта в программе вознаграждения за обнаружение уязвимостей HackerOne после того, как его завалили огромным количеством некачественных отчетов об уязвимостях, сгенерированных искусственным интеллектом.
Совсем недавно, в середине сентября, Intel также отменила все финансовые вознаграждения за обнаружение уязвимостей в программном обеспечении, прошивке, аппаратном обеспечении и сервисах, о которых сообщалось в рамках программы Intigriti bug bounty. Однако Intel до сих пор не объяснила причины этого решения.
Хотя Microsoft пока не предприняла аналогичных шагов, она также предупредила в мае, что инструменты на основе искусственного интеллекта теперь помогают выявлять гораздо больше уязвимостей, что приведет к «увеличению темпов и масштабов обнаружения уязвимостей [..] во всей индустрии программного обеспечения» и «может повысить операционные требования».
В прошлом месяце Microsoft выпустила патчи для устранения рекордных 966 уязвимостей, в том числе двух активно эксплуатируемых уязвимостей нулевого дня.