Злоумышленники используют критическую уязвимость удалённого выполнения команд (RCE) в приложении Collabora Online — Built-in CODE Server для Nextcloud. Атаки позволяют выполнять команды операционной системы на уязвимом сервере и устанавливать PHP-веб-шеллы, обеспечивающие повторный доступ к скомпрометированной системе.
Проблема получила идентификатор CVE-2026-110447 и затрагивает приложение richdocumentscode в версиях до 26.4.303. Согласно многочисленным отчетам администраторов, атаки начались в середине сентября, примерно за месяц до официального бюллетеня по безопасности, рекомендаций GitHub и публикации CVE.
Уязвимость находится в механизме запуска встроенного сервера Collabora. При определённых условиях обработчик запроса передаёт данные, контролируемые клиентом, в команду оболочки операционной системы. Из-за некорректной обработки этих данных удалённый злоумышленник может внедрить собственные команды.
Особенно опасно то, что для эксплуатации не требуется авторизация или участие пользователя. Однако существует важное условие: встроенный сервер CODE должен быть остановлен, например после перезагрузки, обновления или сбоя. Это ограничение не делает уязвимость безопасной, поскольку подобные состояния регулярно возникают при обслуживании серверов.
Официальные сведения об исправлении опубликованы в рекомендации Collabora по CVE-2026-110447. Администраторам рекомендуется как можно скорее обновить уязвимое приложение до версии 26.4.303 или новее либо полностью удалить его, если оно не используется.
Что такое CVE-2026-110447 и насколько она опасна
CVE-2026-110447 — уязвимость внедрения команд операционной системы в приложении Collabora Online — Built-in CODE Server для Nextcloud. Она позволяет удалённому атакующему заставить сервер выполнить команды с правами учётной записи, от имени которой работает веб-приложение.
RCE (Remote Code Execution) считается одним из наиболее опасных классов уязвимостей, поскольку позволяет перейти от отправки сетевого запроса к фактическому выполнению кода на целевой системе. Последствия зависят от прав процесса, конфигурации сервера и доступности других ресурсов.
Если веб-приложение работает с доступом к файлам пользователей, конфигурации и другим данным, злоумышленник потенциально может прочитать доступную ему информацию, разместить вредоносные скрипты или попытаться получить дополнительные привилегии.
В случае CVE-2026-110447 атаки связывают с размещением PHP-веб-шеллов и поиском файлов, содержащих конфиденциальные сведения. Администраторы сообщали о попытках обнаружить:
- базы данных и файлы, связанные с хранением паролей;
- файлы и артефакты менеджеров паролей;
- файлы криптовалютных кошельков;
- другие данные, доступные учётной записи веб-сервера.
По информации BleepingComputer, некоторые пользователи также сообщали о возможной причастности операторов программ-вымогателей. Однако издание не смогло независимо подтвердить эти сообщения. Поэтому утверждать, что все атаки с использованием CVE-2026-110447 связаны с распространением шифровальщиков, нельзя.
Также не следует автоматически считать, что успешная эксплуатация даёт злоумышленнику права root. Первоначальное выполнение команд происходит с правами соответствующего процесса. Дальнейшее повышение привилегий зависит от конфигурации системы и наличия дополнительных уязвимостей или ошибок настройки.
Какие серверы Nextcloud находятся под угрозой
Главная особенность CVE-2026-110447 заключается в том, что она затрагивает не все установки Collabora Online. Уязвимым компонентом является конкретное приложение Nextcloud — richdocumentscode, известное в каталоге приложений как Collabora Online — Built-in CODE Server.
Оно загружает встроенную версию Collabora Online Development Edition (CODE) и запускает сервер документов непосредственно в окружении Nextcloud. Такой способ установки удобен тем, что администратору не нужно отдельно разворачивать сервер Collabora и настраивать взаимодействие между компонентами.
По сведениям Collabora, затронуты версии приложения до 26.4.303. Использование отдельного сервера Collabora Online, установленного через Docker или системные пакеты RPM/DEB, само по себе не означает наличия этой уязвимости. Вендор также указывает, что стандартные развёртывания Nextcloud All-in-One не затронуты.
Для определения риска необходимо проверить именно способ интеграции Collabora с Nextcloud. Сам факт наличия редактора документов или приложения Nextcloud Office ещё не означает, что сервер использует уязвимый встроенный CODE Server.
Проверьте следующие варианты конфигурации:
- Используется Built-in CODE Server. Если установлено приложение
richdocumentscodeверсии ниже 26.4.303, необходимо обновление или удаление. - Используется отдельный Collabora Online. Согласно уведомлению поставщика, самостоятельные серверы Collabora не затронуты именно этой уязвимостью.
- Collabora запущена в Docker или установлена системным пакетом. Такие самостоятельные развёртывания не относятся к затронутому приложению Nextcloud.
- Используется Nextcloud All-in-One. Стандартное развёртывание AIO, по данным Collabora, не затронуто. При нестандартной конфигурации всё равно стоит проверить фактически установленные компоненты.
Если вы не уверены, какой вариант используется, проверьте список установленных приложений Nextcloud и настройки подключения офисного сервера. Не следует ориентироваться только на то, открываются ли документы в браузере: одинаковая функция может быть реализована разными способами.
Источник: Second Security
Как происходит эксплуатация уязвимости
Корень проблемы находится в обработчике proxy.php, который используется встроенным CODE Server. В определённых обстоятельствах этот скрипт запускает локальный сервер документов, если обнаруживает, что тот не работает.
В уязвимых версиях часть данных запроса, включая путь, попадала в формируемую команду оболочки. Из-за некорректного построения команды специальные конструкции интерпретировались shell как инструкции для выполнения, а не как обычный текст.
В результате специально сформированный HTTP-запрос мог вызвать выполнение произвольных команд операционной системы. Для этого злоумышленнику не требовалось предварительно входить в учётную запись Nextcloud или убеждать пользователя открыть вредоносный документ.
Однако атака зависит от состояния встроенного сервера. Уязвимый путь выполнения используется, когда обработчику необходимо запустить сервер, потому что он остановлен. Такое состояние может возникнуть после перезагрузки, обновления приложения или сбоя процесса.
Условие остановленного сервера — важная деталь для расследования, но не основание откладывать исправление. Злоумышленники могут повторять запросы и пытаться использовать периоды, когда компонент недоступен. Администратор не должен рассчитывать, что постоянная работа сервера полностью исключает риск.
После успешного выполнения команд атакующий может попытаться закрепиться в системе. Один из распространённых способов — разместить веб-шелл, то есть скрипт, который позволяет выполнять новые команды через обычные HTTP-запросы.
Что такое PHP-веб-шелл и чем он опасен
PHP-веб-шелл — это вредоносный скрипт, размещённый в каталоге веб-приложения. В отличие от первоначальной уязвимости, которую можно устранить обновлением, такой файл может продолжать предоставлять доступ злоумышленнику и после установки исправления.
Веб-шелл может принимать команды через HTTP-запросы и выполнять их с правами веб-сервера. В зависимости от реализации он способен помогать атакующему исследовать файловую систему, читать доступные конфигурационные файлы, загружать дополнительные инструменты или изменять содержимое приложения.
В сообщениях администраторов, описанных BleepingComputer, упоминались подозрительные PHP-файлы, которые могли использоваться для повторного доступа. Среди упоминавшихся имён — файлы с шаблоном shx*.php и отдельный файл shrf4645.php. Это полезные индикаторы для проверки, но не исчерпывающий список возможных имён вредоносных файлов.
Наличие похожего имени само по себе ещё не доказывает компрометацию. Перед удалением необходимо установить назначение файла и сопоставить его с журналами доступа, датой создания и содержимым. В то же время неизвестные PHP-скрипты в каталоге приложения, появившиеся во время атак, требуют немедленного расследования.
Если веб-шелл найден, одного его удаления может быть недостаточно. Злоумышленник мог прочитать пароли или токены, получить другие точки доступа либо изменить дополнительные файлы. Поэтому после обнаружения следов взлома нужно рассматривать сервер как потенциально скомпрометированный и провести полноценную проверку.
Примеры публичных эксплойтов и время появления CVE
Источник: Second Security
Почему исправление появилось раньше официального предупреждения
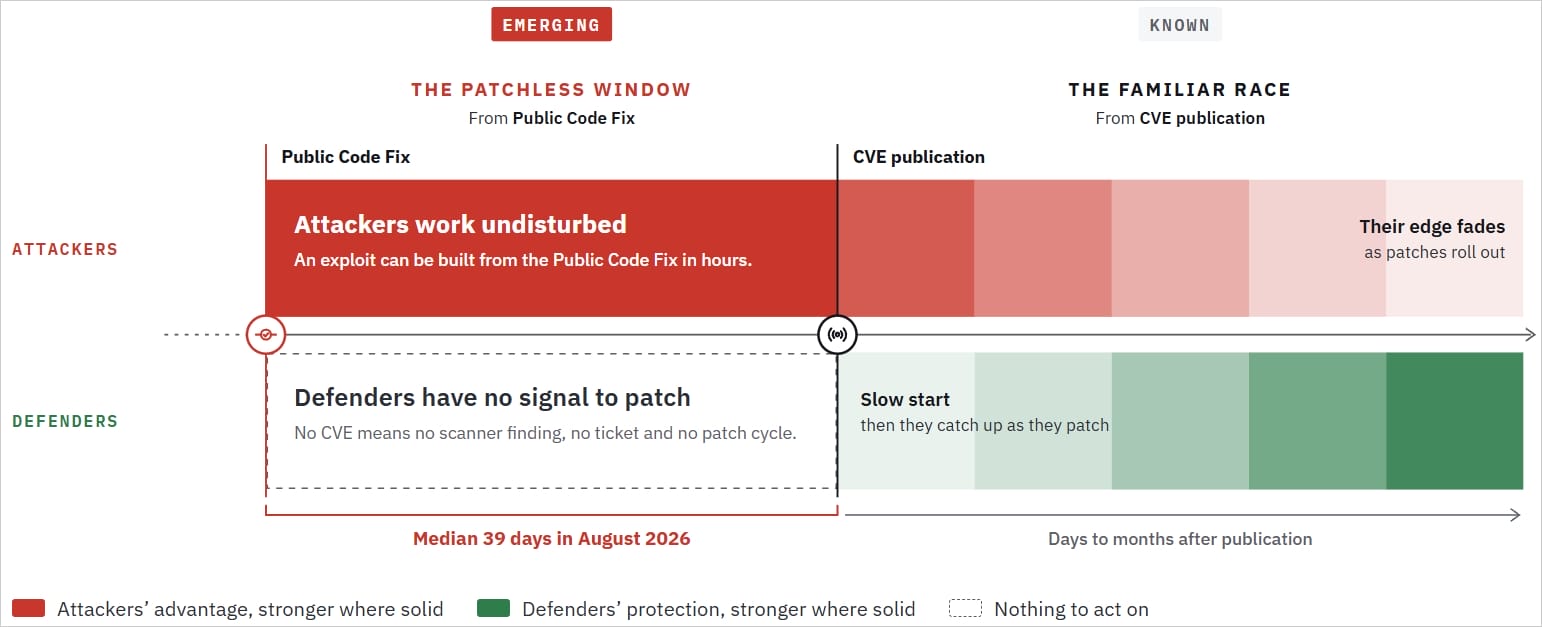
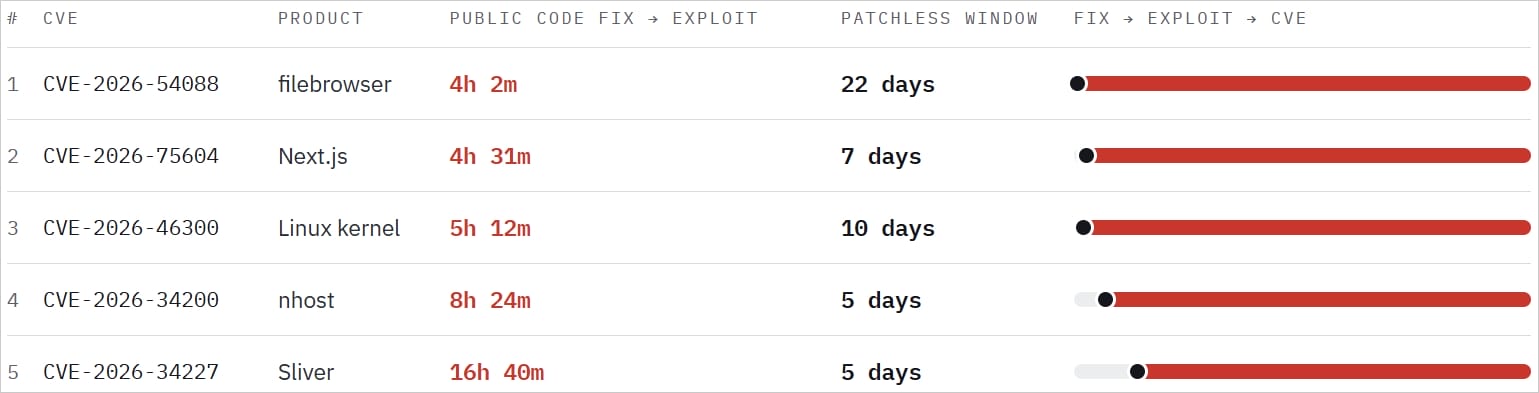
Этот инцидент привлёк внимание не только из-за критичности самой уязвимости, но и из-за задержки между выпуском исправления и официальной публикацией сведений о проблеме.
Согласно материалам BleepingComputer и публикации The Hacker News, изменения, устраняющие проблему, были внесены в код 9 сентября 2026 года. Исправленная версия 26.4.303 стала доступна 11 сентября. Между тем официальное уведомление и идентификатор CVE-2026-110447 появились 14 октября.
Таким образом, пользователи, которые устанавливали обновления приложения, могли получить исправление до публикации CVE. Но администраторы, ориентирующиеся на бюллетени безопасности и автоматические сканеры уязвимостей, не обязательно могли своевременно определить причину обновления.
По информации The Hacker News, первые сообщения об атаках датируются 10 сентября — практически сразу после выхода исправления. В начале октября участники сообщества Nextcloud уже предупреждали о продолжающейся эксплуатации, хотя официального CVE ещё не было.
В объяснениях задержки фигурировали разные причины. Nextcloud сообщила BleepingComputer, что обновление было доступно через магазин приложений, а задержка раскрытия давала пользователям время на установку исправления. Компания также заявила, что не наблюдала широкомасштабной эксплуатации. Collabora, в свою очередь, связала задержку главным образом с накопившимися проблемами обработки уведомлений об уязвимостях в GitHub.
Эта ситуация показывает ограниченность подхода, при котором безопасность инфраструктуры оценивается исключительно по опубликованным CVE. Обновления компонентов следует отслеживать даже тогда, когда в примечаниях к выпуску нет подробного описания угрозы.
Как проверить Nextcloud и устранить уязвимость
Если на сервере установлен встроенный Collabora CODE Server, первым шагом должно стать обновление приложения до версии 26.4.303 или более новой. Если оно не требуется, безопасной альтернативой является его удаление.
Важно: согласно уведомлению Collabora, простого отключения приложения недостаточно. Администратору необходимо именно обновить уязвимый компонент либо удалить его из установки.
Рекомендуемый порядок действий:
- Определите используемый компонент. Проверьте список приложений Nextcloud и найдите Collabora Online — Built-in CODE Server с внутренним именем
richdocumentscode. - Проверьте версию. Все версии ниже 26.4.303 следует считать затронутыми этой уязвимостью.
- Установите исправление. Обновите приложение до 26.4.303 или новее через поддерживаемый способ установки.
- Удалите компонент, если он не нужен. Это предпочтительнее сохранения неиспользуемого уязвимого приложения.
- Проверьте журналы сервера. Ищите необычные обращения к
proxy.php, подозрительные HTTP-запросы и неожиданные попытки выполнения команд от имени веб-сервера. - Проверьте файловую систему. Обратите внимание на незнакомые PHP-файлы в каталогах Nextcloud и встроенного CODE Server, особенно если они появились в период с сентября 2026 года.
- Проверьте доступные секреты. Если есть признаки эксплуатации, оцените, могли ли злоумышленники прочитать конфигурацию, пароли, токены, файлы менеджеров паролей или данные кошельков.
- Смените потенциально раскрытые учётные данные. Выпустите новые токены и пароли, если расследование показывает, что прежние могли быть доступны атакующим.
Обратите внимание на совместимость исправленной версии. По опубликованным сведениям, актуальные версии приложения требуют Nextcloud 30 или новее. Если используется старая ветка Nextcloud, которая не поддерживает исправленную версию, потребуется обновить сам Nextcloud либо удалить встроенный CODE Server.
Не следует устанавливать случайные сборки из сторонних источников ради обхода ограничений совместимости. Для рабочих серверов предпочтительны поддерживаемые версии приложения и платформы, а перед крупным обновлением рекомендуется сделать резервную копию и проверить процедуру восстановления.
На что обратить внимание в журналах
Если сервер использовал уязвимую версию, стоит проверить журналы как минимум за период с 10 сентября 2026 года. Даже если приложение уже обновлено, в системе могли остаться файлы, созданные злоумышленником во время предыдущей эксплуатации.
При расследовании полезно сопоставить несколько источников:
- журналы веб-сервера с запросами к
proxy.php; - журналы Nextcloud и сообщения об ошибках запуска встроенного CODE Server;
- время появления новых PHP-файлов в каталоге приложения;
- необычные процессы, запущенные от имени пользователя веб-сервера;
- подозрительные попытки доступа к конфигурации, хранилищам паролей и другим чувствительным файлам;
- необычные исходящие сетевые соединения, которые могли использоваться для передачи данных или загрузки дополнительных инструментов.
Необходимо учитывать, что отсутствие подозрительных записей не доказывает отсутствия взлома. Журналы могли быть неполными, очищенными или настроенными так, что не фиксируют нужные действия. Поэтому при наличии явных признаков эксплуатации следует проверить резервные копии, состояние системы и доступные средства централизованного мониторинга.
Если обнаружен веб-шелл или другие признаки компрометации, желательно сохранить копии журналов и подозрительных файлов для анализа, ограничить доступ к серверу и привлечь специалиста по реагированию на инциденты. Простая установка патча устраняет исходную уязвимость, но не гарантирует удаления уже установленного вредоносного кода.
Что означает эта атака для пользователей Nextcloud
Nextcloud часто используется для самостоятельного хранения документов, фотографий, рабочих файлов и других данных. В организациях такие серверы могут содержать внутренние документы, сведения о клиентах, конфигурационные файлы и доступы к другим сервисам.
Поэтому компрометация веб-сервера может иметь последствия, выходящие за рамки самого редактора документов. Если процесс Nextcloud имеет доступ к чувствительным данным, злоумышленник может попытаться использовать эти права для дальнейшего исследования системы.
Вместе с тем нельзя считать, что каждый сервер Nextcloud автоматически уязвим или уже взломан. Риск относится к конкретному приложению и его уязвимым версиям. Если используется отдельный сервер Collabora либо стандартное незатронутое развёртывание, необходимо оценивать фактическую конфигурацию, а не делать выводы только по наличию Nextcloud.
Наиболее важный вывод для администраторов — не ограничиваться установкой исправления. Если сервер работал с уязвимым компонентом в период активных атак, следует также проверить признаки компрометации и убедиться, что после обновления не сохранились посторонние точки доступа.
Выводы
Критическая уязвимость CVE-2026-110447 в приложении Collabora Online — Built-in CODE Server позволяет выполнять команды операционной системы через специально сформированные запросы. Атаки не требуют авторизации, но для эксплуатации необходимо, чтобы встроенный сервер CODE находился в остановленном состоянии.
Проблема затрагивает приложение richdocumentscode в версиях до 26.4.303. По сообщениям администраторов, злоумышленники начали атаковать серверы в сентябре 2026 года, размещая PHP-веб-шеллы и исследуя доступные конфиденциальные данные. При этом сообщения о возможном участии операторов программ-вымогателей пока не получили независимого подтверждения со стороны BleepingComputer.
Исправление было выпущено 11 сентября, но официальное уведомление и CVE появились лишь 14 октября. Этот разрыв подчёркивает, почему администраторам важно отслеживать обновления компонентов и сообщения сообщества, а не полагаться исключительно на автоматические сканеры, использующие идентификаторы CVE.
Если вы используете уязвимый Built-in CODE Server, обновите его до версии 26.4.303 или новее либо удалите. Отключения приложения недостаточно. Если сервер работал с уязвимой версией во время атак, проверьте журналы, файловую систему и доступные секреты: исправление закрывает уязвимость, но само по себе не удаляет возможные последствия предыдущего взлома.
Часто задаваемые вопросы
Это уязвимость внедрения команд в приложении Collabora Online — Built-in CODE Server для Nextcloud. Она позволяет удалённому злоумышленнику выполнять команды операционной системы при определённых условиях.
Уязвимы версии richdocumentscode до 26.4.303. Для устранения проблемы следует установить версию 26.4.303 или новее либо удалить приложение.
Нет. Эксплуатация этой уязвимости не требует предварительной авторизации или действий пользователя. Однако встроенный CODE Server должен находиться в остановленном состоянии, чтобы сработал уязвимый механизм запуска.
Согласно Collabora, самостоятельные развёртывания Collabora Online в Docker, а также установки через RPM/DEB-пакеты и отдельные серверы не затронуты именно этой уязвимостью. Проверять нужно фактическую архитектуру установки.
Collabora указывает, что стандартные развёртывания Nextcloud All-in-One не затронуты. При нестандартной конфигурации рекомендуется проверить установленные приложения и способ запуска Collabora.
Нет. В уведомлении Collabora подчёркивается, что отключение не является достаточной мерой. Необходимо обновить приложение до исправленной версии или удалить его.
Если сервер работал с уязвимой версией в период атак, проверьте журналы, каталоги приложения и наличие неизвестных PHP-файлов. Обновление не удаляет автоматически веб-шеллы, которые могли быть установлены ранее.
Это вредоносный скрипт, который позволяет выполнять команды через веб-запросы. После установки веб-шелл может сохранять доступ к серверу даже после закрытия исходной уязвимости.
Администраторы сообщали о поиске файлов менеджеров паролей, баз данных паролей и криптовалютных кошельков. Это указывает на попытки обнаружить конфиденциальные данные, но не доказывает, что все такие данные были похищены с каждого атакованного сервера.
Проверьте журналы веб-сервера и Nextcloud, обращения к proxy.php, появление неизвестных PHP-файлов и подозрительные процессы. При наличии признаков компрометации сохраните данные для расследования, ограничьте доступ и смените потенциально раскрытые секреты.
Подробности доступны в официальном уведомлении Collabora на GitHub об атаках на серверы Nextcloud.