Злоумышленник взломал сайт TeamUpdraft, разработчика популярных плагинов для резервного копирования и обеспечения безопасности WordPress, и, возможно, получил доступ к ключам подключения UpdraftCentral, которые могут отправлять команды на подключенные веб-сайты.
Компания TeamUpdraft обнаружила несанкционированный доступ к своей инфраструктуре в минувшие выходные и считает, что хакер получил доступ к базе данных клиентов.
Разработчик предлагает несколько инструментов WordPress для резервного копирования, хранения данных и управления сайтом:
- UpdraftPlus: плагин для резервного копирования и восстановления веб-сайтов с более чем 4 миллионами загрузок
- UpdraftCentral: для удаленного управления несколькими сайтами
- UpdraftVault: для облачного хранилища резервных копий
- UpdraftClone: для создания промежуточных веб-сайтов
«В выходные дни 17-18 октября мы выявили несанкционированный доступ к teamupdraft.com веб-сайту», — сообщила TeamUpdraft во вчерашнем сообщении.
«Наша команда отреагировала немедленно и работала всю ночь, чтобы сдержать это – мы закрыли маршрут доступа, вышли из каждой учетной записи и заменили ключи и учетные данные, которые могли быть затронуты».
Поставщик заявляет, что, по его мнению, субъект угрозы получил доступ к его базе данных клиентов, которая содержала сведения о клиенте и выставлении счетов, историю заказов, а также более конфиденциальную информацию:
- хеши паролей
- настройки двухфакторной аутентификации
- ключи подключения для сервисов UpdraftCentral, UpdraftVault и UpdraftClone
Поставщик заявил, что не хранит платежные данные, и отметил, что файлы и загрузки плагина UpdraftPlus не пострадали. Самостоятельные экземпляры UpdraftCentral не пострадали.
Даже если резервные копии в собственном удаленном хранилище клиентов не пострадали, компания рекомендует пользователям сменить учетные данные для доступа к хранилищу и повторно авторизовать подключения, если они заходили на свой сайт через UpdraftCentral.
Огромный радиус поражения
По оценкам, 10% сайтов, использующих UpdraftPlus, имеют ключ UpdraftCentral или Migrator, что потенциально подвергает атаке около 400 000 веб-сайтов.
По словам ведущего исследователя Patchstack Оливера Силда, злоумышленники начали использовать украденные ключи доступа к бэкдор-сайтам, связанным с UpdraftCentral. По его мнению, эта кампания может оказаться более серьезной, чем атака wp2shell.
Компания, занимающаяся безопасностью плагинов WordPress, сообщает, что атаки начались 18 октября в 15:32 по всемирному координированному времени с целью выполнения произвольного кода и добавления учетных записей с полными правами администратора.
Исследователи обнаружили по меньшей мере 99 вредоносных бэкдор-плагинов с разными названиями, замаскированных под инструменты для обслуживания и оптимизации WordPress, такие как «Site Health Cache».
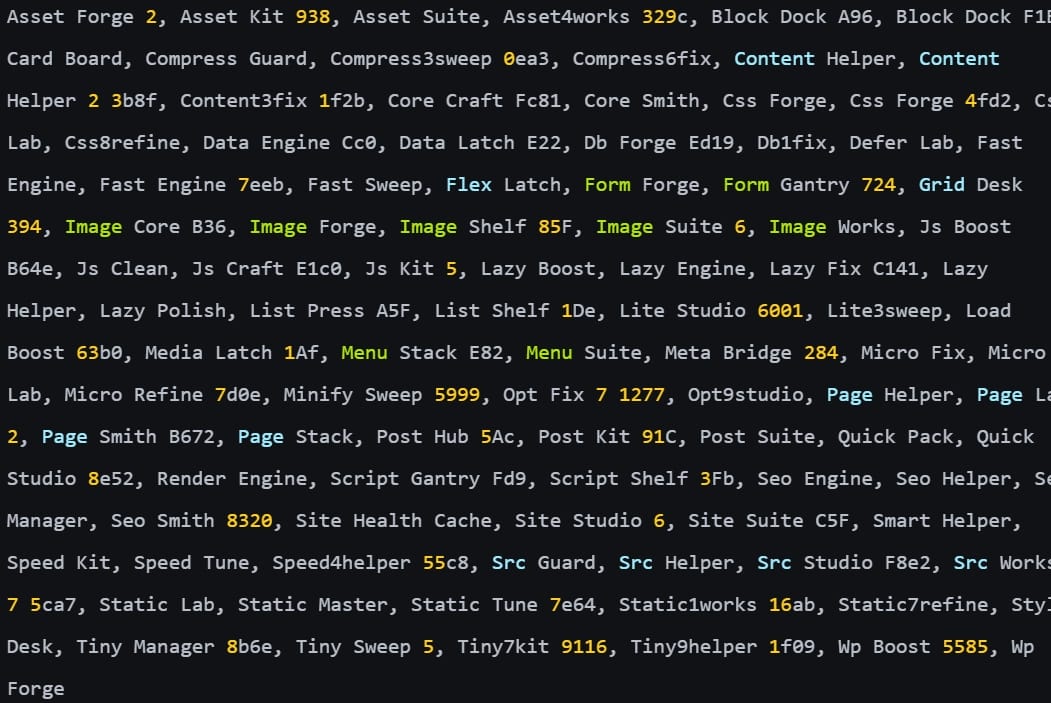
Названия плагинов-бэкдоров
Источник: Patchstack
Хотя Patchstack описывает ранний вариант плагина-бэкдора, который не работает из-за ошибки в коде, в отчете компании Nethemba, специализирующейся на безопасности веб-приложений, упоминается более новая версия, которая позволяет злоумышленникам создавать привилегированные учетные записи или входить в систему под учетной записью администратора.
По данным Nethemba, три ее собственных сайта на WordPress подверглись атаке через UpdraftCentral, и на двух из них были успешно установлены вредоносные плагины.
«На всех трех сайтах использовалась актуальная версия WordPress 7.1.3 и UpdraftPlus 2.26.11, в которой устранена июньская уязвимость CVE-2026-10795», — говорит Нетемба.
«Злоумышленник не взламывал наши серверы и не использовал уязвимости в нашей конфигурации. Злоумышленник проник через канал удаленного управления UpdraftCentral и подписал команды действительными закрытыми ключами панели управления».
Nethemba сообщает, что в первоначальной версии 1.26.12/2.26.12 поставщик планировал удалить ключи UpdraftCentral Cloud, но из-за ошибки этого сделать не удалось.
Пользователям рекомендуется обновить UpdraftPlus до версии 1.26.13 (бесплатная) / 2.26.13 (Premium) или более поздней.
После обновления рекомендуется войти в каждый сайт WordPress и удалить ключи подключения UpdraftCentral в разделе «Настройки» → «Резервные копии UpdraftPlus» → «Дополнительные инструменты» → «UpdraftCentral» → «Управление существующими ключами».
Администраторам следует проверить журналы и файлы на наличие признаков взлома, предоставленных TeamUpdraft, Patchstack и Nethemba.
Если факт взлома подтвердится, рекомендуется восстановить сайты из чистых резервных копий, сменить пароль учетной записи TeamUpdraft, отменить все сеансы и сбросить метод защиты двухфакторной аутентификации.