Многие злоумышленники используют GSocket, легальный инструмент для удаленного доступа с открытым исходным кодом, чтобы сохранять доступ к серверам Linux даже после устранения уязвимостей, которые использовались для получения первоначального доступа.
С марта участились случаи обнаружения вредоносной активности GSocket, особенно в атаках на веб-приложения и среды хостинга.
GSocket позволяет злоумышленникам получать доступ к системам, защищенным брандмауэрами или NAT, перехватывая сетевые соединения и заменяя обычный IP-уровень связи программы собственным транспортным уровнем, который направляет трафик через глобальную сеть ретрансляции сокетов.
Поскольку обе конечные точки инициируют исходящие соединения с ретранслятором, который сопоставляет их и обеспечивает сквозное шифрование сеанса, злоумышленник может повторно подключиться к системе, не зная IP-адреса или имени хоста скомпрометированного сервера.
Это затрудняет защиту от атак с использованием списков контроля доступа на основе IP-адресов или доменов.
Согласно данным телеметрии Microsoft Defender for Endpoint, в период с марта по август количество обнаружений, связанных с GSocket, увеличилось на 356,2 %
Microsoft объясняет, что и скомпрометированный сервер, и злоумышленник подключаются к сети исходящим каналом, поэтому серверу не нужны имплантированные прослушиватели входящих подключений, что делает атаку более скрытной.
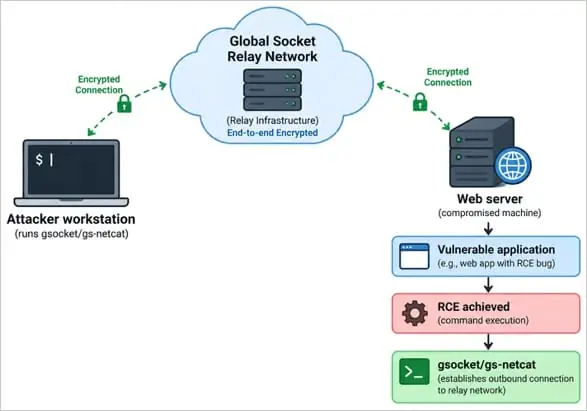
Схема коммуникации
Источник: Microsoft
«Взломанный хост и оператор подключаются к ретранслятору, который обеспечивает связь между двумя сеансами», — объясняет Microsoft.
«Хосту не нужен входящий прослушиватель или публичный IP-адрес, а трансляция сетевых адресов не препятствует подключению.»
Эта же модель избавляет злоумышленников от необходимости использовать выделенный сервер управления и контроля (C2).
По словам Microsoft, правила входящего брандмауэра не блокируют вредоносный трафик, в отличие от фильтрации исходящего трафика и мониторинга исходящих подключений.
Из обнаруженных инцидентов 87,1 % были связаны с веб-приложениями и хостингом. На веб-приложения на PHP и хостинг cPanel пришлось 63,9 %, а на Apache — 24,3 %.
Исследователи заметили, что злоумышленники маскировали GSocket под потоки ядра и использовали задания cron, службы systemd и файлы запуска оболочки для закрепления в системе.
В некоторых случаях злоумышленники пытались воспользоваться уязвимостью ядра Linux «Dirty Frag» (CVE-2026-43284), чтобы получить root-доступ к хосту.
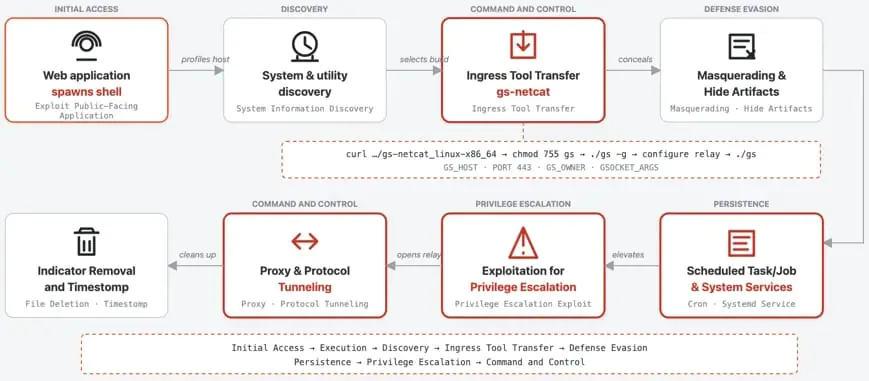
Общая цепочка атак
Источник: Microsoft
По данным Microsoft, большинство целей GSocket — это образовательные и исследовательские учреждения, за которыми следуют технологические и коммуникационные компании, производственные предприятия и государственные организации.
Исследователи рекомендуют системным администраторам удалить GSocket и связанные с ним файлы с потенциально уязвимых серверов и убедиться, что исходящие подключения к его ретрансляционной сети прекратились.
Они также советуют ограничить исходящий трафик заранее определенными пунктами назначения и проверять задания cron, службы systemd и файлы запуска оболочки на наличие несанкционированных дополнений.
Как правило, обновление операционной системы и приложений, в том числе установка исправлений для CVE-2026-43284, является надежной защитой от этой и других атак.